WireGuard VPN для keenetic
Технокондуктор VNISH.NETВ данном материале мы рассмотрим подключение к настроенному серверу WireGuard.
Вы уже должны были сохранить у себя на компьютере настройки полученные со стороны сервера.
1.Вы получили файл конфигурации WG_NAME.conf
2. Заходим в управление роутером keenetic (в моем случае ip роутера 10.0.0.1)
http://10.0.0.1/controlPanel/system/components (управление компонентами)
3. В строке поиска/фильтр пишем VPN, ставим галочку рядом с Wireguard VPN.
После установки Wireguard VPN роутер может перезагрузиться.
4. Далее идем в Другие подключения, нажимаем загрузить из файла.
http://10.0.0.1/controlPanel/otherConnections (Другие подключения)
Выбираем наш сохраненный фал конфигурации WG_NAME.conf
Ставим галочку Использовать для выхода в интернет.
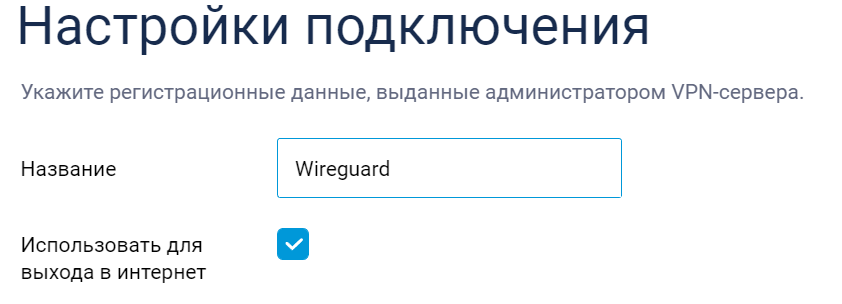
В появившемся подключении появится переключатель. Активируем его.
5. Далее идем в приоритеты подключений
http://10.0.0.1/controlPanel/policies (приоритеты подключений)
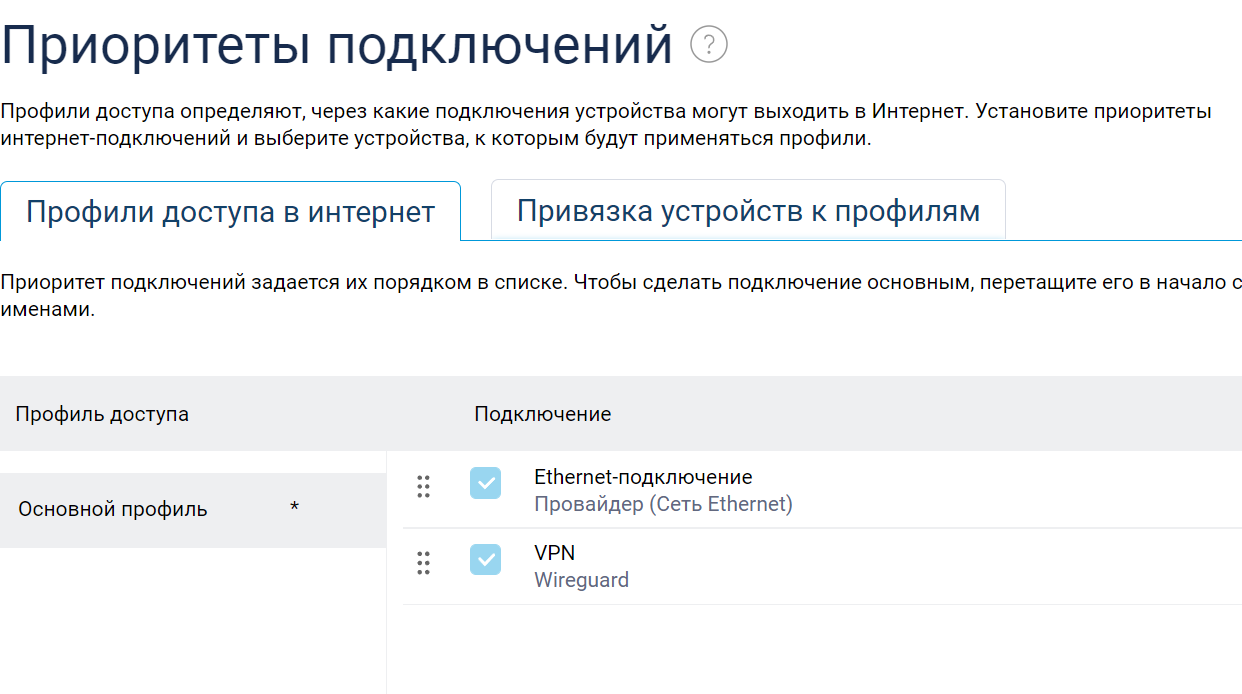
Перетаскиваем (удерживая мышкой за иконку с 6ю точками) строчку VPN, располагаем ее над строчкой Ethernet.
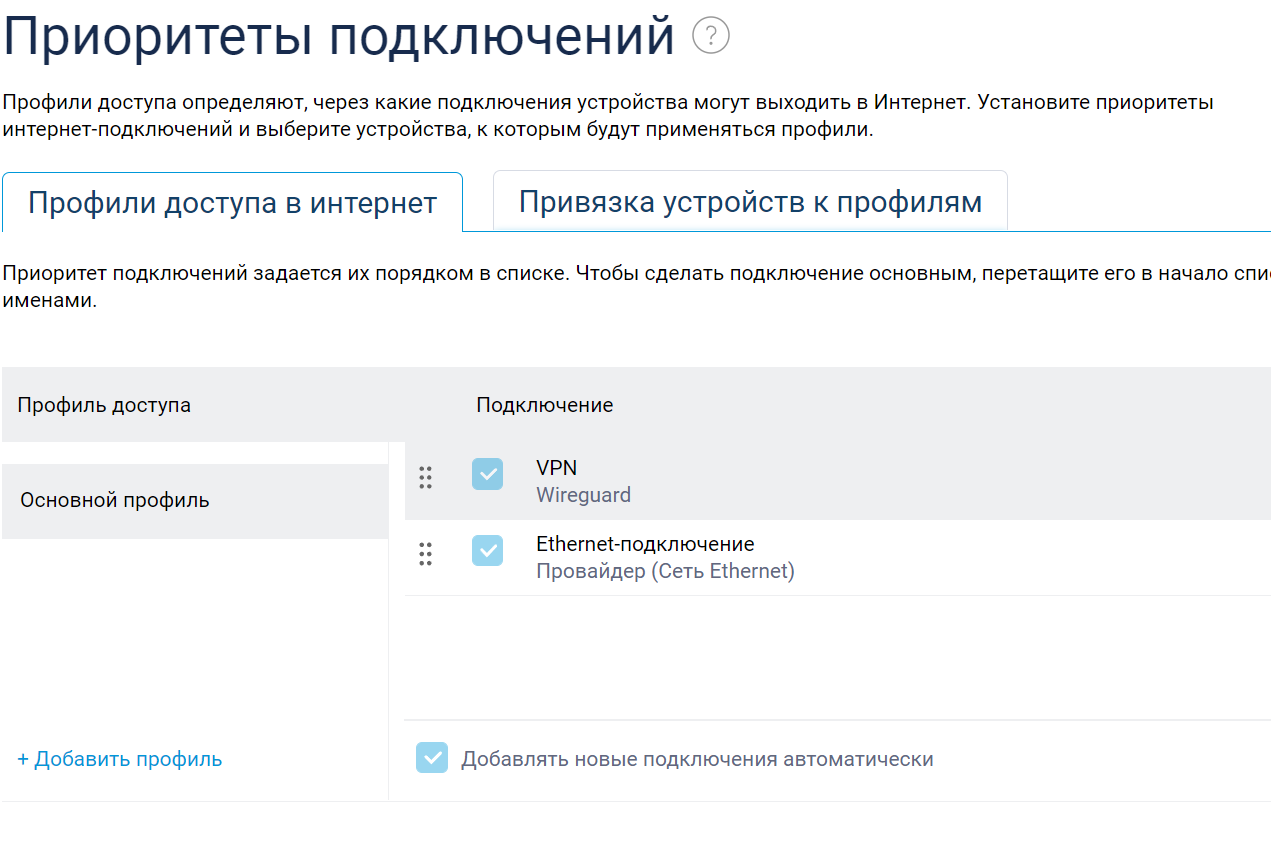
Нажимаем слева внизу кнопку Сохранить
7. Далее идем в Домашняя сеть
(этот пункт нужен для отключения рекламы в интернете)
http://10.0.0.1/controlPanel/segments/Bridge0 (Домашняя сеть)
Спускаемся до DHCP-сервер, нажимаем показать настройки DHCP, в поле Сервер DNS 1 пишем 10.2.3.1 - нажимаем слева внизу Сохранить
Заходим на сайт 2ip.ru и видим что наше положение сменилось на локацию сервера Wireguard .
Далее почти ни кому не нужная информация
Пример настроек (не пытайтесь использовать настройки из статьи):
[Interface]
PrivateKey = gHPX_тутмного_букв_и_цифр_T7x=
Address = 10.85.70.2/32
DNS = 10.2.3.1
[Peer]
PublicKey = n9E_тутмного_букв_и_цифр_8Z=
PresharedKey = eeczo_тутмного_букв_и_цифр_l9I=
AllowedIPs = 0.0.0.0/0, ::/0
Endpoint = 75.24.217.52:54721
Конфиг настроек почти везде одинаковый.
Interface - конфиг клиента (то есть настройки Вашей клиентской части)
PrivateKey - Приватный ключ клиента (Вашего устройства)
Address - ip адрес / подсеть которая назначается клиенту
DNS - свой DNS сервер через который будет работать клиент
Peer - настройка отвечающая за подключение к серверу
PublicKey - публичный ключ сервера
PresharedKey - общий ключ между клиентом и сервером
AllowedIPs - разрешенные адреса
Endpoint - адрес и порт сервера
VIA