Top Ferramentas Hacking para Hardwar
@RooooootQuer ser um bom hacker? Comece a hackear tudo com essas incríveis ferramentas de hackers de hardware e torne-se um hacker definitivo!
Ferramentas de Hardware Hacker
"S in IOT significa segurança". Quando você olha mais fundo em um dispositivo IOT ou em qualquer dispositivo incorporado, o que você vê? Você vê janelas de oportunidades. Oportunidades para modificá-lo. Para editá-lo. Para explorar isso. Para cortá-lo. Dispositivos IOT estão cheios de vulnerabilidades. Neste post, você encontrará uma lista de ferramentas de hackers de hardware que podem ser usadas para hackear facilmente protocolos de comunicação, como Wi-Fi Bluetooth e outros protocolos de comunicação de RF, bem como dispositivos como PCs, laptops e andróides sem muito script ou codificação. Estas são ferramentas de hacking realmente baratas e de fácil acesso que estão disponíveis na Amazon. O link da Amazon é fornecido com cada dispositivo para que você possa comprá-los on-line com facilidade.
Até agora, o Kali Linux tem sido o melhor e mais abrangente sistema operacional, repleto de uma incrível coleção de ferramentas de hacking que podem ser usadas para testes de penetração de aplicativos da Web, testes de segurança de rede, ataques de WiFi;melhor do seu tipo. É o sistema operacional mais famoso e mais útil usado por entusiastas da segurança, hackers - tanto de chapéu branco e chapéu preto, quanto de amadores que gostam de mexer no sistema operacional Linux.
Mas há um pequeno problema com as distribuições do Linux. Há apenas uma seleção menor de componentes de hardware que possuem suporte de driver para o Linux. Muitos dispositivos, como Adaptadores USB, placas de desenvolvimento, bem como dispositivos como impressoras, scanners, etc., não possuem suporte de driver para o Windows. É claro que a comunidade linux está desenvolvendo e adicionando novos drivers a cada lançamento. Mas os dispositivos ainda mais antigos permanecem desmarcados.
Devido a estas razões, encontrar o dispositivo certo para o hacking que funciona no Kali Linux pode ser uma dor de cabeça.
Recentemente foi lançado o Kali Linux 2019.1, que atualizou o melhor sistema operacional de testes de penetração do mundo, com algum suporte de hardware, incluindo alguns adaptadores WiFi para brincar com redes WiFi. Aqui está uma lista de adaptadores WiFi Top que são 100% compatíveis com o Kali Linux mais recente, que pode entrar no modo monitor, injetar pacotes e executar tudo que é necessário para um Teste de Penetração WiFi completo.
Se você é um hacker ético, está interessado em testes de intrusão e segurança cibernética e está interessado em hackear dispositivos, você deve ter esses dispositivos e ferramentas inteligentes de hacking e saber como cada um deles funciona. você pode facilmente começar a hackear com esses dispositivos inteligentes com muito pouca ou nenhuma codificação. a maioria deles é plug-and-play, o que significa que você pode simplesmente conectar essas ferramentas de hackers ao seu dispositivo e começar a jogar com elas. A melhor coleção de ferramentas de hardware de hackers.
Aqui nós mostraremos uma lista das melhores ferramentas de hackers - as melhores do tipo. Você pode usar para hackear computadores, peças de hardware, WiFi, BlueTooth e outras comunicações de RF.
Atualizado em abril de 2019
UberTooth One
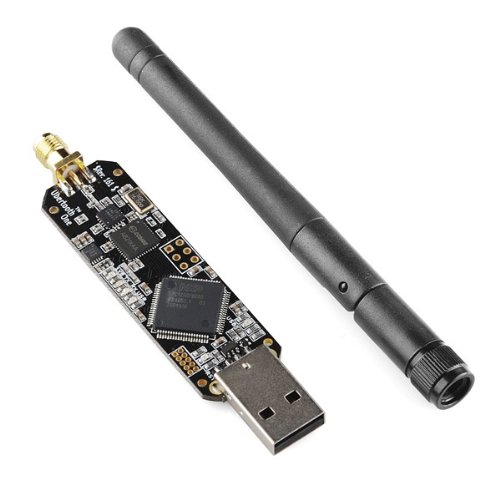
O Ubertooth One é uma das melhores ferramentas que você pode encontrar on-line para hackear o Bluetooth. É uma placa de desenvolvimento de código aberto que funciona na freqüência de 2,4 GHz, que é amplamente usada para hacking de Bluetooth. Claro que existem outros dispositivos que podem ser usados para monitorar o tráfego Bluetooth. Mas todos eles custam mais de US $ 10.000. Este é um dispositivo compacto que pode ser conectado ao seu computador via porta USB.
Mesmo que pareça um dongle USB bluetooth nu, ele pode fazer muito mais do que isso. Assim como você captura pacotes WiFi usando um adaptador Wi-Fi, você pode suspender os dados que estão sendo transmitidos de um dispositivo Bluetooth usando ubertooth.
Descrição do Produto
O Ubertooth One é uma plataforma de desenvolvimento sem fio de 2.4 GHz de código aberto, adequada para a experimentação com Bluetooth. Baseado no poderoso microcontrolador LPC175x ARM Cortex-M3 com USB 2.0 de velocidade total, o Ubertooth One é uma ótima maneira de desenvolver dispositivos Bluetooth Classe 1 comparáveis. A placa inteira tem apenas dois centímetros e meio de comprimento com um conector USB-A em uma extremidade e um conector RP-SMA na outra.
Uma coisa que diferencia o Ubertooth de outras plataformas de desenvolvimento Bluetooth é que ele é capaz de não apenas enviar e receber sinais de 2,4 GHz, mas também pode operar no modo monitor, monitorando o tráfego Bluetooth em tempo real. Este modo de operação está presente em módulos WiFi de baixo custo há anos e encontrou uma infinidade de usos em pesquisa, desenvolvimento e auditoria de segurança, mas até o momento não existia tal solução para o padrão Bluetooth. Além disso, como é uma plataforma totalmente de código aberto (software e hardware), os esquemas e códigos estão prontamente disponíveis para todas as suas necessidades de hackers.
Dimensões: 61,75 mm x 19 mm (2,43 x 0,75)
Adaptador WiFi USB AWDA036NHA da Alfa
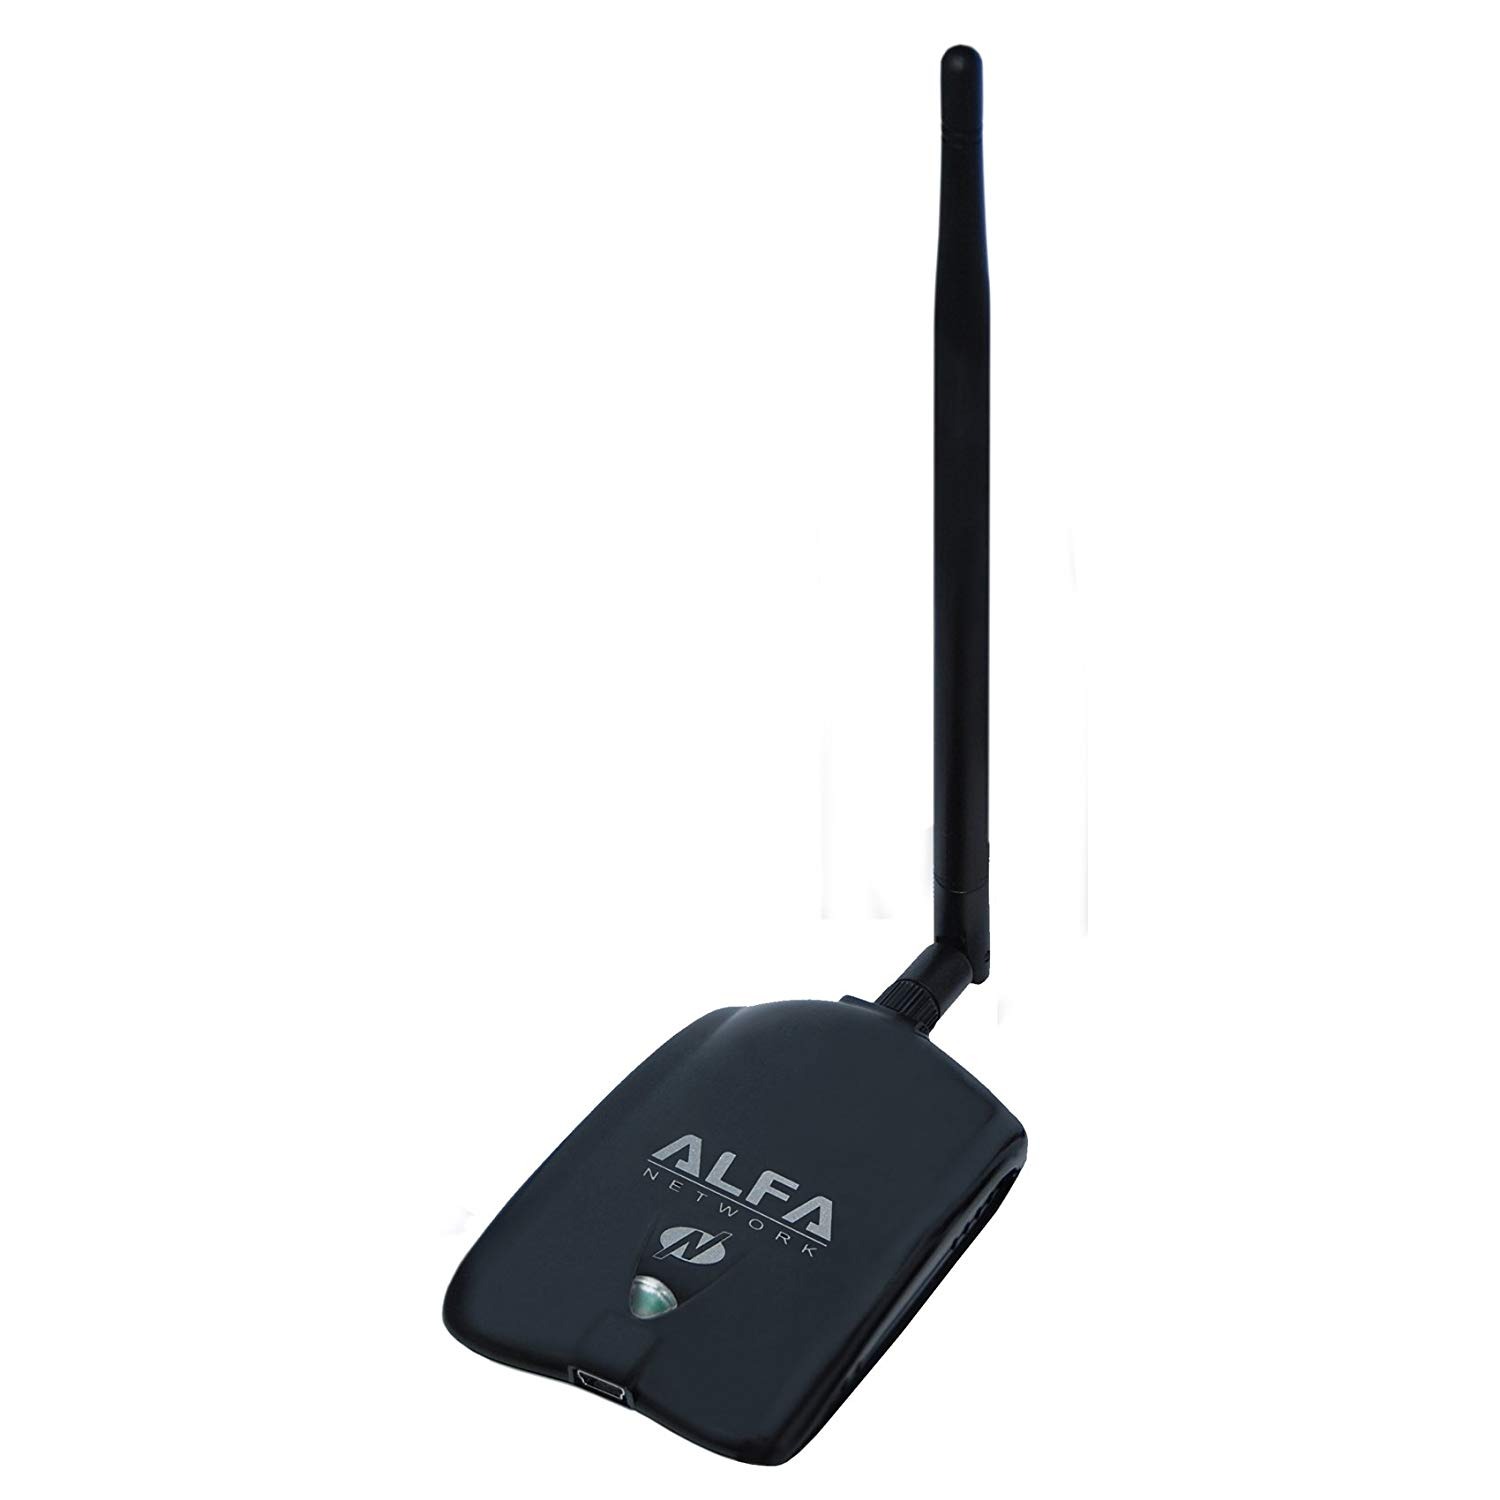
O Alpha é o principal dos dispositivos de rede, como placas de rede de adaptadores sem fio e antenas Wi-Fi. Este é um dos adaptadores USB Wi-Fi mais utilizados no mercado. Elegante e bonito, cheio de curvas e preto. É claro que há uma grande variedade de adaptadores USB Wi-Fi no mercado, mas o que torna esta a melhor escolha para hackers? O que faz dele uma das melhores ferramentas de hardware para hackers?
A primeira razão é que isso é compatível com quase todas as distribuições do Linux. Você pode simplesmente conectar o adaptador USB Wi-Fi ao seu dispositivo e começar a usá-lo imediatamente.
Segundo este usa outro chipset Atheros, que suporta todos os 6 modos WiFi. Observa-se que a taxa de sucesso de vários ataques de injeção que é realizada usando este adaptador Wi-Fi é muito maior do que qualquer outro adaptador WiFi USB disponível.
Descrição do Produto
* Inclui uma antena original de 9dBi Alfa
* Compatível com qualquer Roteador 802.11g ou 802.11n da marca Usando 2,4ghz de comprimento de onda e suporta MIMO (Multiple Input Multiple Output)
* Taxa de transferência de alta velocidade TX até 150 Mbps
O AWUS036NHA é um adaptador USB sem fio IEEE 802.11b / g / n. Ele fornece aos usuários o lançamento da rede sem fio IEEE 802.11b / g / n a 150 Mbps na banda de 2,4 GHz, que também é compatível com dispositivos sem fio IEEE 802.11b / g a 54 Mbps. O AWUS036NHA é compatível com o 802.11n baseado em MIMO de alto desempenho, fluxo múltiplo e está disponível em projetos de referência para atender aos mercados de redes, PCs e produtos eletrônicos de consumo. O AWUS036NHA inclui um utilitário conveniente que procura redes disponíveis no Windows XP e salva as redes preferidas com as quais os usuários normalmente estão conectados. A criptografia de segurança também pode ser configurada por esse utilitário.
Compatibilidade
- Qualquer PC ou laptop com uma porta USB, CPU de 733MHz e 64MB de memória
- Qualquer roteador 802.11g ou 802.11n de marca usando um comprimento de onda de 2.4ghz
- Windows 2000, 2003, XP Home / Pro / 64 bits, Vista 32 bits / 64 bits, Windows 7
- NÃO COMPATÍVEL com o Xbox 360, PS3, Blu-Ray Players, Roku Boxes ou qualquer dispositivo que não execute um sistema operacional. Também não funcionará com os Roteadores de Banda Dupla que transmitem apenas N velocidades no comprimento de onda de 5ghz - ele também não é compatível com nenhum Mac da Apple.
Segurança
Este adaptador fornece recursos de segurança baseados em padrões de última geração: WPA / WPA2, IEEE802.1X, 64/128-bit WEP. Com esses recursos de segurança aprimorados, você pode criptografar seus dados e permitir que apenas usuários autorizados acessem sua rede sem fio.
* Taxa de dados 802.11b: até 11Mbps / 802.11g: até 54Mbps / 802.11n: até 150Mbps
* Tipo de antena conector 2.4Ghz RP-SMA
* Chipset AtherosAR9271
Segurança WEP 64/128, suporte 802.1X, Wi-Fi Protected Access (WPA), WPA-PSK, WPA II-PSK, suporte Cisco CCX, WAPI-PSK, WAPI-CERT
Raspberry Pi
Se você decidiu aprender hacking, você estaria se perguntando o que aprender primeiro. Quando você está começando a aprender hacking ético, o sistema operacional mais provável que você estará usando é o Kali Linux. Isso ocorre porque há uma enorme comunidade de iniciantes, bem como pessoas que têm muita experiência no campo de hackers e, devido a isso, há muita ajuda por aí na comunidade. Kali Linux tem um monte de ferramentas de hackers que podem ser usadas para hackear redes de aplicações web, redes de hardware, etc. Então, onde você instalará este Kali Linux?
Bem, não é uma boa idéia instalar um sistema operacional de hacking em um dispositivo que você usa para sua vida cotidiana. Uma maneira muito melhor é instalar o sistema operacional de hacking em um computador diferente, isolando seus dados pessoais.
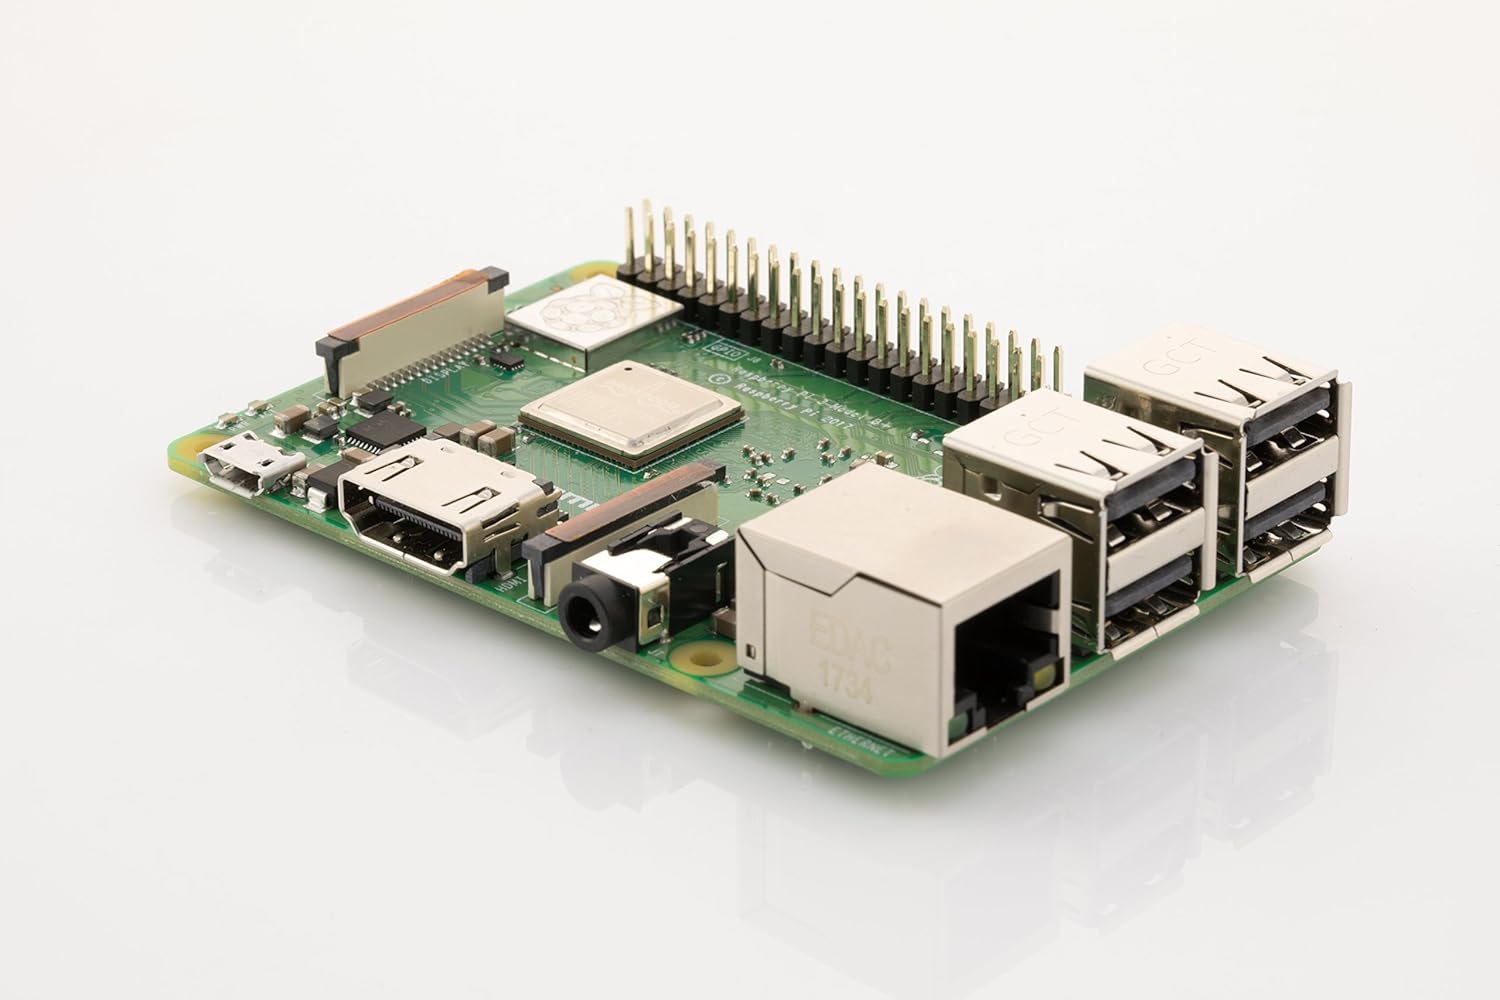
O melhor dispositivo para você instalar o Kali Linux para aprender hacking ético é o Raspberry Pi. Isso é ótimo para qualquer um que esteja aprendendo sobre hacking porque ele roda o Kali Linux e permite que você veja isso como uma paz Lego e crie um protótipo para uma ideia que depende de desconectar algumas coisas e fazer com que funcione. Ele permite segmentar todas as coisas experimentais das coisas que você realmente quer manter em segurança e se ficar frito e ficar corrompido, você pode simplesmente substituir o cartão SD ou formatar o cartão SD ou até mesmo obter um novo Raspberry Pi que é realmente muito barato.
Descrição do Produto
Novo Original Raspberry Pi 3 Modelo B + Built-in Broadcom 1.4GHz processador quad-core de 64 bits com baixa energia On-Board Wifi Bluetooth e Porta USB
Construído com base no mais recente processador Broadcom 2837 ARMv8 de 64 bits, o Raspberry Pi 3 Modelo B + é mais rápido e mais potente que seus antecessores. Ele melhorou o gerenciamento de energia para suportar dispositivos USB externos mais potentes e agora vem com conectividade sem fio e Bluetooth integrada. Para aproveitar ao máximo o melhor gerenciamento de energia do Raspberry Pi 3 e fornecer suporte para dispositivos ainda mais potentes nas portas USB, é necessário um adaptador de 2,5A.
Especificações técnicas:
- Broadcom BCM2837BO ARMv8 de 64 bits QUAD Core A53 processador de 64 bits alimentado com placa única computador executado em 1,4 GHz
- 1 GB de RAM - BCM43143 WiFi a bordo
- Bluetooth Low Energy (BLE) a bordo
- GPIO estendido de 40 pinos - 4 portas USB2
- Saída estéreo de 4 pólos e porta de vídeo composto
- tamanho completo HDMI
- Porta da câmera CSI para conectar o Raspberry
Câmera Pi - porta de exibição DSI para conectar o Raspberry
Pi ecrã táctil - porta MicroSD para carregar o seu sistema operacional e armazenar dados
- Atualizada comutada fonte de energia Micro USB (agora suporta até 2,5 Amps.
Conteúdo do pacote :
- 1x Raspberry Pi 3 Modelo B +
Arduino MKR1000
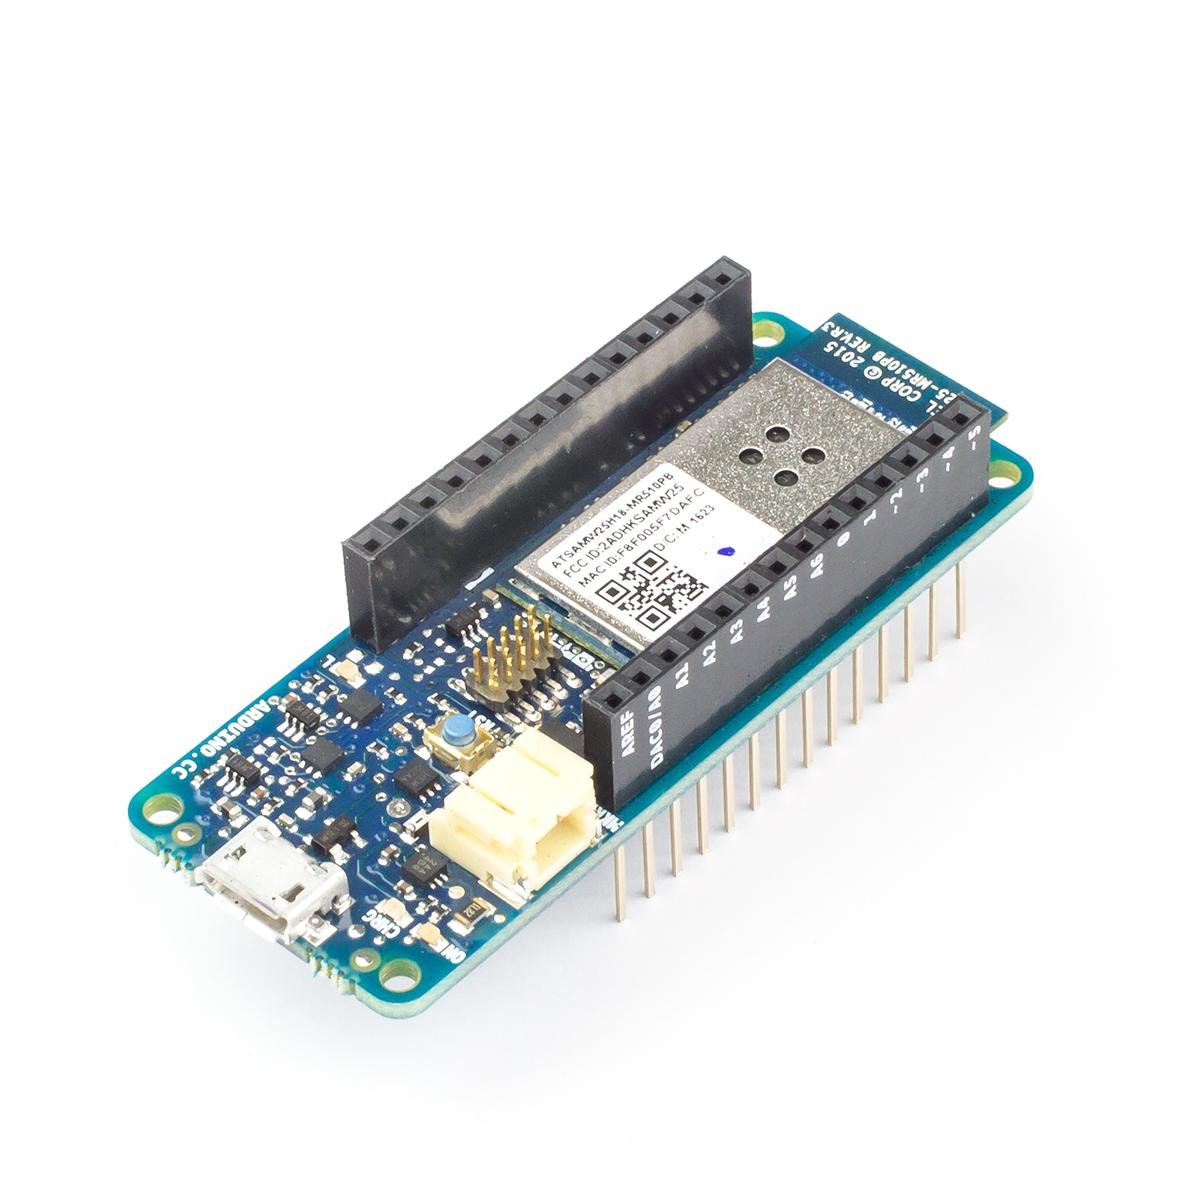
Este é um super legal ou você sabe sobre o que tem construído em um chipset Wi-Fi. Este dispositivo é projetado especificamente para projetos que permitem conectar seus dispositivos à Internet. Como a maioria das placas arduino esta placa pode ser alimentada e programada usando a porta USB.
Este dispositivo pode ser conectado à sua rede Wi-Fi sem usar qualquer escudo Wi-Fi E isso é como um servidor web. Este dispositivo também pode atuar como um dispositivo de interface humana, como um mouse ou teclado USB, que pode enviar pressionamentos de teclas ao computador conectado a ele. Soa familiar? Semelhante a um patinho de borracha.
Demonstração de ataque

Sim, você pode criar um patinho de borracha usando o arduino mkr 1000. Na verdade, isso é muito melhor do que um patinho de borracha. Esta placa pode ser programada de tal maneira que quando você conecta este Arduino a um computador ele detectará esta placa como um dispositivo de interface humana como um teclado USB. Um hit é detectado como um dispositivo USB. A placa do arduino começará a enviar as teclas digitadas para esse computador. Você pode enviar qualquer coisa que um teclado real pode digitar usando esta placa.
Além disso, esta placa micro controlador irá servir uma página web na porta 80, que pode ser acessada por qualquer dispositivo nessa rede local. esta página terá uma lista de ataques que podem ser realizados usando esta placa. Você pode simplesmente escolher um sentar e desfrutar enquanto o Arduino faz o seu trabalho.
Descrição do Produto
O Arduino MKR1000 foi projetado para oferecer uma solução prática e econômica para os fabricantes que desejam adicionar conectividade Wi-Fi aos seus projetos com experiência prévia mínima em rede. Ele é baseado no Atmel ATSAMW25 SoC (Sistema em Chip), que faz parte a família SmartConnect de dispositivos Atmel Wireless, projetada especificamente para projetos e dispositivos IoT.
O ATSAMW25 é composto de três blocos principais:
- SAMD21 Cortex-M0 + 32bit ARM MCU de baixa potência
- WINC1500 baixa potência 2.4GHz IEEE® 802.11 b / g / n Wi-Fi
- ECC508 CryptoAuthentication
O ATSAMW25 inclui também uma única Antena PCB de fluxo 1 × 1.
O design inclui um circuito de carga Li-Po que permite que o Arduino / Genuino MKR1000 funcione com energia da bateria ou 5V externos, carregando a bateria Li-Po durante a operação com energia externa. A mudança de uma fonte para outra é feita automaticamente.Um bom poder computacional de 32 bits semelhante ao da placa Zero , o rico conjunto usual de interfaces de E / S, Wi-Fi de baixa potência com um Cryptochip para comunicação segura e a facilidade de uso do software Arduino (IDE) para desenvolvimento e programação de código. Todos esses recursos tornam essa placa a escolha preferida para os projetos emergentes de IoT alimentados por bateria em um formato compacto. A porta USB pode ser usada para fornecer energia (5V) à placa. O Arduino MKR1000 é capaz de funcionar com ou sem o Li-Po bateria conectada e limitou o consumo de energia. É claro que é uma das melhores ferramentas de hackers de hardware de todos os tempos.
O módulo MKR1000 Wifi suporta o certificado SHA-256.
Aviso: Diferentemente da maioria das placas Arduino e Genuino, o MKR1000 é executado em 3,3V. A tensão máxima que os pinos de E / S podem tolerar é de 3,3V. A aplicação de tensões superiores a 3,3 V a qualquer pino de E / S pode danificar a placa. Enquanto a saída para dispositivos digitais de 5V é possível, a comunicação bidirecional com dispositivos de 5V precisa de mudança de nível adequada.
DigiSpark
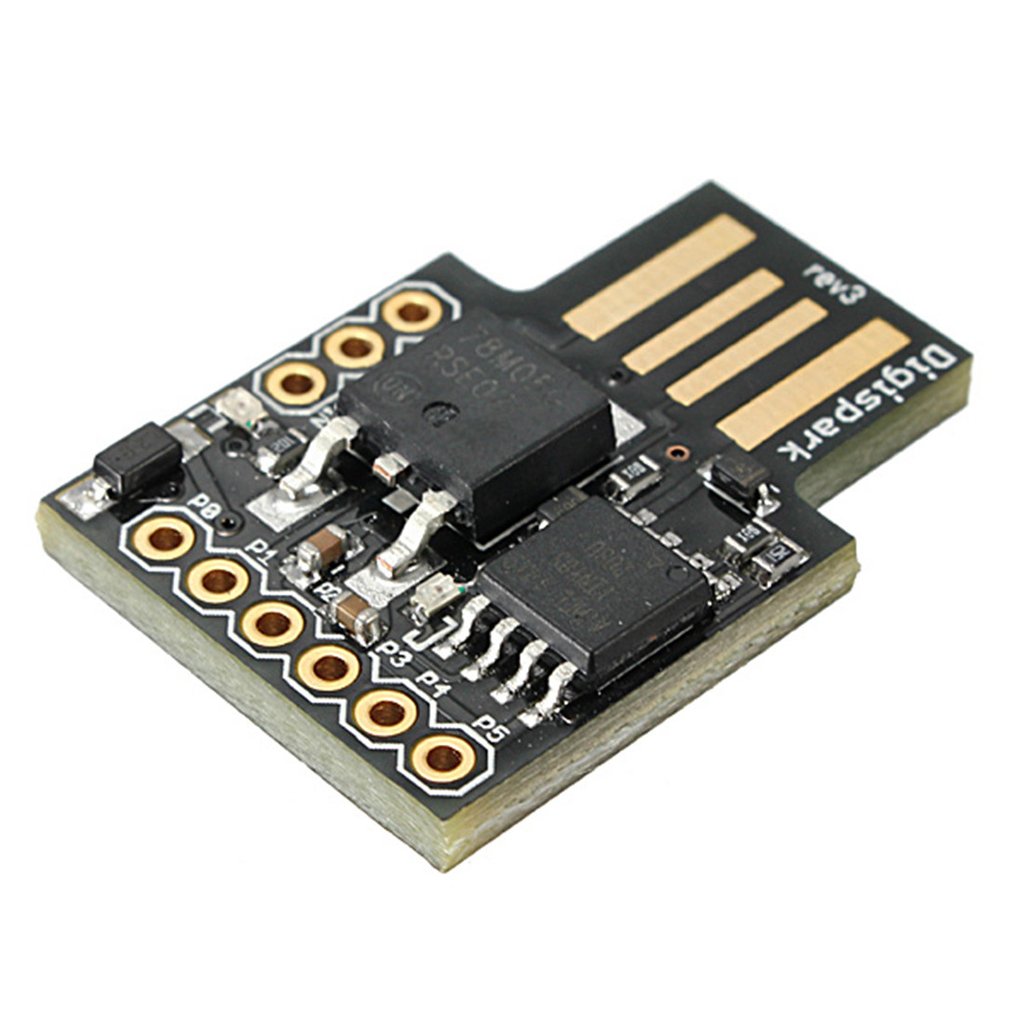
Como um hacker geralmente sabe a importância de uma placa de micro controlador. como eu mencionei no produto anterior em Micro controlador pode ser usado para simular um dispositivo de interface humana USB. Este é um micro controlador compacto e leve semelhante ao arduino que pode ser programado usando arduino IDE.
Demonstração de ataque

Você pode facilmente programar este dispositivo usando o software arduino e o código é muito semelhante a isso. Ele pode enviar pressionamentos de tecla em altíssima velocidade, o uso de até mesmo notaria isso. tudo o que você precisa fazer é simplesmente conectar este dispositivo à máquina da vítima. E você sabe qual é a melhor parte? Essa ferramenta de hacking custa apenas US $ 1,5.Isso faz dele uma das melhores ferramentas de hardware de hackers disponíveis on-line.
Descrição do Produto
Suporte para o Arduino IDE 1.0+ (OSX / Win / Linux)
Alimentação via USB ou Fonte Externa - 5V ou 7 -35V (seleção automática)
Regulador on-board 500ma 5V
USB embutido (e depuração serial)
6 pinos de E / S (2 são usados para USB somente se o seu programa se comunica ativamente via USB, caso contrário você pode usar todos os 6, mesmo se você estiver programando via USB)
8k de memória Flash (cerca de 6K após o bootloader)
I2C e SPI (vis USI)
PWM em 3 pinos (mais possível com o software PWM)
ADC em 4 pinos
LED de energia e LED de teste / status (no Pino0)
Peso: 4g
Attify Badge
Esta é uma das melhores ferramentas de hacking projetada para testes de penetração. Este suporta vários tipos de protocolos de comunicação serial que podem ser usados para conectar duas variantes de microcontroladores de dispositivos embarcados de dispositivos iot. Eles também têm um sistema operacional Linux baseado no Debian que possui todas as ferramentas e scripts necessários para você começar.
Isso pode ser usado para executar vários ataques, como a memória de divulgação de informações, negando a negação de serviço e até mesmo enviar diretamente os vários dispositivos AT, causando o mau funcionamento
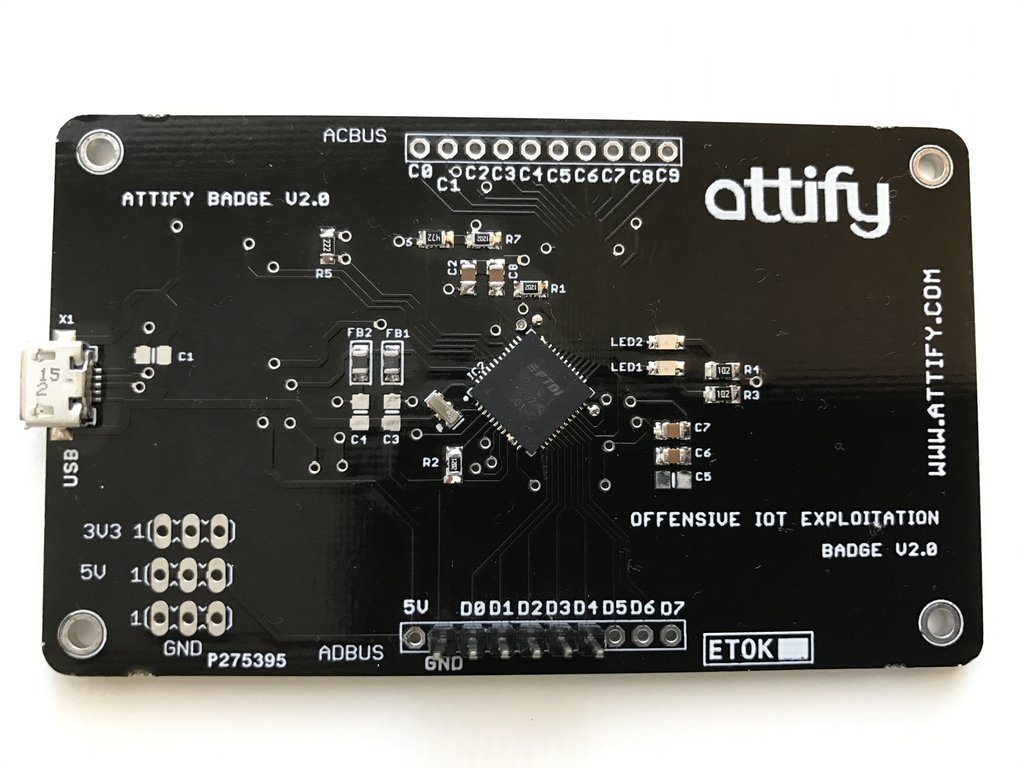
O Attify badge é uma ferramenta de hacking de hardware que permite a interação com várias interfaces de hardware e portas, como UART, SPI, I2C, JTAG, GPIO e assim por diante.
Explore dispositivos IoT usando o Attify Badge como seu canivete suíço para hackear dispositivos de hardware. Esta ferramenta foi inicialmente desenvolvida para o treinamento “ Offensive IoT Exploitation ” conduzido pela Attify conduzido no mundo real e on-line.
Obtenha esta ferramenta e comece a sua jornada de exploração de IoT e Hardware.
Menção Online:
Usando o UART para obter um shell de root em uma câmera IP
Tutorial de 5 min: ganhando raiz via UART
Exploração SPI e UART em uma câmera IP usando o Attify Badge do kit de aprendizado de exploração da IoT - Link
Executando Depuração JTAG e Exploração com Attify Badge ( PDF - Chinês )
Micro Adaptador Bluetooth 4.0 de Baixa Energia - Dongle Bluetooth
Este é outro dongle USB Bluetooth que é suportado pela maioria das distribuições Linux. você não poderá realizar ataques complexos como sniffing ou decodificação. mas você será capaz de fazer um levantamento sobre dispositivos bluetooth próximos, enumerar os serviços e até mesmo enviar pacotes de dados simples para eles.
Este é realmente barato e é compatível com a maior parte do sistema operacional. Este dispositivo é plug and play, o que significa que você pode simplesmente conectar este dispositivo a um computador ou um Raspberry Pi fora da caixa e começar a usá-lo imediatamente.
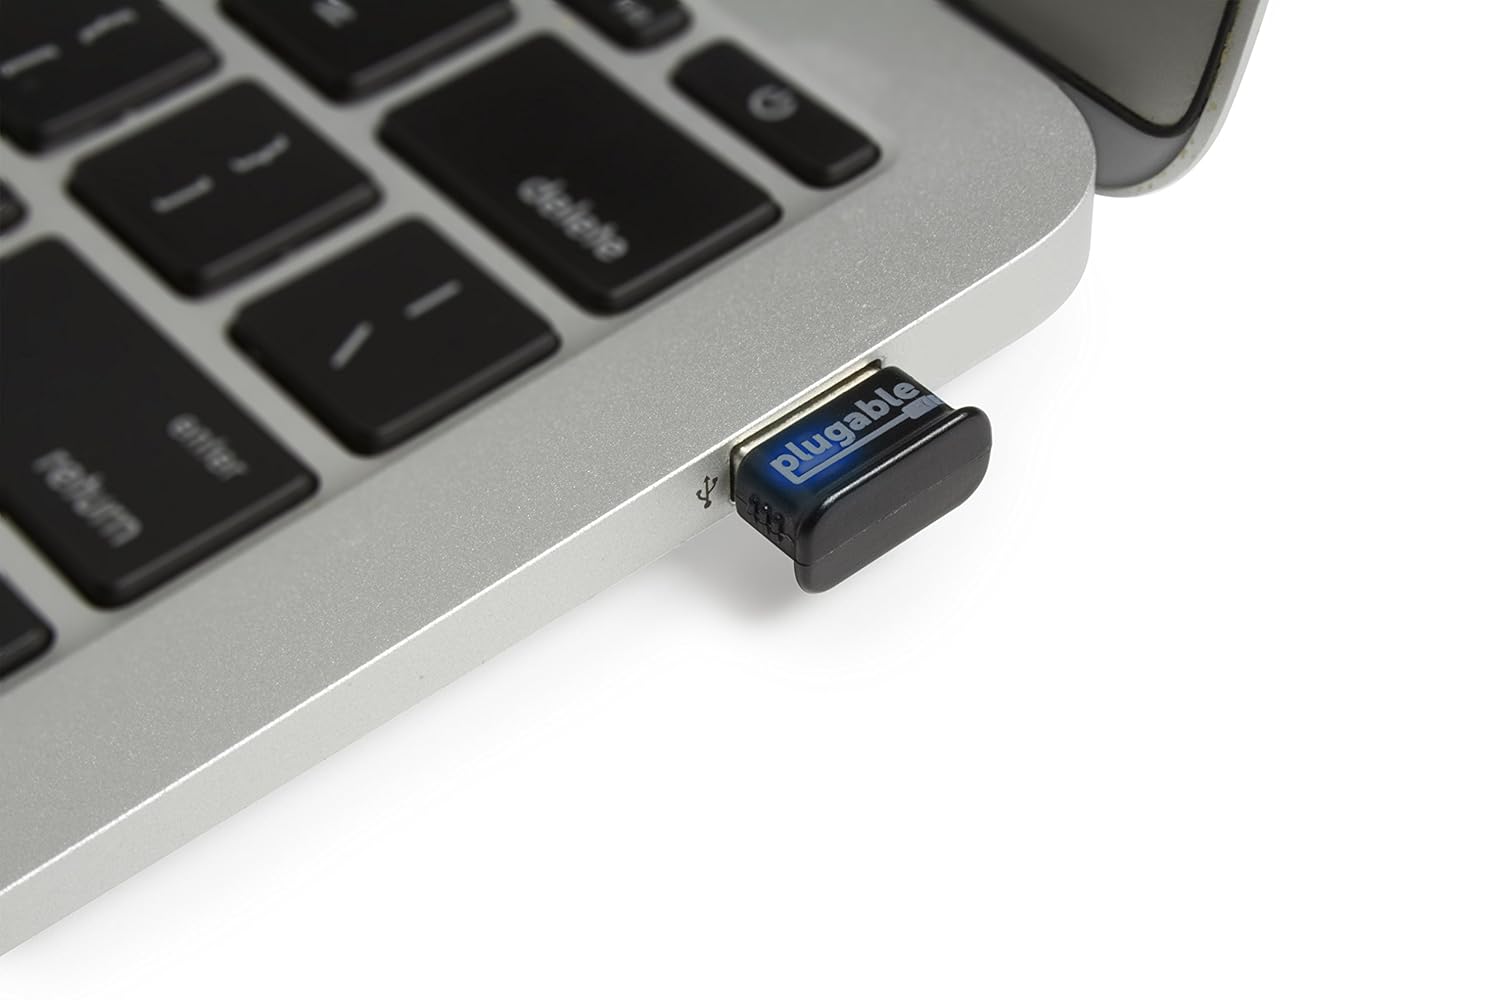
Descrição do Produto
Suporta os seguintes perfis Bluetooth (a versão do perfil varia) :
- Windows XPBluetooth Core Spec versão 3.0
- O software WIDCOMM fornece suporte para - A2DP, AVCTP, AVDTP, AVRCP, BIP, BNP, BPP, DUN, FTP, GAVDP, HCRP 1.2, HFP, HSP, OPP, PAN, PBAP, RFCOMM, SPP, SDAP, SYNC
- Windows Vista e 7Bluetooth Core Spec Versão 4.0 (Sem suporte para Bluetooth Low Energy)
- WIDCOMM software fornece suporte para - A2DP, AVCTP, AVDTP, AVRCP, BIP, BNEP, BPP, DUN, DDR, FTP, GAVDP, HCRP, HFP, HID, HSP, MAPA, OPP, PAN, PBAP, RFCOMM, SPP, SDAP, VDP
- Windows 8, 8.1 e 10Versão 4.0 da especificação do núcleo de Bluetooth
- O software WIDCOMM fornece suporte para - A2DP, AVCTP, AVDTP, AVRCP, BNEP, DUN, DDR, FTP, GATT, GAVDP, HCRP, HFP, HID sobre GATT, HID, OPP, PAN, PBAP, PXP, RFCOMM, SPP ( limitado *) , SDAP, SYNC
- A pilha Bluetooth do Windows 10 fornece suporte para:Perfis clássicos - A2DP, AVRCP, DUN, DI / DID, HCRP, HFP, HID, OPP, PAN, SPP (limitado *)
- Perfis de baixo consumo de energia (mais via RFCOMM) - Bateria, pressão arterial, HID sobre GATT, GATT (apenas cliente, servidor que vem no Windows 10 Creators Update) , frequência cardíaca, termômetro de saúde, velocidade de execução e cadência. Perfis adicionais que chegam no Windows 10 Creators Update.
- LinuxCom a versão do kernel 4.9+, BlueZ 5.44+, Pulseaudio 10+ e oFonoPerfis clássicos - A2DP *, AVCTP, AVDTP, AVRCP, AVRCS, DID, DUN, GAVDP, GOEP, HCRP, HDP, HFP *, HID sobre GATT, HID, IAP, MAPA, MPS, OBEX, OPP, PAN, PBAP, RFCOMM , SAP, SPP
- Perfis de baixa energia - Notificação de alerta, Velocidade e cadência de ciclismo, GATT, HID sobre GATT, Frequência cardíaca, PXP, Perâmetros de varredura, Tempo
Nota: Muitos dispositivos requerem suporte para vários perfis para emparelhar e funcionar totalmente. Os problemas de software são de responsabilidade da Broadcom para o software WIDCOMM, da Microsoft para a pilha do Windows e dos respectivos projetos de código aberto Bluetooth para problemas do Linux. O suporte do Linux para Bluetooth é atualizado com freqüência e geralmente tem erros com perfis específicos, as informações de suporte de perfil são baseadas em dados de listagem qualificados do Bluetooth SIG e informações de notas de versão de desenvolvedores de software.
* O suporte ao perfil de porta serial do Windows está disponível principalmente para dispositivos em vez de desenvolvedores no Windows 8 e superior.A Microsoft recomenda o uso de RFCOMM em vez de SPP nas versões recentes do Windows.
* O suporte do Linux para áudio Bluetooth, como A2DP e HFP / HSP, está passando por um desenvolvimento significativo e pode não funcionar na medida em que ocorrem alterações.
Dongle MultiBlue USB Blue Tooth
Este é outro dos melhores hackers Bluetooth Hacking Tools. Este dispositivo pode ser conectado a outro computador através de uma porta USB e, em seguida, você pode usar o seu computador para controlar o computador das vítimas via bluetooth.
Usando este dispositivo, você pode enviar pressionamentos de tecla para o dispositivo Android Apple Windows ou Linux usando uma conexão Bluetooth. isso é muito compacto e é confundido com uma unidade flash USB e ninguém será suspeito.
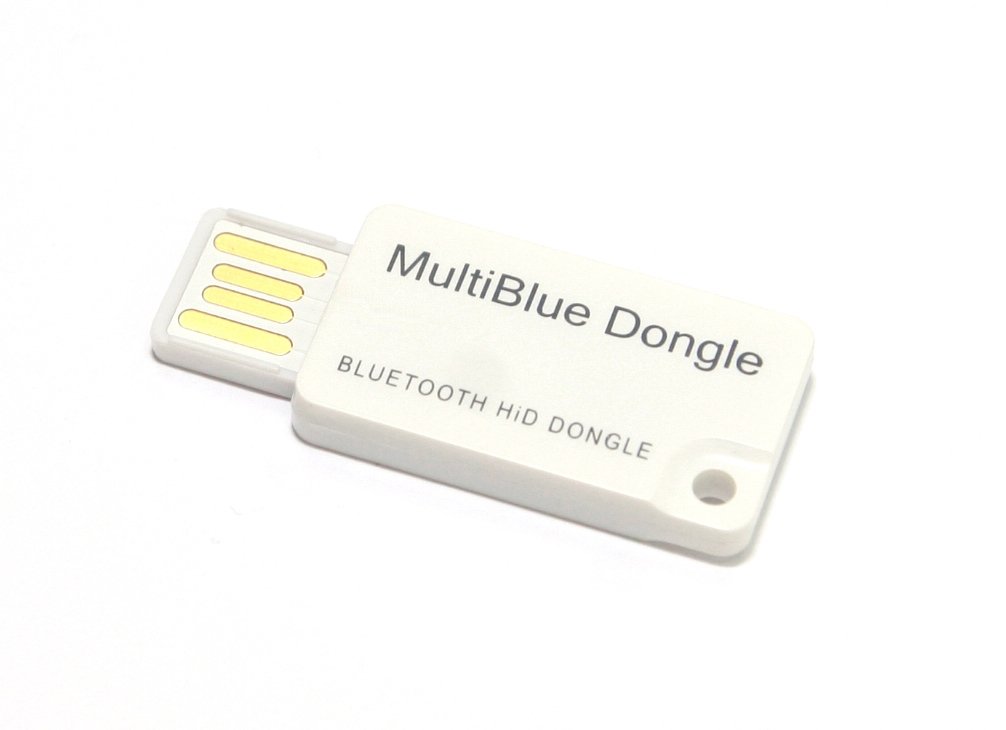
Conveniente para instalar: O MultiBlue Dongle é instalado automaticamente pelo software incorporado no Dongle sem qualquer CD de driver
Permite que você insira mensagens de texto, mensageiro, nota e assim por diante, usando o teclado do PC ou laptop.
Simples emparelhamento de uma vez: quando estiver emparelhado com o seu PC ou laptop, ele não precisará ser emparelhado novamente na próxima vez que for usado.
Emparelhamento até 4 dispositivos Bluetooth e controlado pelo seu PC ou Laptop emparelhado.
Produto novo mundial patenteado
Hacking de Hardware
Deixe-me fazer uma pergunta simples. como entrar em hackers de hardware? Se você está investigando algo novo ou se quer criar algo novo Se você quer criar uma ferramenta para explorar algo, você tem que fazer muita pesquisa online. você tem que aprender como as coisas funcionam. Vá para o Google. Google é seu melhor amigo. Há tantas coisas por aí que você pode encontrar facilmente. Você pode aprender facilmente vários protocolos, maneiras diferentes pelas quais os dispositivos se comunicam entre si, maneiras diferentes pelas quais você pode mexer com os circuitos de hardware e fazer coisas que o dispositivo não deve fazer.
Quando você está olhando para o hardware de hackers, você tem que derrubar, abri-lo, pegar os parafusos e entender o que está acontecendo dentro. Se você não consegue entender o que está acontecendo dentro, é só olhar. Eventualmente, você começará a notar padrões. De lá você pode subir. Você pode começar a hackeá-los. Você pode começar a usar ferramentas de hacking para modificar os protocolos e fazer as coisas que você quiser.
By SEC Lab