Telegram Session Hijacking
BarbossHackCe descriptif de mode opératoire d'attaque (MOA) fait suite au Tweet de Guillaume Champeau :
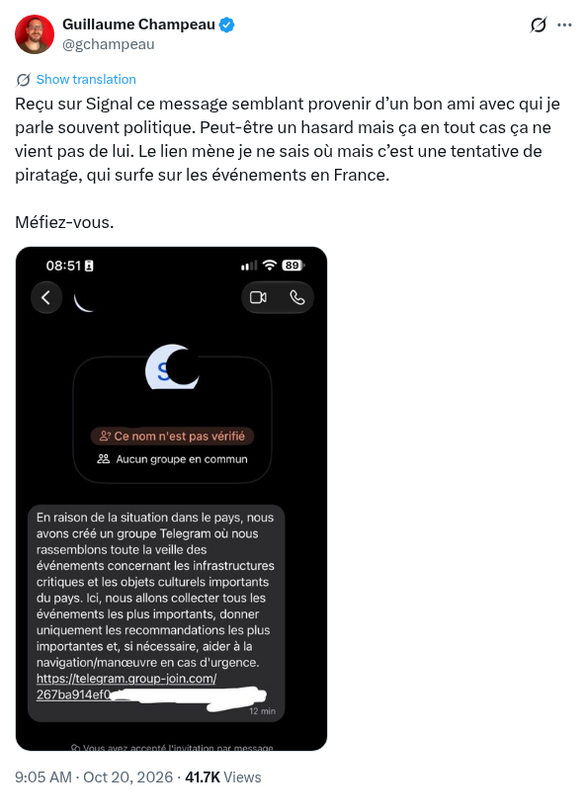
N'ayant pas pu récupérer ce lien complet, un lien similaire appartenant au même MOA m'a été fourni par Maître Jérémy Roche (@JRocheAvocat) :
➡️ https://tggroup.myauthdevice[.]com/267ba914ef0c**************
Hébergeur du site
Adresse IP : 79.137.204.12
Provider : Aeza.ru, hébergeur Russe (Saint Petersburg) réputé pour être "BulletProof", pas mal utilisé par des malware, campagnes de phishing, etc.
Mode Opératoire d'Attaque
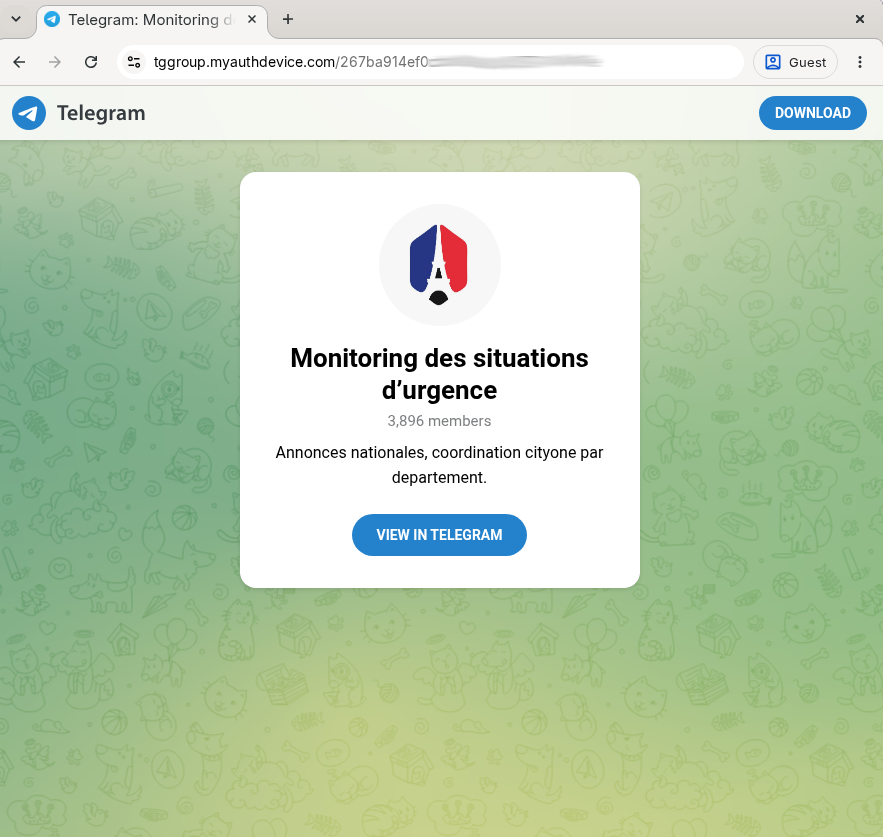
En cliquant sur ce lien, on atterit sur ce faux site qui reprend le design du site de Telegram permettant de rejoindre un nouveau groupe :
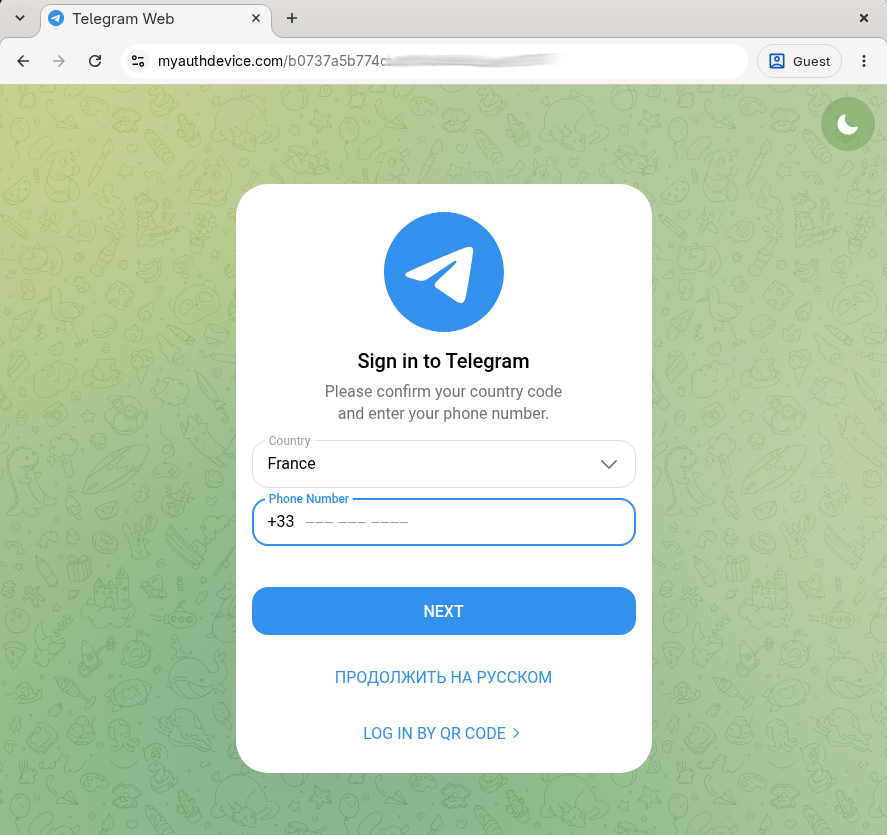
En cliquant sur "View in Telegram" on se voit rediriger vers cette page, cas classique d'un MOA de social engineering qui pousse à rentrer son numéro de téléphone Telegram pour "rejoindre le groupe", mais qui permettra surtout à l'attaquant de lier un appareil secondaire au compte Telegram de la victime.
On peut noter ici le bouton en Russe "Продолжить на русском" qui veut dire "Continuer en Russe" qui permet de traduire le site en Russe (un bouton équivalent existe pour l'Ukrainien).
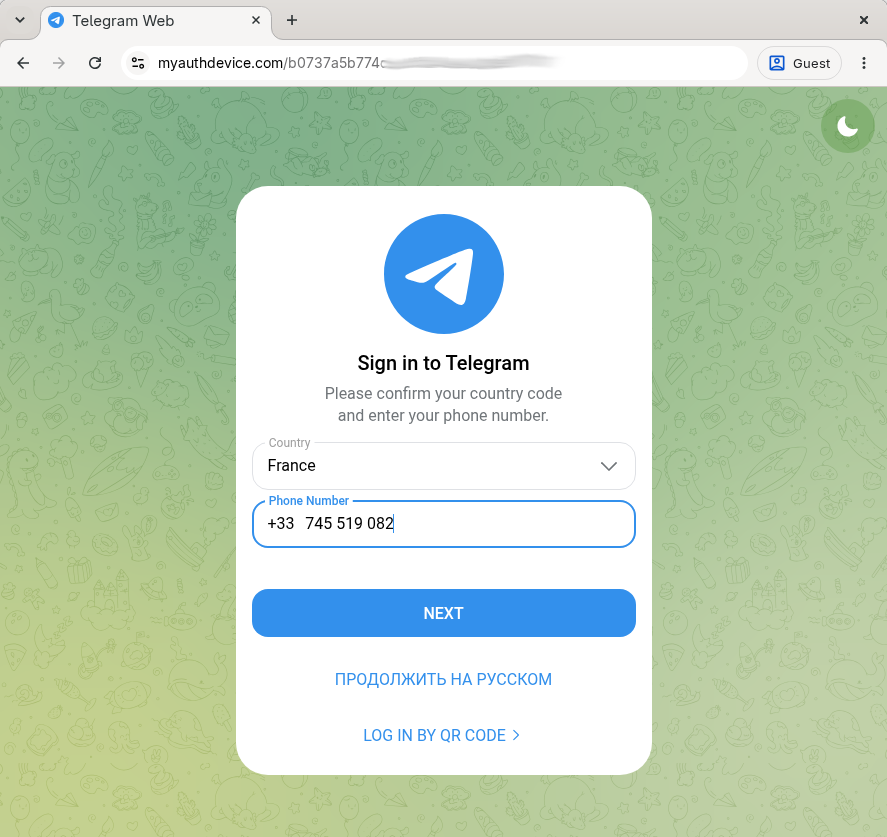
Etant joueur, on rentre le numéro de téléphone d'un compte Telegram :
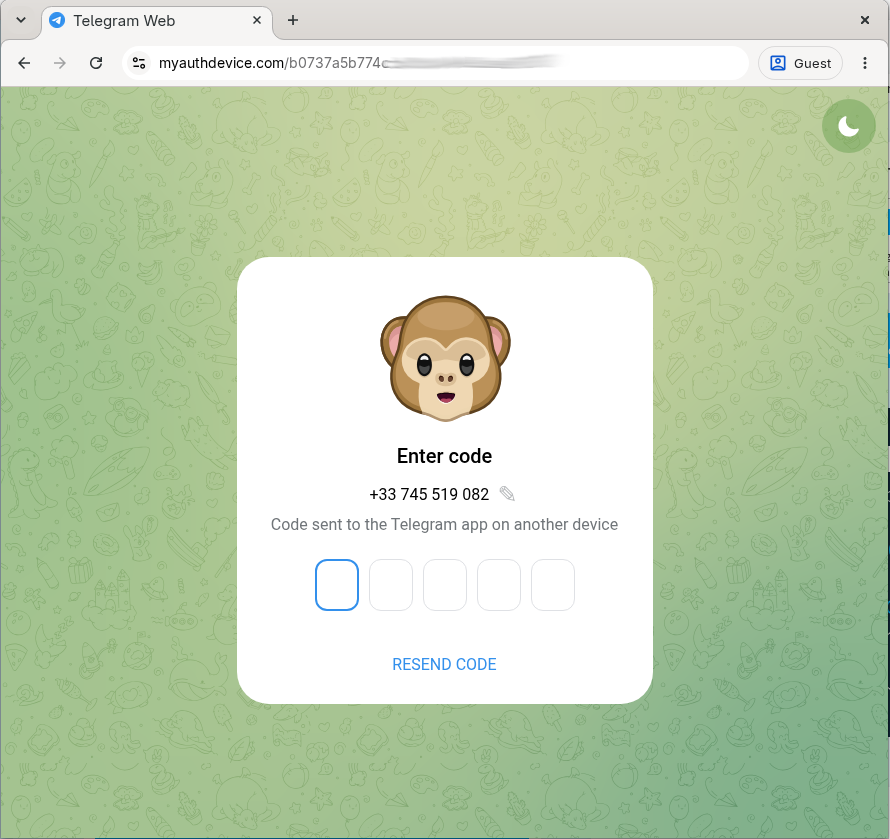
Le site demande alors le code normalement reçu sur le compte Telegram :
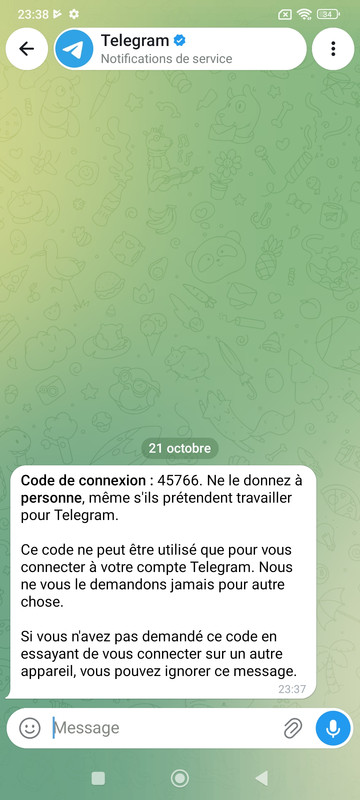
Code que l'on reçoit bien dans la conversation officielle de Telegram :
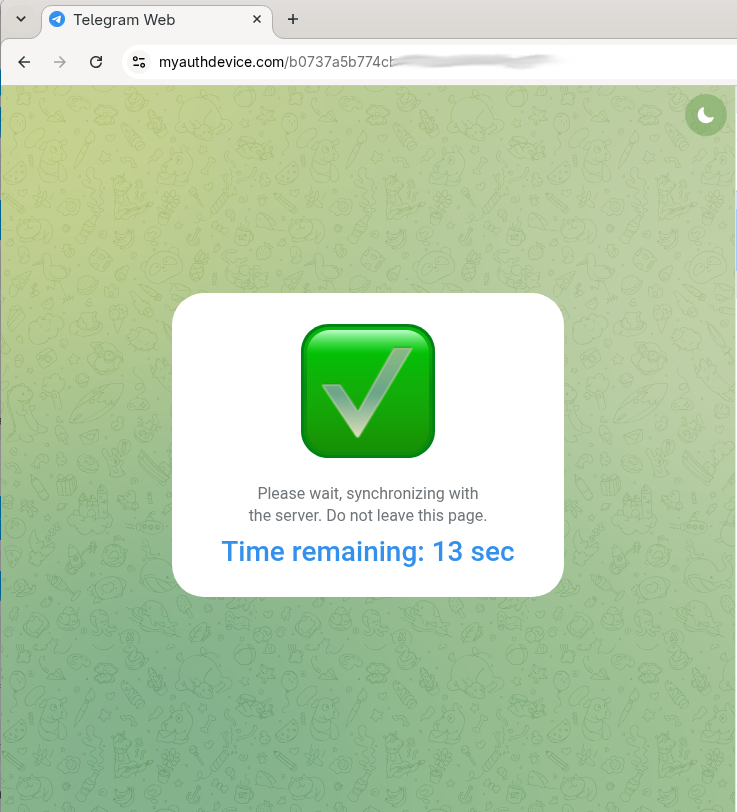
Une fois le code rentré sur le site de phishing, il se mettra juste à afficher cette page, et s'en sera fini de ce côté :
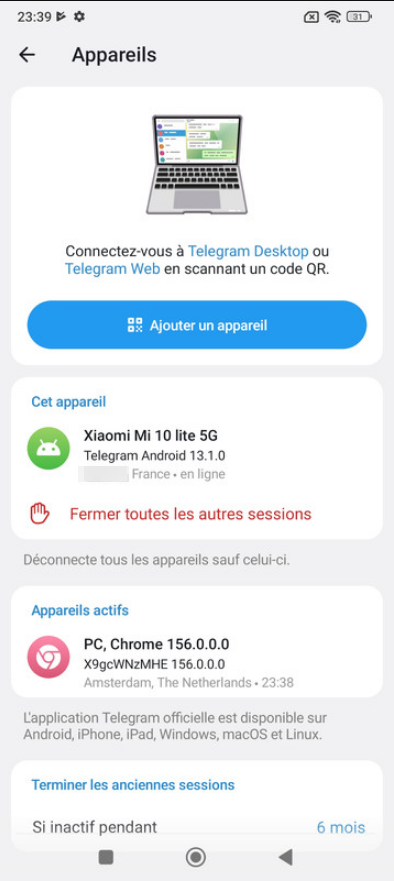
Cependant, du côté du compte Telegram, c'est loin d'être terminé. En se rendant dans les réglages de Telegram, dans "Paramètres -> Appareils", on voit bien un nouvel appareil connecté "PC, Chrome 156.0.0.0" :
A partir d'ici, c'est simple, l'attaquant a accès à votre compte Telegram, et donc à :
- Tous vos contacts ;
- Tous les groupes de discussions, avec tout l'historique des messages passés, et tous les messages futurs (à l'exception des "conversations secrètes") ;