Симетричне шифрування
Наука і технікаСиметричне шифрування - це вид шифрування, який дозволяє використовувати лише один ключ для виконання як шифрування, так і розшифровки спільного через Інтернет.
Він також відомий як звичайний метод, що використовується для шифрування. При симетричному шифруванні інформація шифрується і перетворюється на шифр за допомогою ключа та алгоритму шифрування.
У той час, як шифр перетворюється назад у звичайний, використовуючи той самий ключ, який був використаний для шифрування, та алгоритм дешифрування.
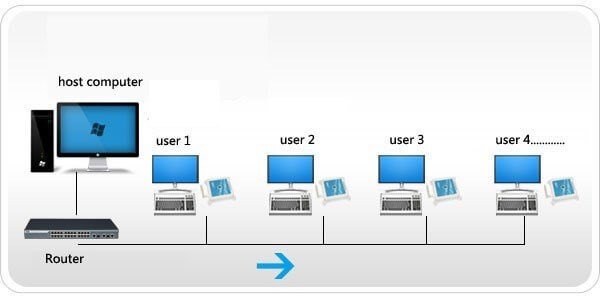
Алгоритм симетричного шифрування виконується швидше і є менш складний, тому вони використовуються для об'ємної передачі даних. При симетричному шифруванні хост, який бере участь у "спілкуванні", вже має секретний ключ, який отримується за допомогою зовнішніх засобів.
Хост - це термін, який використовується в комп'ютерних мережах та програмуванні. І має декілька значень:
- Будь-який комп'ютерний пристрій, який має доступ до IP-мережі. У сучасних мережах цей термін поширюється не тільки на персональні комп'ютери, а також на смартфони, планшети, телевізори з можливістю виходу в інтернет, та інші подібні присторої
- Комп'ютерний сервер - це пристрій, що містить ресурс, який дає до нього доступ у форматі клієнт-сервер
- Вебсервер - це пристрій, який надає послуги вебхостингу, що дає можливість виходу в Інтернет, і отримувати потрібну інформацію, згідно із запитами користувача
- Комп'ютерна програма, що надає послуги іншим програмам, наприклад, забезпечує їх конкретними даними.
Загальновживаними алгоритмами симетричного шифрування є DES, 3DES, AES, RC4.
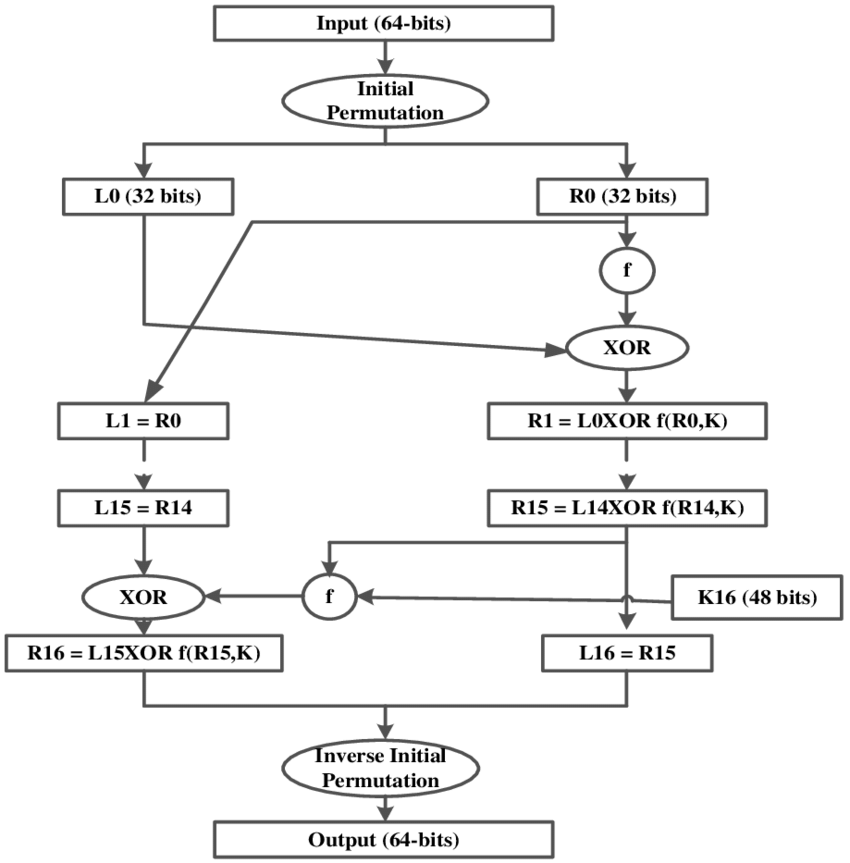
DES - алгоритм для симетричного шифрування, розроблений компанією IBM в 1977 році.
В основі даного алгоритму лежить мережа Фейстеля з 16-ма циклами і ключем, який має довжину 56 біт.
Мережа Фейстеля, або конструкція Фейстеля - один з методів побудови блокових шифрів. Мережа складається з осередків, які носять назву - осередками Фейстеля.
На вхід кожного осередку надходять дані та ключ. На виході кожного осередку отримують змінені дані та змінений ключ. Всі осередки однотипні, і кажуть, що мережа є певною багаторазово повторюваною (ітерованою) структурою.
Ключ вибирається залежно від алгоритму шифрування/розшифрування та змінюється під час переходу від одного осередку до іншого. При шифруванні та розшифруванні виконуються одні й самі операції; відрізняється лише порядок ключів.
Зважаючи на простоту операцій мережу Фейстеля легко реалізувати як програмно, так і апаратно. Ряд блокових шифрів використовує мережу Фейстеля як основу. Альтернативою мережі Фейстеля є підстановочно-перестановна мережа.
3 DES( Triple DES) — це блочний шифр зі симетричним ключем, який тричі застосовує алгоритм DES, до кожного блоку даних. DES із 56-бітним ключем у світлі сучасних криптографічних технік і потужних обчислювачів вже не вважається адекватним. При цьому 3DES використовує той самий шифр і надає більш убезпечене шифрування.
AES - симетричний алгоритм блочного шифрування (розмір блока 128 біт, ключ 128/192/256 біт), також відомий під назвою Rijndael.
В принципі, алгоритм, запропонований Рейменом і Дейцменом, і AES не одне і те ж. Алгоритм Рейндол підтримує широкий діапазон розміру блоку та ключа. AES має фіксовану довжину у 128 біт, а розмір ключа може приймати значення 128, 192 або 256 біт. В той час як Рейндол підтримує розмірність блоку та ключа із кроком 32 біт у діапазоні від 128 до 256. Через фіксований розмір блоку AES оперує із масивом 4×4 байт, що називається станом (версії алгоритму із більшим розміром блоку мають додаткові колонки).
RC4 — потоковий шифр, розроблений Роном Рівестом у 1987 році.
Став поширеним алгоритмом, використаний в таких популярних протоколах як Transport Layer Security (TLS) (для захисту інтернет трафіку) та WEP (для безпеки бездротових мереж).
TLS , як і його попередник SSL — криптографічний протокол, що надає можливості безпечної передачі даних в інтернеті для навігації, отримання пошти, спілкування, обміну файлами, тощо.
TLS надає можливості автентифікації і безпечної передачі даних через інтернет з використанням криптографічних засобів. Часто відбувається лише автентифікація сервера, а клієнт залишається неавтентифікованим. Для взаємної автентифікації кожна з сторін мусить підтримувати інфраструктуру відкритих ключів (PKI, англ. public key infrastructure), яка дозволяє захистити клієнт-серверні додатки від перехоплення, редагування повідомлень або ж створення підроблених.
TLS включає три основні фази:
- Діалог між сторонами, метою якого є вибір алгоритму шифрування.
- Обмін ключами на основі криптосистем з відкритим ключем або ж автентифікація на основі сертифікатів.
- Передача даних, що шифруються за допомогою симетричних алгоритмів шифрування
WEP — найстаріший стандарт захисту бездротового трафіку, заснований на алгоритмі потокового шифрування RC4 (з використанням загального секретного ключа). Існують варіанти з довжиною ключа 64, 128 і 256 бітів.
Сьогодні використання WEP для захисту мереж не можна вважати надійним способом гарантування безпеки. Проблема полягає в реалізації вибору вектора ініціалізації, що використовується як псевдовипадкова послідовність для шифрування даних.
PKI (інфраструктура відкритих ключів ) — інтегрований комплекс методів та засобів (набір служб), призначених забезпечити впровадження та експлуатацію криптографічних систем із відкритими ключами.
Інфраструктура відкритих ключів складається з програмного забезпечення, кртиптографічних технологій та служб, які дозволяють підприємствам та організаціям захищати канали зв'язку в комп'ютерних мережах. Вона поєднує електронні цифрові сертифікати, асиметричні алгоритми шифрування, та центри сертифікації у єдину мережеву архітектуру.
Інфраструктура відкритих ключів побудована на криптосистемах з відкритим ключем. Ця технологія має властивості, які відіграють важливу роль у захисті даних в розподілених системах. Технологія PKI полягає у використанні двох математично пов'язаних цифрових ключів, що мають такі властивості:
- один ключ може бути використаний для шифрування повідомлення, що може бути розшифровано тільки за допомогою другого ключа;
- навіть якщо відомий один ключ, за допомогою обчислень практично неможливо визначити другий. Один із ключів відкритий для всіх, а другий має приватний характер і зберігається в захищеному місці. Ці ключі можуть бути використані для автентифікації чи шифрування цифрового підпису електронних даних.
PKI служить не лише для створення цифрових сертифікатів, але і для зберігання великої кількості сертифікатів і ключів, забезпечення резервування і відновлення ключів, взаємної сертифікації, ведення списків анульованих сертифікатів і автоматичного відновлення ключів та сертифікатів після закінчення терміну їхньої дії.
Серед інших виділяється швидкістю роботи та простотою програмної реалізації, але RC4 має вади, які свідчать про недоцільність його використання в новітніх системах. Особливо уразливий в таких випадках, коли:
- початок вихідного потоку ключів не відкидається, що призводить до повторного використання набору ключів;
- використовуються не випадкові або споріднені ключі.
Деякі шляхи використання RC4 можуть зробити криптосистему дуже небезпечною, як наприклад WEP.
Станом на 2013, є припущення, що деякі державні криптологічні агенції можуть мати здатність зламати RC4, навіть коли він використовується в протоколі TLS. Microsoft рекомендує відключити RC4 там, де це можливо.
Було доведено, що сучасні атаки на RC4 дозволяють зламати його протягом декількох днів або навіть годин. Тому в лютому 2015 року Internet Engineering Task Force (IETF) запропонувала в документі RFC 7465 припинити застосування RC4 в протоколі та реалізаціях TLS.
В серпні 2016 року в оновленні KB3151631 компанія Microsoft припинила використання RC4 в інтернет-браузерах починаючи з Internet Explorer 11 та Microsoft Edge.
Отже, симетричне шифрування, не дає високий рівень захисту інформації, це довели краштести незалежних лабораторій, які спеціалізуються на перевірці надійності захисту інформації, а також такі великі компанії, як Microsoft.