Пентестим сайт
🇳🇮🇰🇪Всем доброго времени суток!
На этом канале я хочу рассказывать и показывать в действии возможности Termux. Но перед тем как начать...
Что вообще такое пентест? Пентест –метод оценки безопасности компьютерных систем или сетей средствами моделирования атаки злоумышленника.
Сегодня мы рассмотрим сайт, который обладает, на мой взгляд, стандартными уязвимостями. Итак, начнем.
Начальные данные у нас – ссылка. Сперва просканируем ресурс на открытые порты с помощью инструмента nmap. Выполняем команду:
nmap -Pn <IP address or URL>
Если же вы хотите узнать версию сервисов, установленных на сканируемом вами ресурсе, выполняем команду:
nmap -sV <IP address or URL>
По окончанию сканирования мы получим результат
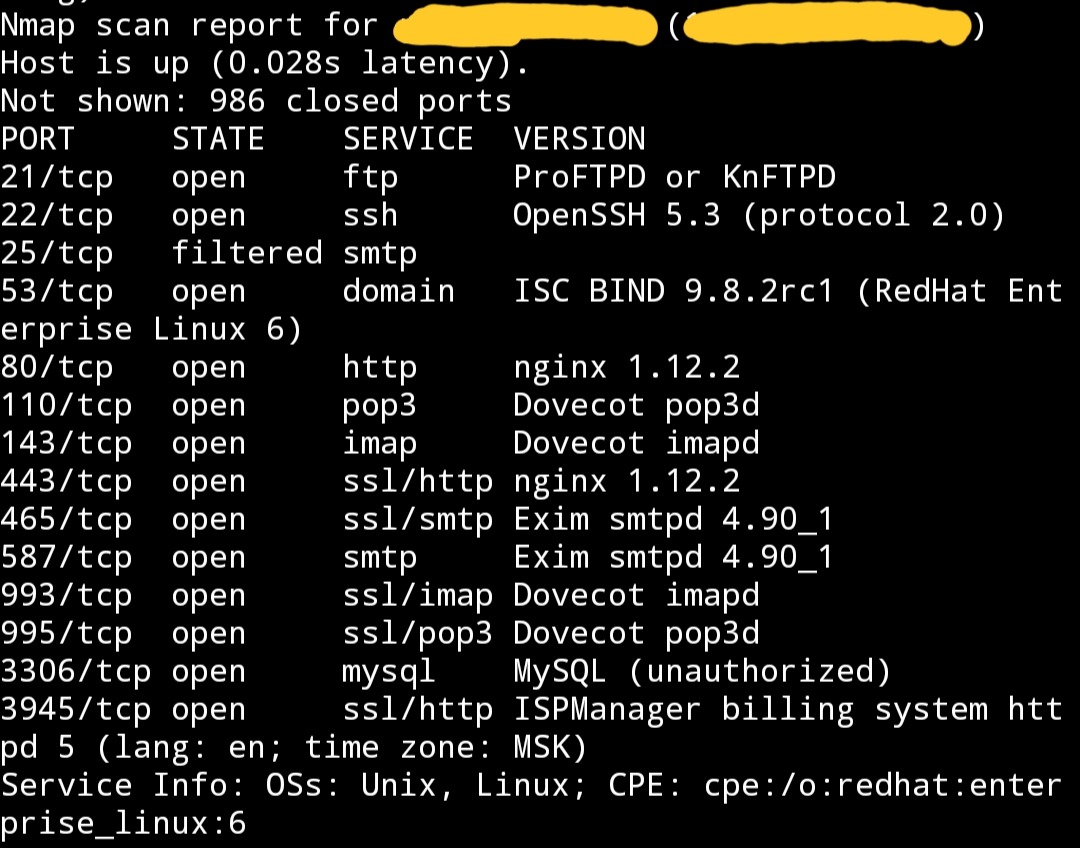
По результатам мы видим уязвимые порты. Мы рассмотрим 21 порт (FTP).
FTP — протокол передачи файлов по сети. Типичное применение FTP-протокола — загрузка сайтов и других документов с частного устройства разработки на общедоступные сервера хостинга.
Немного поискав в открытых источниках, можно найти уязвимость в proFTPD с кодовым номером CVE-2015-3306. Она применима к версиям proFTPD 1.3.5 и более раним. Это означает, что пользователь может удаленно изменять данные без авторизации. Уязвимость существует из-за ошибки контроля доступа в модуле mod_copy.
Вот так, не сложными методами мы выявили одну из уязвимостей данного ресурса. По всем вопросам пишите в личку @reposit0r . Не судите строго, как-никак первая статья. Также хотелось бы сказать, чтоб вы рассказали о данном канале своим знакомым и друзьям, давайте поднимем аудиторию.