Мощные софты для пентеста
Сап.
Недавно посмотрел один доклад BlackHat, и обнаружил для себя полезный сервис, точнее помощник для обнаружения веб-уязвимостей (xss,sqlinj,xxe,etc)
Правда данный сервис платный, но я вам расскажу как его обойти и использовать бесплатно 7 дней. (За неделю я с помощью XMLFuzz, HTTP View и Retest нашел достаточно дырок, и даже получил выплату с заказов с небольших игровых проектов)
- Первым делом необходима регистрация, рекомендую использовать gmail/hotmail/live, временные типа dropmail/temp-mail не всегда могут подходить.
- Заходим в почту, придет код-подтверждения, переходим по ссылке и активируем наш аккаунт.
- Теперь ответственный момент, находим любую карту с № карты, CVV, EXP, First Name, я взял с центра\ввх с раздела раздач\халява. (Да, подходит даже невалидный) Тут главное активация, т.к денег с карты не возьмут.
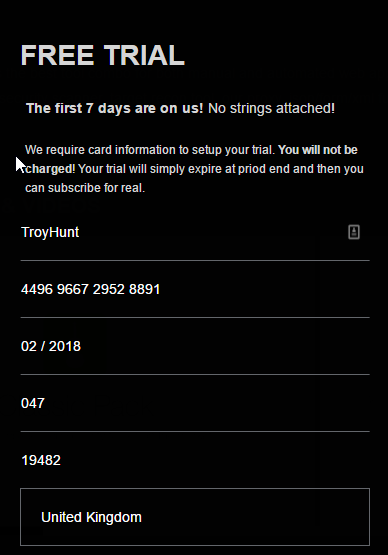
Как только заполнили все данные, активируется аккаунт и заходим в Launchpad https://secapps.com/launchpad/
Всё готово, используем инструменты для проведения тестирования на защищенность веб-приложении.
Важно: Перед тем как заполнять и активировать, выберите пак Classic , так как купив Pro/Team вас могут заблокировать или отозвать активацию\триал.
P.S Это точна такая же тулза как Burp Suite, Fiddler, Charles только не нужно запускать кроссплатформенное Java приложение, с чем могут возникнуть проблемы(хотя java --jar BurpLoader никто не отменял)
P.P.S А также не забудьте добавить необходимый плагин для работы с инструментами данного сервиса.
