Как опознать русского хакера, если он зумер
@In4security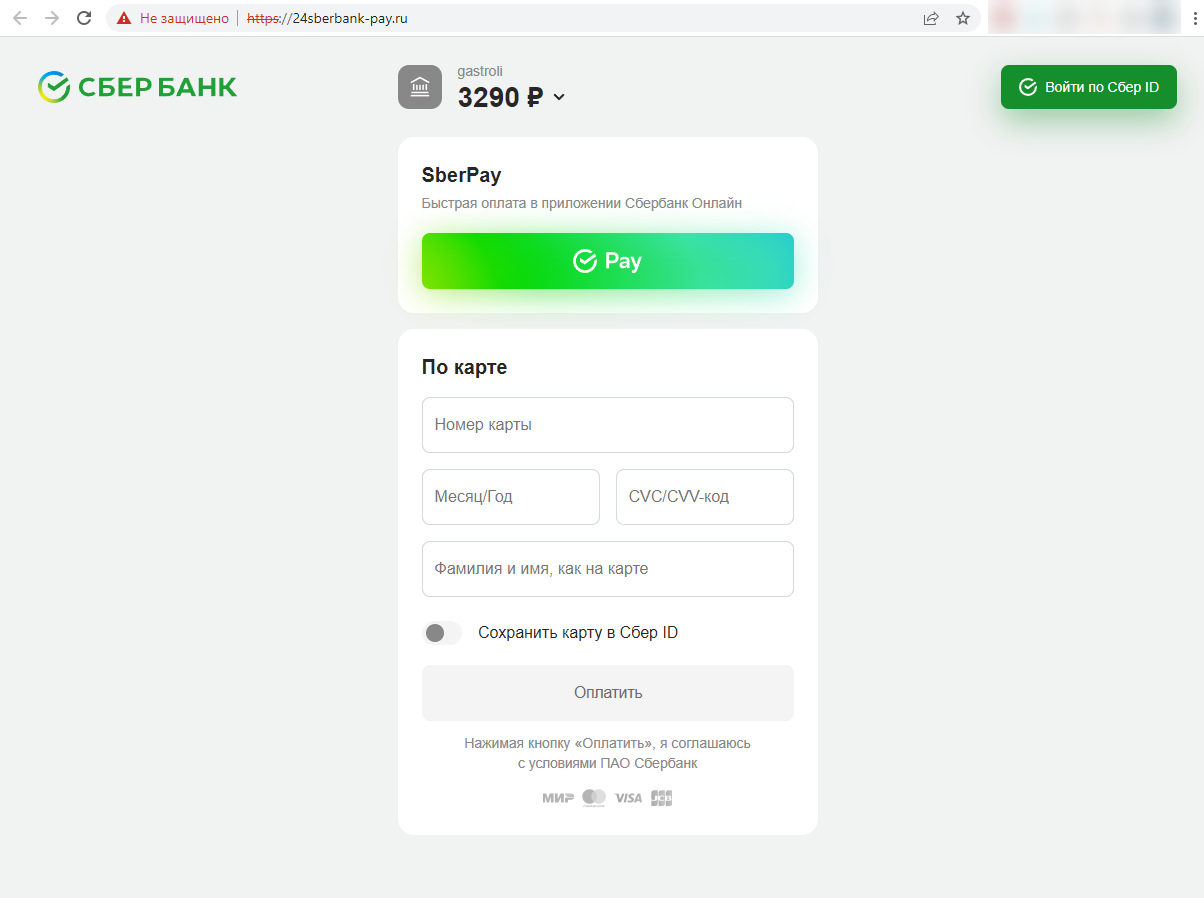
Все началось с вот такого простенького фишингового сайта, попавшего в наше поле зрения по ключевому слову SBERBANK. Сперва он появился на домене onlinepay-sberbank.ru, зарегистрированном 11 февраля, в преддверии Дня всех влюбленных (о причинах этого события мы расскажем чуть позже), а спустя несколько дней, 17 февраля, переродился уже на новом домене - 24sberbank-pay.ru.
Казалось бы, кого удивишь очередным фишингом под Сбер? Самый крупный банк страны обречен отражать постоянные фишинговые атаки на своих клиентов. Но подобный сайт явно не является самостоятельным явлением, он всегда действует в связке с другим вредоносным ресурсом, предназначенным для привлечения потенциальных жертв.
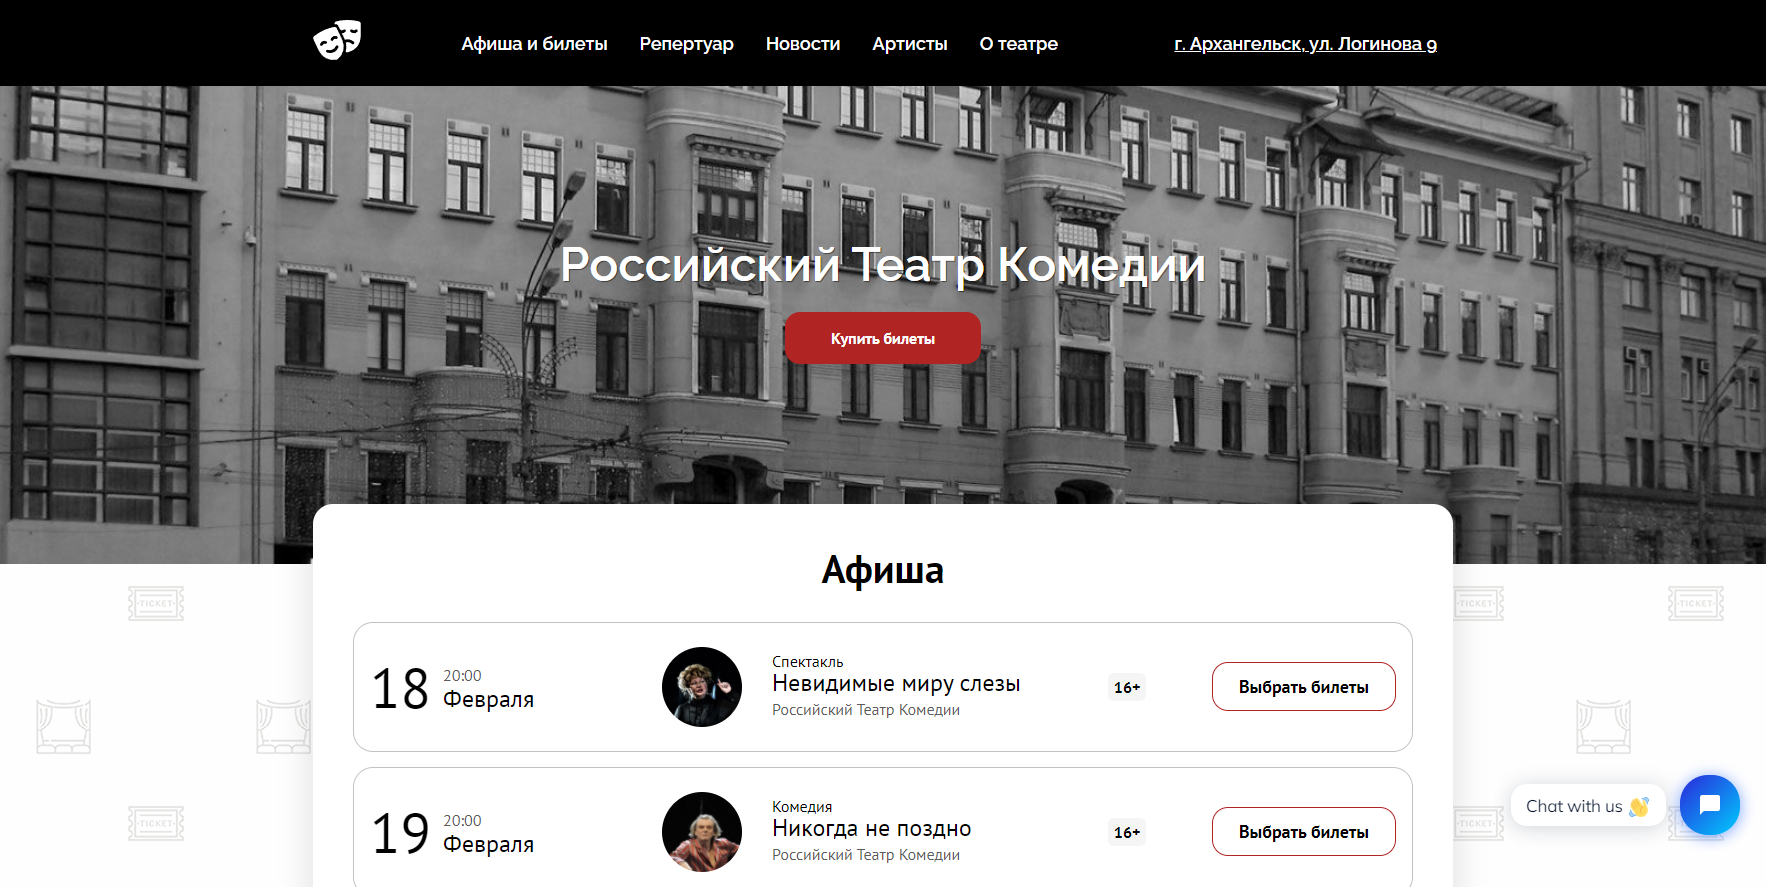
Долго искать не пришлось. В назначении платежа указано слово gastroli, анализируем домены за последнюю неделю и находим сайт http://e-gastroli.ru, платежка которого как раз ведет нас на уже известный фишинговый ресурс. Сайт http://e-gastroli.ru называет себя официальным сайтом несуществующего ныне Драматического театра имени К.С. Станиславского. Настоящий театр уже не первый год носит имя Электротеатр Станиславский, но его предыдущее название засело у многих в памяти, поэтому фейковый сайт театра вполне способен обмануть неискушенного театрала.
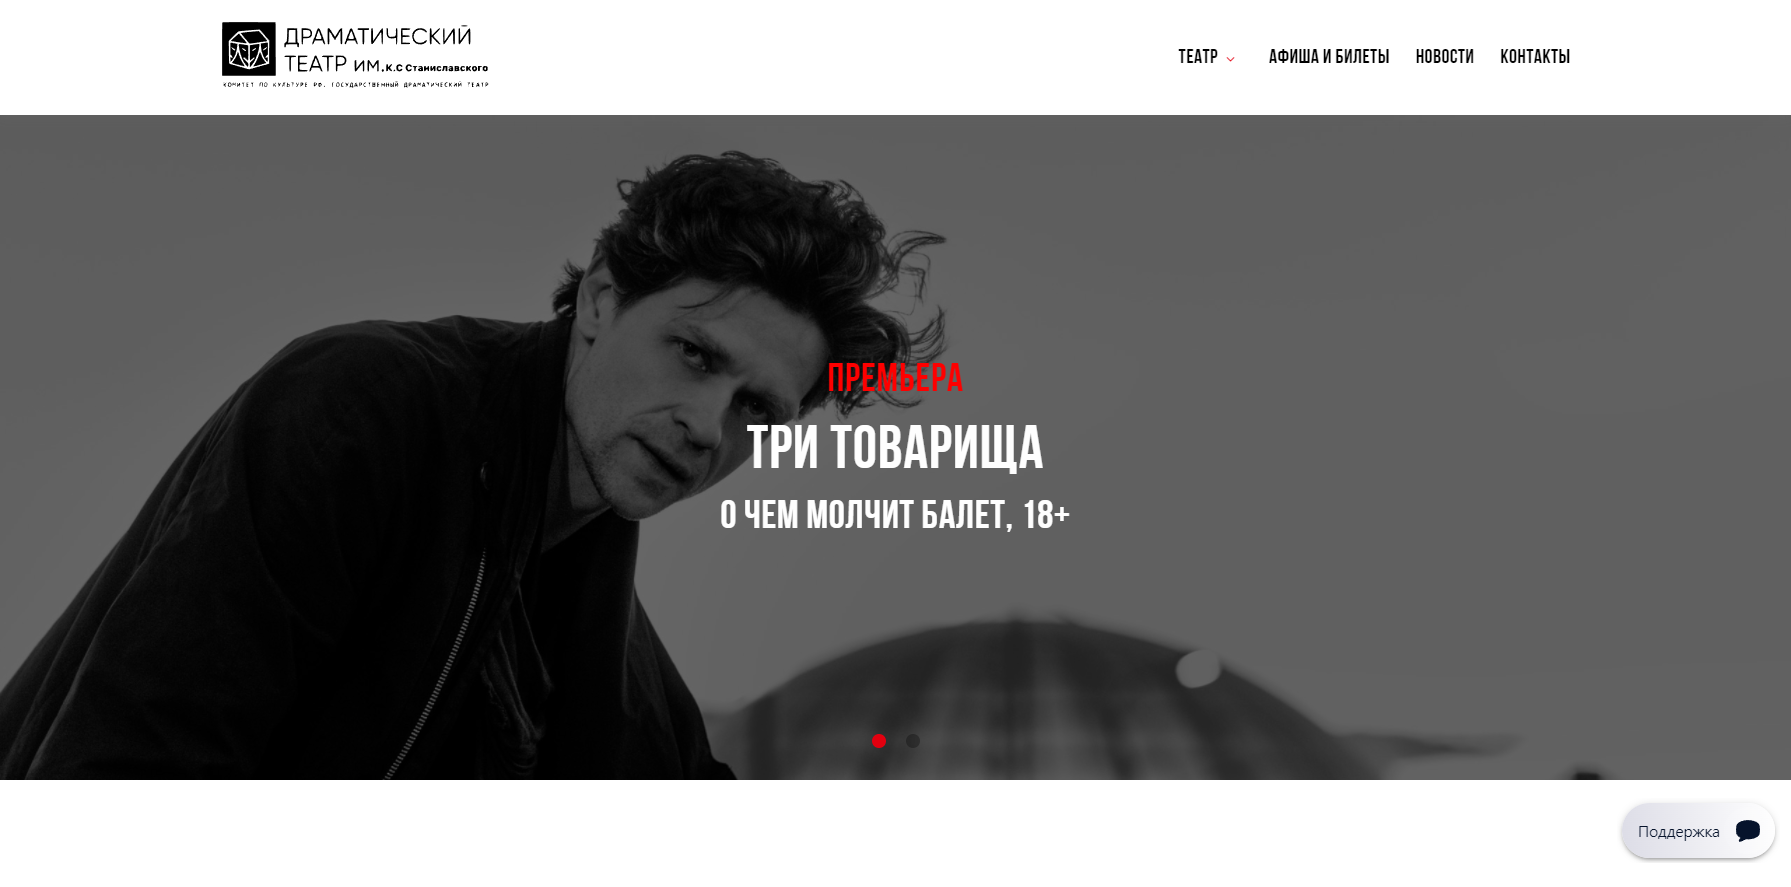
Постойте... Где-то мы такое уже видели. Да вот же наш пост от 19 октября 2021 года: https://t.me/in4security/565
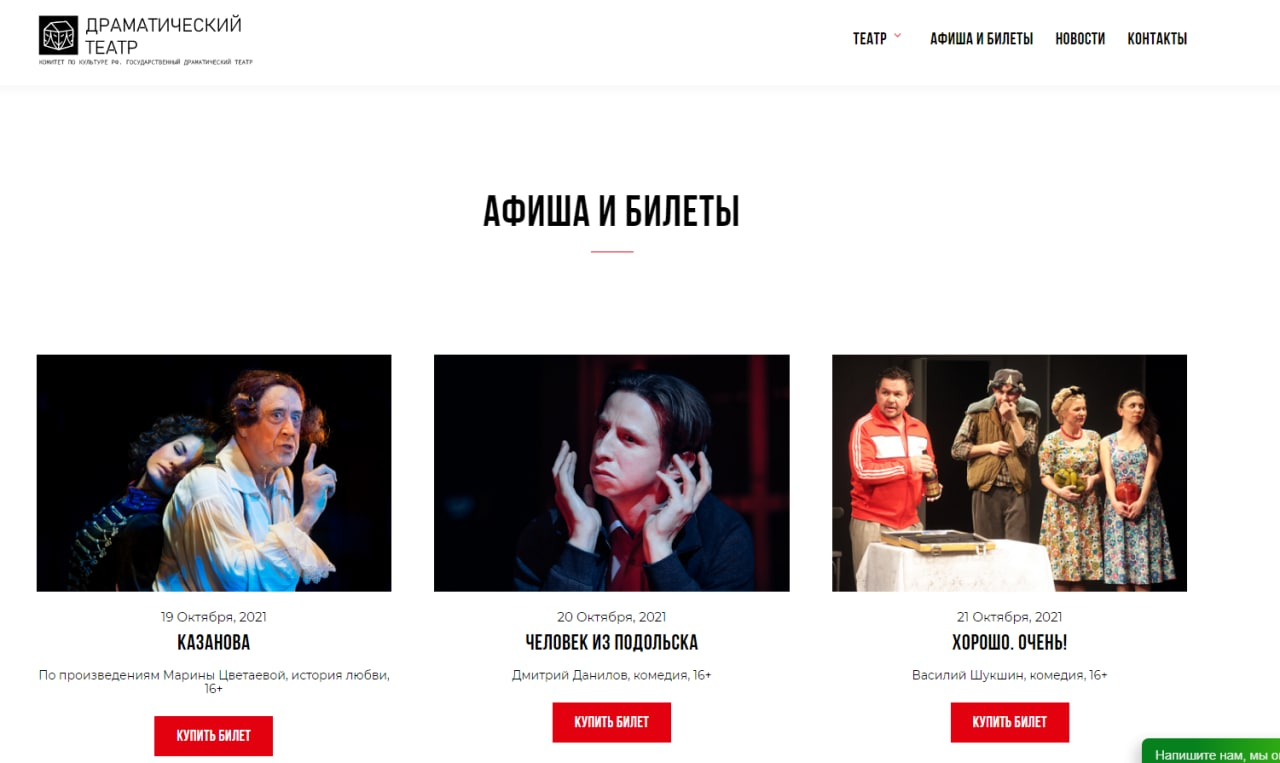
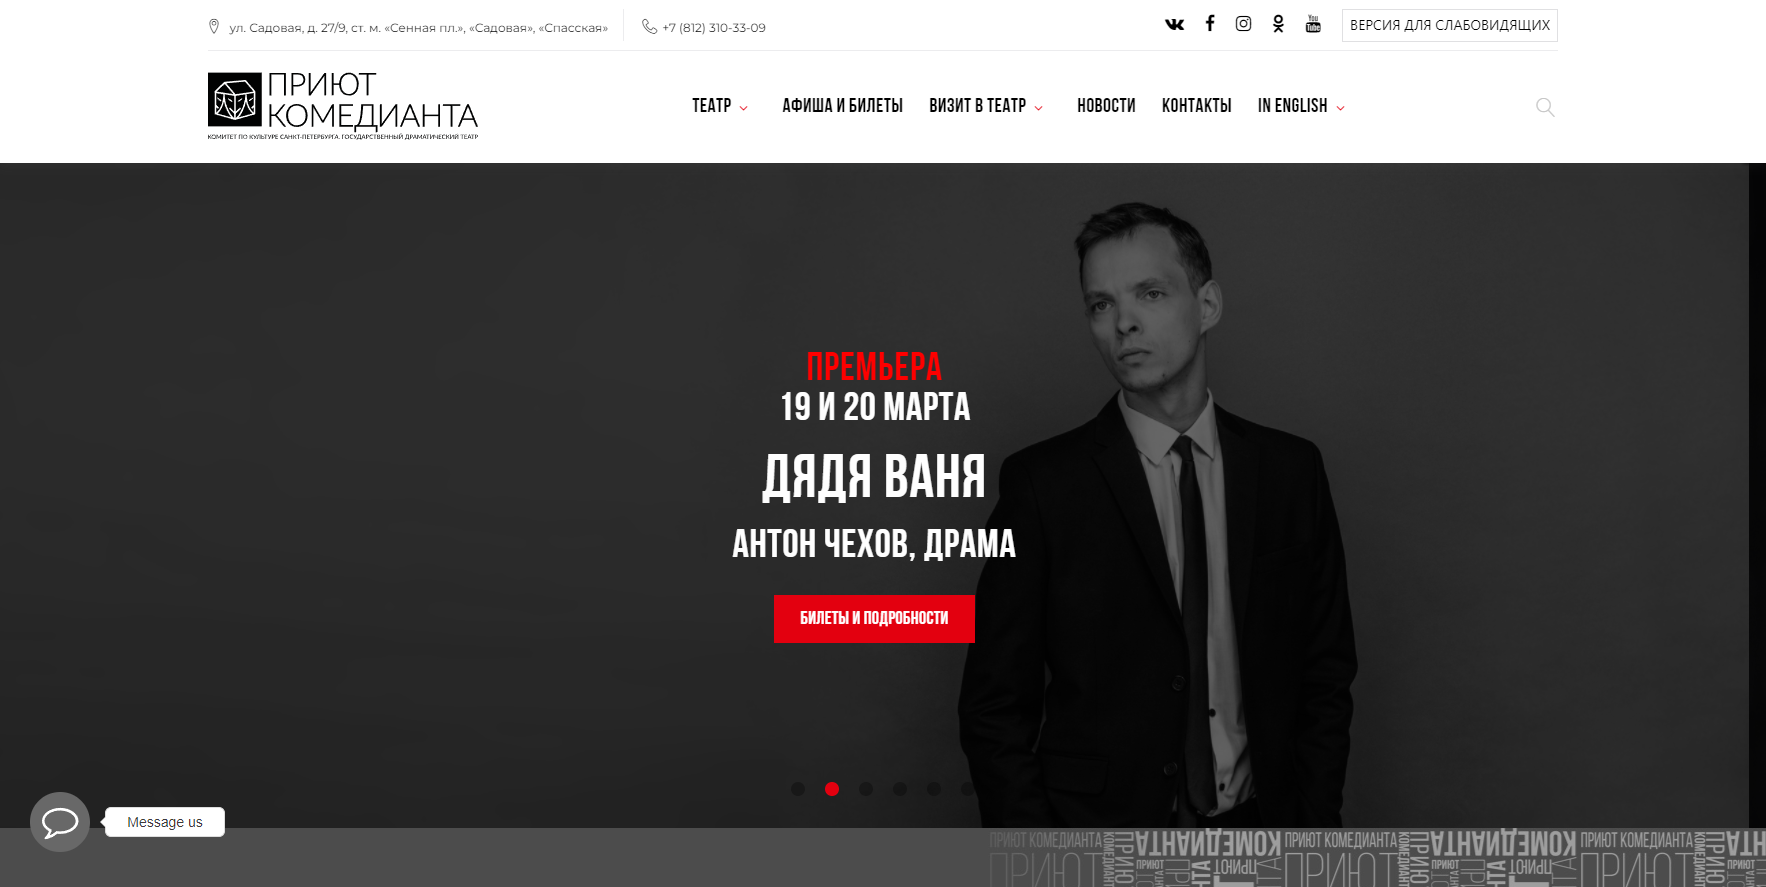
Тот же самый шаблон, тот же самый логотип, позаимствованный у санкт-петербуржского театра Приют комедианта (https://pkteatr.ru/). Ничего нового.
Но давайте поближе изучим платежную форму на домене https://24sberbank-pay.ru.
При попытке оплатить покупку мы получаем вот такое оповещение.
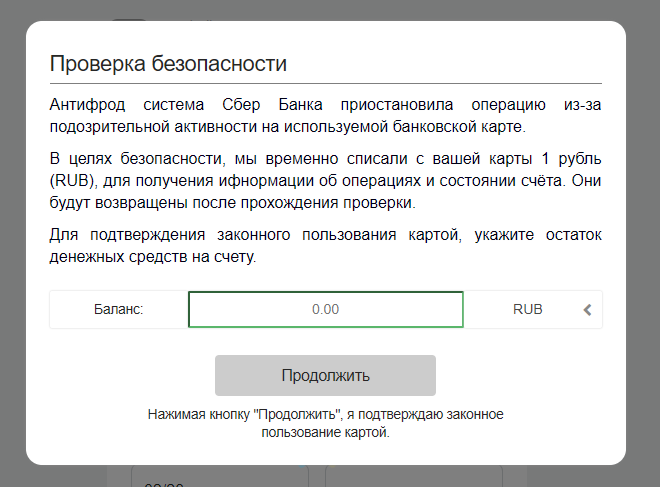
Отлично. То есть к злоумышленникам улетают не только данные карты, но и её баланс. В принципе, этого уже достаточно для того, чтобы сформировать массив скомпрометированных карт и продать его в дарке.
Однако, после ввода произвольной суммы пользователь попадает на страницу, на которой его просят ввести код из СМС.
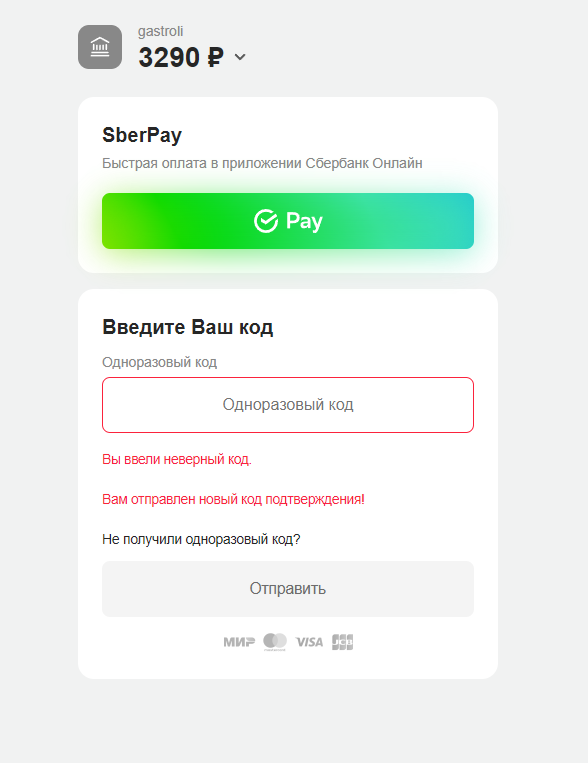
Так как страница явно не похожа на 3d-secure, посмотрим, что у неё под капотом.
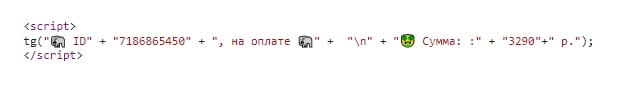
В коде страницы в открытом виде обнаруживается абсолютно прекрасный и совершенно необфусцированный скрипт, который раскрывает всю схему работы ресурса. Сайт проверяет валидность вводимых данных, получает сведения о балансе, после чего отправляет их в соответствующий бот в Telegram. При этом кодеры активно используют в коде и тексте отправляемых сообщений эмодзи, называют жертв "мамонтами" и присваивают переменным имена типа FraudOK. Все это с головой выдает отечественного производителя, наживающегося на наивных соотечественниках.
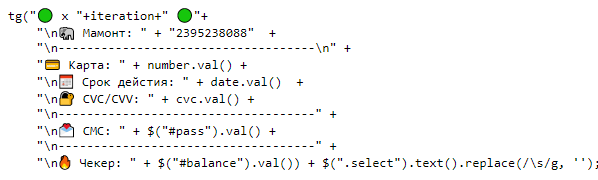
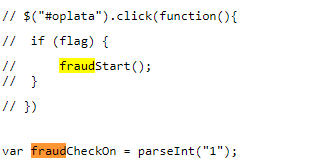
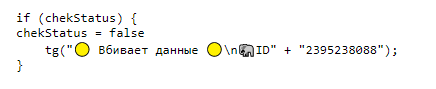
Не будем приводить полный код дабы не плодить последователей данного явления, скажем лишь, что с секьюрностью у ребят так себе: весь код и айдишники в открытом виде - бери а анализируй, в общем, учиться им еще и учиться. Не удивимся, если за ними уже выехали.
В прошлый раз, когда мы писали о данном явлении, мы упоминали, что подобные сайты легко находятся в поисковиках по ключевым словам "драматический театр". С одной стороны, это действительно так и некоторая часть клиентов может прийти на них просто возжелав приобрести билеты в театр. С другой стороны, такой метод поиска жертв не слишком эффективен, поэтому создатели схемы используют и другие методы привлечения ископаемых хоботных.
Классический метод - это развод на знакомствах в соцсетях, в первую очередь в Tinder. Схема не нова и отлично обкатана. Молодой человек знакомится с девушкой, зовет её на свидание, а она говорит ему, что хочет пойти в кино, ресторан, на стендап или в театр (нужное подчеркнуть), после чего присылает ему ссылку на сайт театра или чего-нибудь еще из перечисленного.
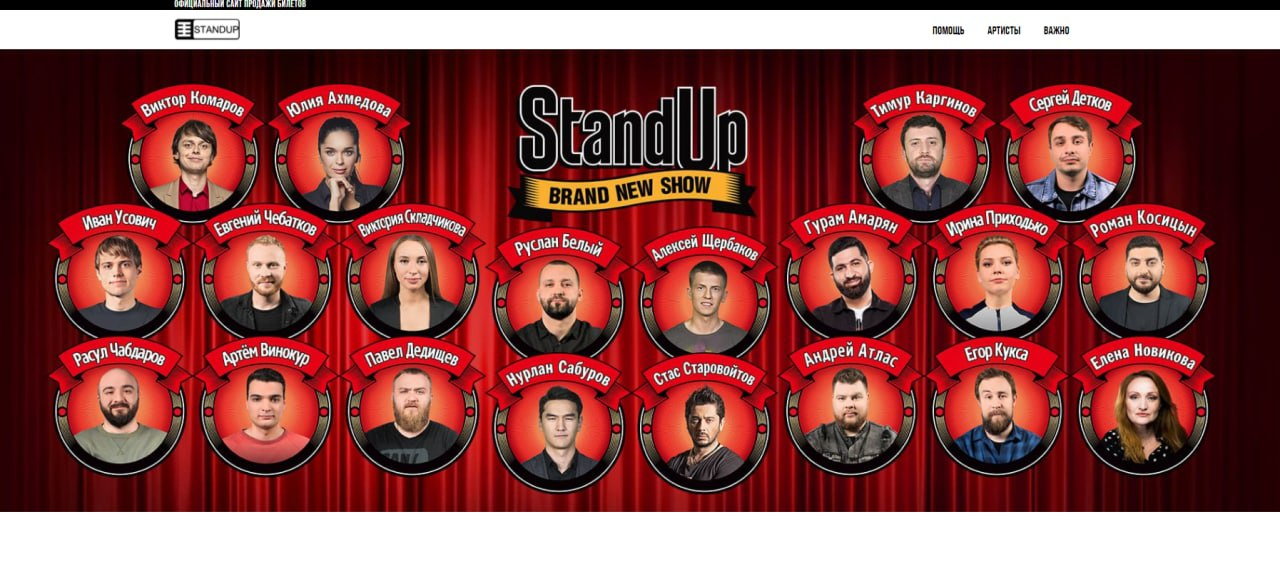
Помимо уже давно привычных нам театральных шаблонов в схеме с Tinder встречаются и иные. Например, сайт performance-kassa.ru (спасибо нашему подписчику за свежую ссылку). Кстати, KASSA - одно из самых популярных слов в названиях доменов фишинговых сайтов!
Этот сайт интересен еще и тем, что его владелец не брезговал и стендапом, регистрируя по мере необходимости вот такие домены:
В качестве платежного шлюза в данном случае использовался 3dspayment.ru. К счастью, он уже сломался и не представляет угрозы.
ВЫВОД:
Если вы хотите пригласить девушку в театр, выбирайте спектакль сами. В этом случае даже если она не придет, вы хотя бы получите удовольствие от представления.