Hackers Russos
ⓇⓄⓄⓉ
O Silence APT , um grupo cibercriminoso russo, conhecido por atacar organizações financeiras principalmente em antigos estados soviéticos e países vizinhos, agora está atacando agressivamente bancos em mais de 30 países da América, Europa, África e Ásia.
Ativa desde pelo menos setembro de 2016, a mais recente campanha bem-sucedida do grupo Silence APT foi contra o Dutch-Bangla Bank, com sede em Bangladesh, que perdeu mais de US $ 3 milhõesdurante uma série de saques em caixas eletrônicos durante vários dias.
De acordo com um novo relatório da empresa de cibersegurança com sede em Cingapura Group-IB, o grupo de hackers expandiu significativamente sua geografia nos últimos meses, aumentou a frequência de suas campanhas de ataque e melhorou seu arsenal.
O relatório também descreve a evolução do grupo de hackers Silence de “hackers jovens e altamente motivados” para um dos mais sofisticados grupos de ameaças persistentes avançadas (APT) que agora representam ameaças aos bancos em todo o mundo. O Silence APT hacking group atualizou seu TTP exclusivo (táticas, técnicas e procedimentos) e alterou seus alfabetos de criptografia, criptografia de string e comandos para que o bot e o módulo principal evadissem a detecção por ferramentas de segurança.
“Além disso, o ator reescreveu completamente o carregador TrueBot, o módulo de primeiro estágio, do qual depende todo o sucesso do grupo. Os hackers também começaram a usar o Ivoke, um carregador sem papel, e o agente EDA, ambos escritos no PowerShell”. os pesquisadores disseram.
O EDA é um agente do PowerShell, projetado para controlar sistemas comprometidos executando tarefas por meio do shell de comando e do tráfego de encapsulamento usando o protocolo DNS e é baseado nos projetos Empire e dnscat2.
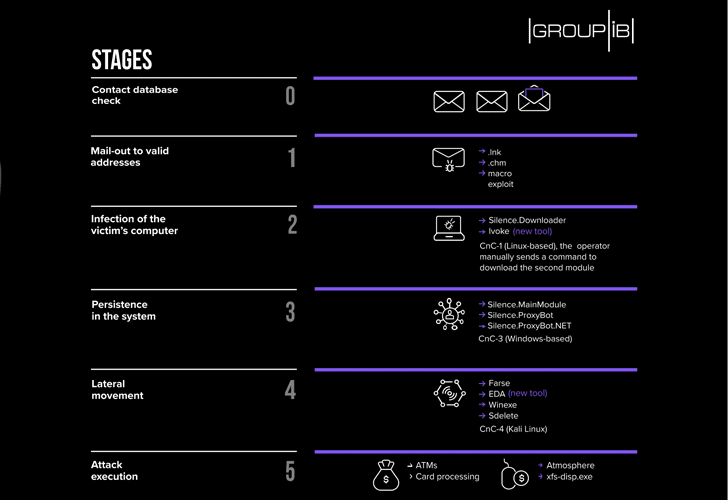
Assim como a maioria dos grupos de hackers, o Silence Gang também confia em e-mails de spear phishing com documentos ou exploits macros, arquivos CHM e atalhos .LNK como anexos maliciosos para comprometer inicialmente suas vítimas.
Uma vez em uma organização vítima, o grupo usa TTPs mais sofisticados e implanta malwares adicionais, o TrueBot ou um novo carregador PowerShell sem nome chamado Ivoke, ambos projetados para coletar informações sobre um sistema infectado e enviá-lo para um servidor CnC intermediário.
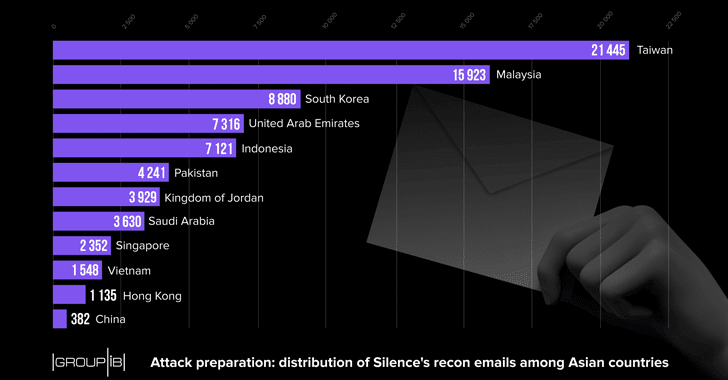
Para escolher seus alvos, o grupo primeiro cria uma “lista de alvos” atualizada de endereços de e-mail ativos enviando “e-mails de reconhecimento”, que geralmente contêm uma imagem ou um link sem uma carga maliciosa.
“Essas campanhas não estavam mais concentradas apenas na Rússia e nos ex-países soviéticos, mas espalhadas pela Ásia e Europa. Desde nosso último relatório público, o Silence enviou mais de 170.000 e-mails de reconhecimento para bancos na Rússia, na antiga União Soviética, na Ásia e na Europa. “, diz o relatório.
“Em novembro de 2018, o Silence tentou segmentar o mercado asiático pela primeira vez em sua história. No total, o Silence enviou cerca de 80.000 e-mails, com mais da metade deles visando Taiwan, Malásia e Coréia do Sul”.
Apresentando as últimas campanhas do grupo Silence APT – de maio de 2018 a 1º de agosto de 2019 – os pesquisadores descreveram o aumento dos danos causados por suas operações e confirmaram que o montante de fundos roubados pelo Silence aumentara cinco vezes desde sua fase inicial, estimando a perda total de US $ 4,2 milhões.
Além disso, os pesquisadores do Group-IB também suspeitam que o TrueBot (também conhecido como Silence.Downloader) e o carregador FlawedAmmyy foram desenvolvidos pela mesma pessoa, pois ambos os malwares foram assinados com o mesmo certificado digital.
O FlawedAmmyy loader é um Trojan de acesso remoto (RAT) associado ao TA505, um grupo de ameaças russo responsável por muitos ataques de grande escala envolvendo ataques de email altamente segmentados, além de campanhas massivas de milhões de mensagens desde pelo menos 2014.
“A crescente ameaça representada pelo Silence e sua rápida expansão global nos levou a disponibilizar publicamente os dois relatórios para ajudar os especialistas em segurança cibernética a detectar e atribuir corretamente os ataques mundiais do Silence em um estágio inicial”, disseram os pesquisadores.
Os pesquisadores do Grupo IB não compartilharam os nomes dos bancos visados pelo Silence APT, mas disseram que o grupo atacou com sucesso bancos na Índia (em agosto de 2018), Rússia (em fevereiro de 2019, russo “IT Bank”), Quirguistão (maio de 2019 ), Rússia (em junho de 2019) e Chile, Gana, Costa Rica e Bulgária (em julho de 2019).
O Group-IB publicou descobertas mais detalhadas sobre o Silence APT em seu novo relatório intitulado ” Silence 2.0: Going Global “. Você pode acessar seu relatório para mais informações.