FIRST HAKER 👁 [NEWS]
@xakep_oneНа работу в компанию KnowBe4 устроился северокорейский хакер
Флоридская компания KnowBe4, специализирующаяся на проведении тренингов по кибербезопасности, столкнулась с инцидентом, когда северокорейский хакер, выдав себя за инженера-программиста, обошел все проверки при приеме на работу и устроился в компанию. После этого он установил малварь на компьютер компании.
KnowBe4 сообщила, что инцидент начался с обнаружения подозрительной активности, исходящей с рабочей станции недавно нанятого инженера-программиста.
«Мы отправили ему рабочую станцию Mac, и как только она была получена, на нее сразу же начали загружаться вредоносные программы», — рассказал руководитель KnowBe4 Стю Шуверман (Stu Sjouwerman).
Происходящее обнаружили 15 июля 2024 года, когда антивирусное ПО отправило предупреждение об аномальной активности на машине нового сотрудника. Во время расследования инцидента сотрудник заявил, что просто пытался устранить проблемы со скоростью маршрутизатора, что якобы могло привести к компрометации.
Однако выяснилось, что инсайдер использовал Raspberry Pi для загрузки вредоносного ПО, манипуляции файлами сессий и выполнения неавторизованного ПО. Он пытался развернуть инфостилер, нацеленный на данные, хранящиеся в браузерах, предполагая, что может извлечь информацию, оставшуюся в системе от прошлого владельца.
«Он использовал Raspberry Pi для загрузки вредоносного ПО. Мы попытались получить от сотрудника более подробную информацию, предложили связаться по телефону, но он сказал, что недоступен для звонка, а позже перестал реагировать», — рассказали в компании.
Вечером того же дня компания изолировала зараженную рабочую станцию, подчеркнув, что «к системам KnowBe4 не был получен доступ, и они не были скомпрометированы».
Перед наймом инсайдера KnowBe4 проверила его биографию, предоставленные рекомендации и провела четыре видеоинтервью, чтобы убедиться в его реальности. Однако позже было установлено, что он использовал украденную у гражданина США личность, чтобы обойти проверки, а для создания фотографий и лица во время видеоконференций применялись ИИ-инструменты.
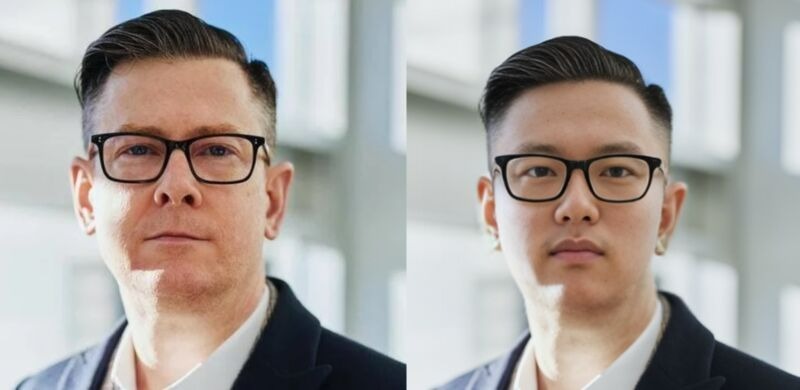
По словам Шувермана, этот случай является примером в череде сотен инцидентов, когда северокорейские агенты проникают в американские компании под видом ИТ-специалистов.
Напомним, что в мае текущего года американские правоохранители предъявили обвинения пяти лицам за участие в схемах, которые позволяли гражданам Северной Кореи устраиваться на удаленную работу в американские ИТ-компании и приносить доход ядерной программе Северной Кореи.
«Фальшивый работник просит отправить ему рабочую станцию на адрес, который является „фермой ноутбуков“. Затем он подключается к сети через VPN из Северной Кореи или Китая и работает в ночную смену, создавая впечатление, что работает в дневное время из США, — объясняет Шуверман. — Они выполняют работу, получают зарплату и отдают большие суммы правительству Северной Кореи для финансирования их незаконных программ. Это очень опасно».
Глава KnowBe4 предупреждает, что неизвестный северокорейский агент продемонстрировал «высокий уровень изощренности при создании правдоподобного прикрытия и использовал слабые места в процессе найма и проверок биографических данных».