Що таке NIST та IPDRR?
egoriwe999Спочатку розберемося, що ж таке NIST?
NIST (National Institute of Standards and Technology) — це американський федеральний орган, відповідальний за розробку стандартів, метрологію та технологічні інновації.
У сфері інформаційної безпеки NIST відіграє ключову роль у розробці стандартів, рекомендацій та методологій, спрямованих на захист інформації та систем від загроз і атак. Деякі з основних напрямків діяльності NIST у сфері інформаційної безпеки включають:
- Стандарти шифрування: NIST розробляє та підтримує стандарти шифрування, такі як Advanced Encryption Standard (AES), який є одним з найбільш поширених алгоритмів шифрування в світі.
- Методи аутентифікації: NIST розробляє рекомендації та стандарти для методів аутентифікації, таких як двофакторна аутентифікація, біометрична аутентифікація та інші.
- Стандарти та керівництво з інформаційної безпеки: NIST публікує різноманітні документи, такі як керівництва, стандарти та рекомендації, що охоплюють різні аспекти інформаційної безпеки, включаючи управління ризиками, захист даних, управління доступом та інші.
- Стандарти та керівництво для кібербезпеки систем: NIST розробляє керівництво та стандарти для забезпечення кібербезпеки інформаційних систем та мереж, включаючи рекомендації з конфігурації систем, моніторингу безпеки та реагування на інциденти.
- Дослідження та розробки в області кібербезпеки: NIST також проводить дослідження та розробки в області кібербезпеки, наприклад, з аналізу вразливостей, розробки нових методів виявлення та захисту від кібератак тощо.
У цій статті ми розглянемо фреймворк або ж методологію захисту IPDRR:
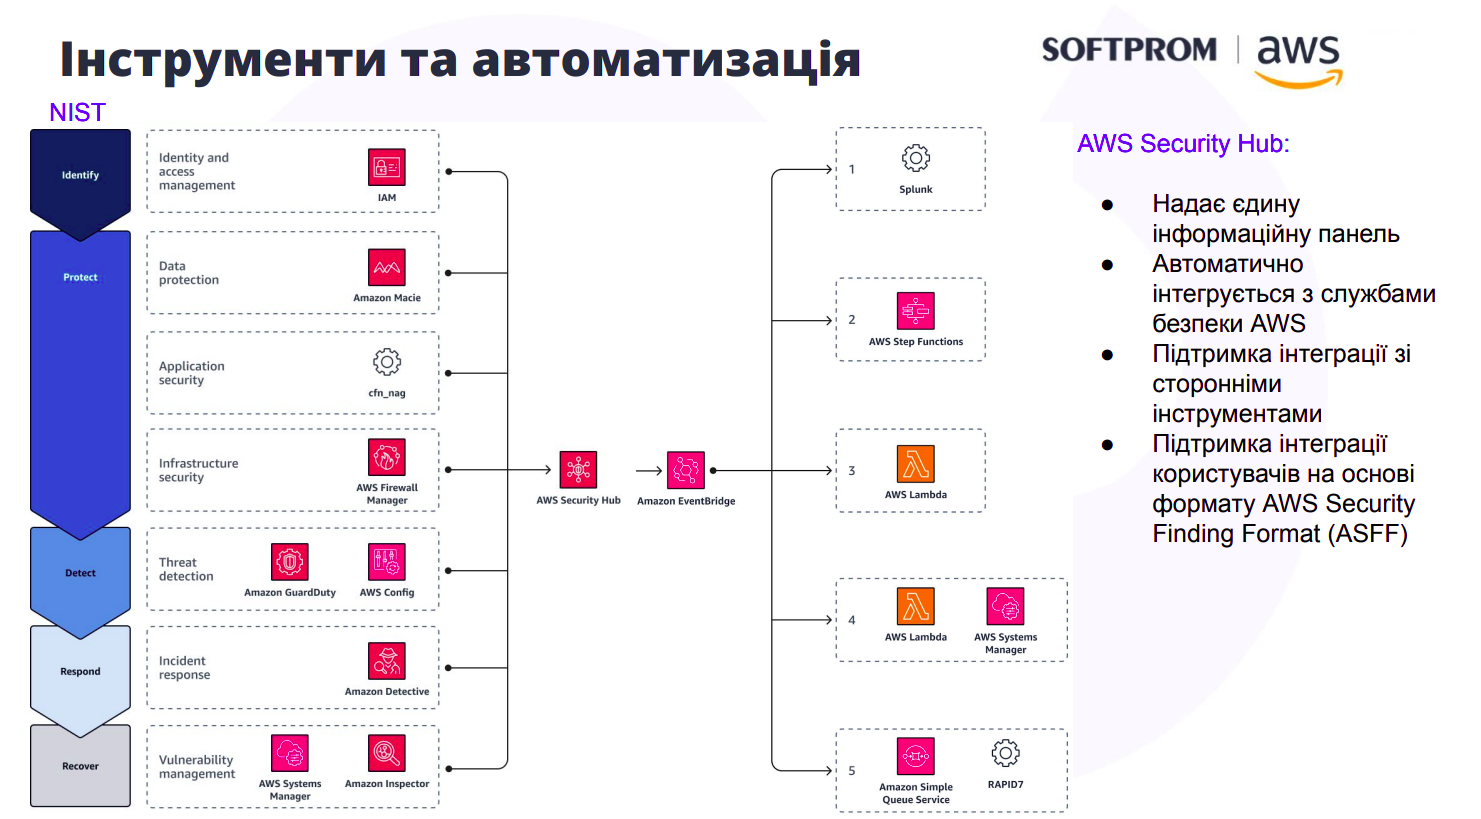
IPDRR (Identify, Protect, Detect, Respond, Recover) - це методологія, що ґрунтується на послідовному підході до управління кібербезпекою. Вона включає такий послідовний ланцюжок:
- Identify (Ідентифікація): На цьому етапі організація визначає активи, загрози та вразливості, пов'язані з інформаційною безпекою. Це включає в себе визначення всіх ресурсів, які потрібно захистити, а також розуміння загроз, які можуть вплинути на ці ресурси, та вразливостей, які можуть бути використані зловмисниками. Візьмемо їх схеми вище як приклад використання цього етапу в AWS, через сервіс IAM ми можемо розмежовувати доступ для співробітників або клієнтів, а також сервісів, які використовуються поза AWS Cloud (наприклад, AWS CLI на сервері, розташованому в Digital Ocean).
- Protect (Захист): На цьому етапі організація приймає заходи для захисту своїх ресурсів від ідентифікованих загроз та вразливостей. Це може включати в себе реалізацію технічних заходів безпеки, таких як шифрування даних та налаштування брандмауерів, а також впровадження процедур та політик безпеки. Це сервіси: AWS Macie (сервіс безпеки, який використовує машинне навчання для автоматичного виявлення, класифікації та захисту конфіденційних даних в Amazon Simple Storage Service), AWS Firewall Manager (сервіс управління безпекою, який забезпечує централізоване налаштування правил брандмауерів та управління ними для різних застосунків та облікових записів в AWS Organizations),AWS WAF (Що таке WAF ми розбирали в минулій статті: https://t.me/itdevsec/57).
- Detect (Виявлення): На цьому етапі організація розробляє та впроваджує механізми для виявлення інцидентів інформаційної безпеки. Це може включати в себе використання систем моніторингу безпеки, аналіз журналів подій та інші методи виявлення аномальної поведінки. Тут підійде self-hosted SIEM системи як Wazuh або використання готових сервісів від AWS, як GuardDuty.
- Respond (Реагування): При виявленні інциденту безпеки на цьому етапі організація швидко реагує на нього, приймаючи необхідні заходи для мінімізації збитків. Це може включати блокування доступу до вразливих систем, впровадження тимчасових рішень для пом'якшення наслідків інциденту та інші дії для зупинення атаки. Тут також підійде WAF або Amazon Detective (автоматично збирає дані журналів з ресурсів AWS і за допомогою машинного навчання, статистичного аналізу та графової теорії створює набір даних, що дозволяє швидше та ефективніше вивчати систему безпеки).
- Recover (Відновлення): На цьому останньому етапі організація відновлює свої операції та відновлює нормальне функціонування після інциденту. Це може включати відновлення даних з резервних копій, відновлення пошкоджених систем та інфраструктури, а також аналіз інциденту з метою запобігання його повторенню.
Загалом, IPDRR представляє собою циклічний процес, який дозволяє організаціям ефективно управляти кібербезпекою, починаючи з ідентифікації загроз та закінчуючи відновленням після інциденту.