Что такое IPS,IDS,DPL,SIEM?
egoriwe999
Что такое IDS
IDS (Cистема обнаружения вторжений) — программная система сетевой безопасности, предназначенная для выявления сетевых атак и аномалий. Инструменты IDS могут использоваться отдельно или же в составе межсетевых экранов.
Что делает, от чего защищает
IDS отслеживает трафик, сравнивая его с собственной базой данных возможных сетевых атак и базовой сетевой активностью. Такой механизм работы позволяет обнаруживать:
- сетевые атаки;
- неавторизованный доступ к данным;
- действия вредоносных скриптов и программ;
- функционирование сканеров портов;
- нарушение политик безопасности;
- обращение к центрам управления бот-сетями и майнинг-пулам;
- аномальную активность.
Обнаружить нарушения политик безопасности можно за счет написания своих собственных паттернов детектирования. Это помогает отслеживать определенное поведение в сети.
Важно заметить, что IDS-система не отражает атаки, а только обнаруживает их и уведомляет администратора, помогая найти причину и устранить ее.
Что такое IPS
IPS (Intrusion Prevention System, система предотвращения вторжений) — программная или аппаратная система сетевой безопасности, предназначенная для обнаружения несанкционированных действий и атак, а также автоматизированного противодействия им. Фактически IPS выступает вторым рубежом защиты, располагающимся за фаерволом или входящим в его состав.
Что делает, от чего защищает
IPS выполняет сопоставление трафика известным паттернам сетевых атак для выявления:
- изменения тенденций сетевого трафика;
- попыток несанкционированного доступа;
- попыток обращения к небезопасным ресурсам из сети организации.
Intrusion Prevention System способна не только выявлять риски на разных уровнях, но и автоматически отвечать на них:
- блокировать небезопасный трафик;
- генерировать событие ИБ для администратора.
Таким образом, IPS является инструментом активной защиты.
Отличия
Основное различие систем заключается в методе реагирования на нарушение информационной безопасности. По сути, IDS является инструментом мониторинга: может только распознать опасные действия и предупредить о них. В свою очередь, IPS-система — механизм более широкого применения. Он не только выявляет проблему, но и сразу запускает процессы противодействия ей. Например, сброс соединения или блокировку IP-отправителя.
Кроме различия в способе реагирования на атакующий или подозрительный трафик, IPS и IDS отличаются способом установки в инфраструктуре сети и по отношению к сетевому трафику. Если, как правило, IDS системы устанавливаются «сбоку» от сетевых потоков, обрабатывая копию трафика, проходящего через сеть, то IPS обычно устанавливаются «в разрыв» и стоят на проходе трафика через активное сетевое оборудование.
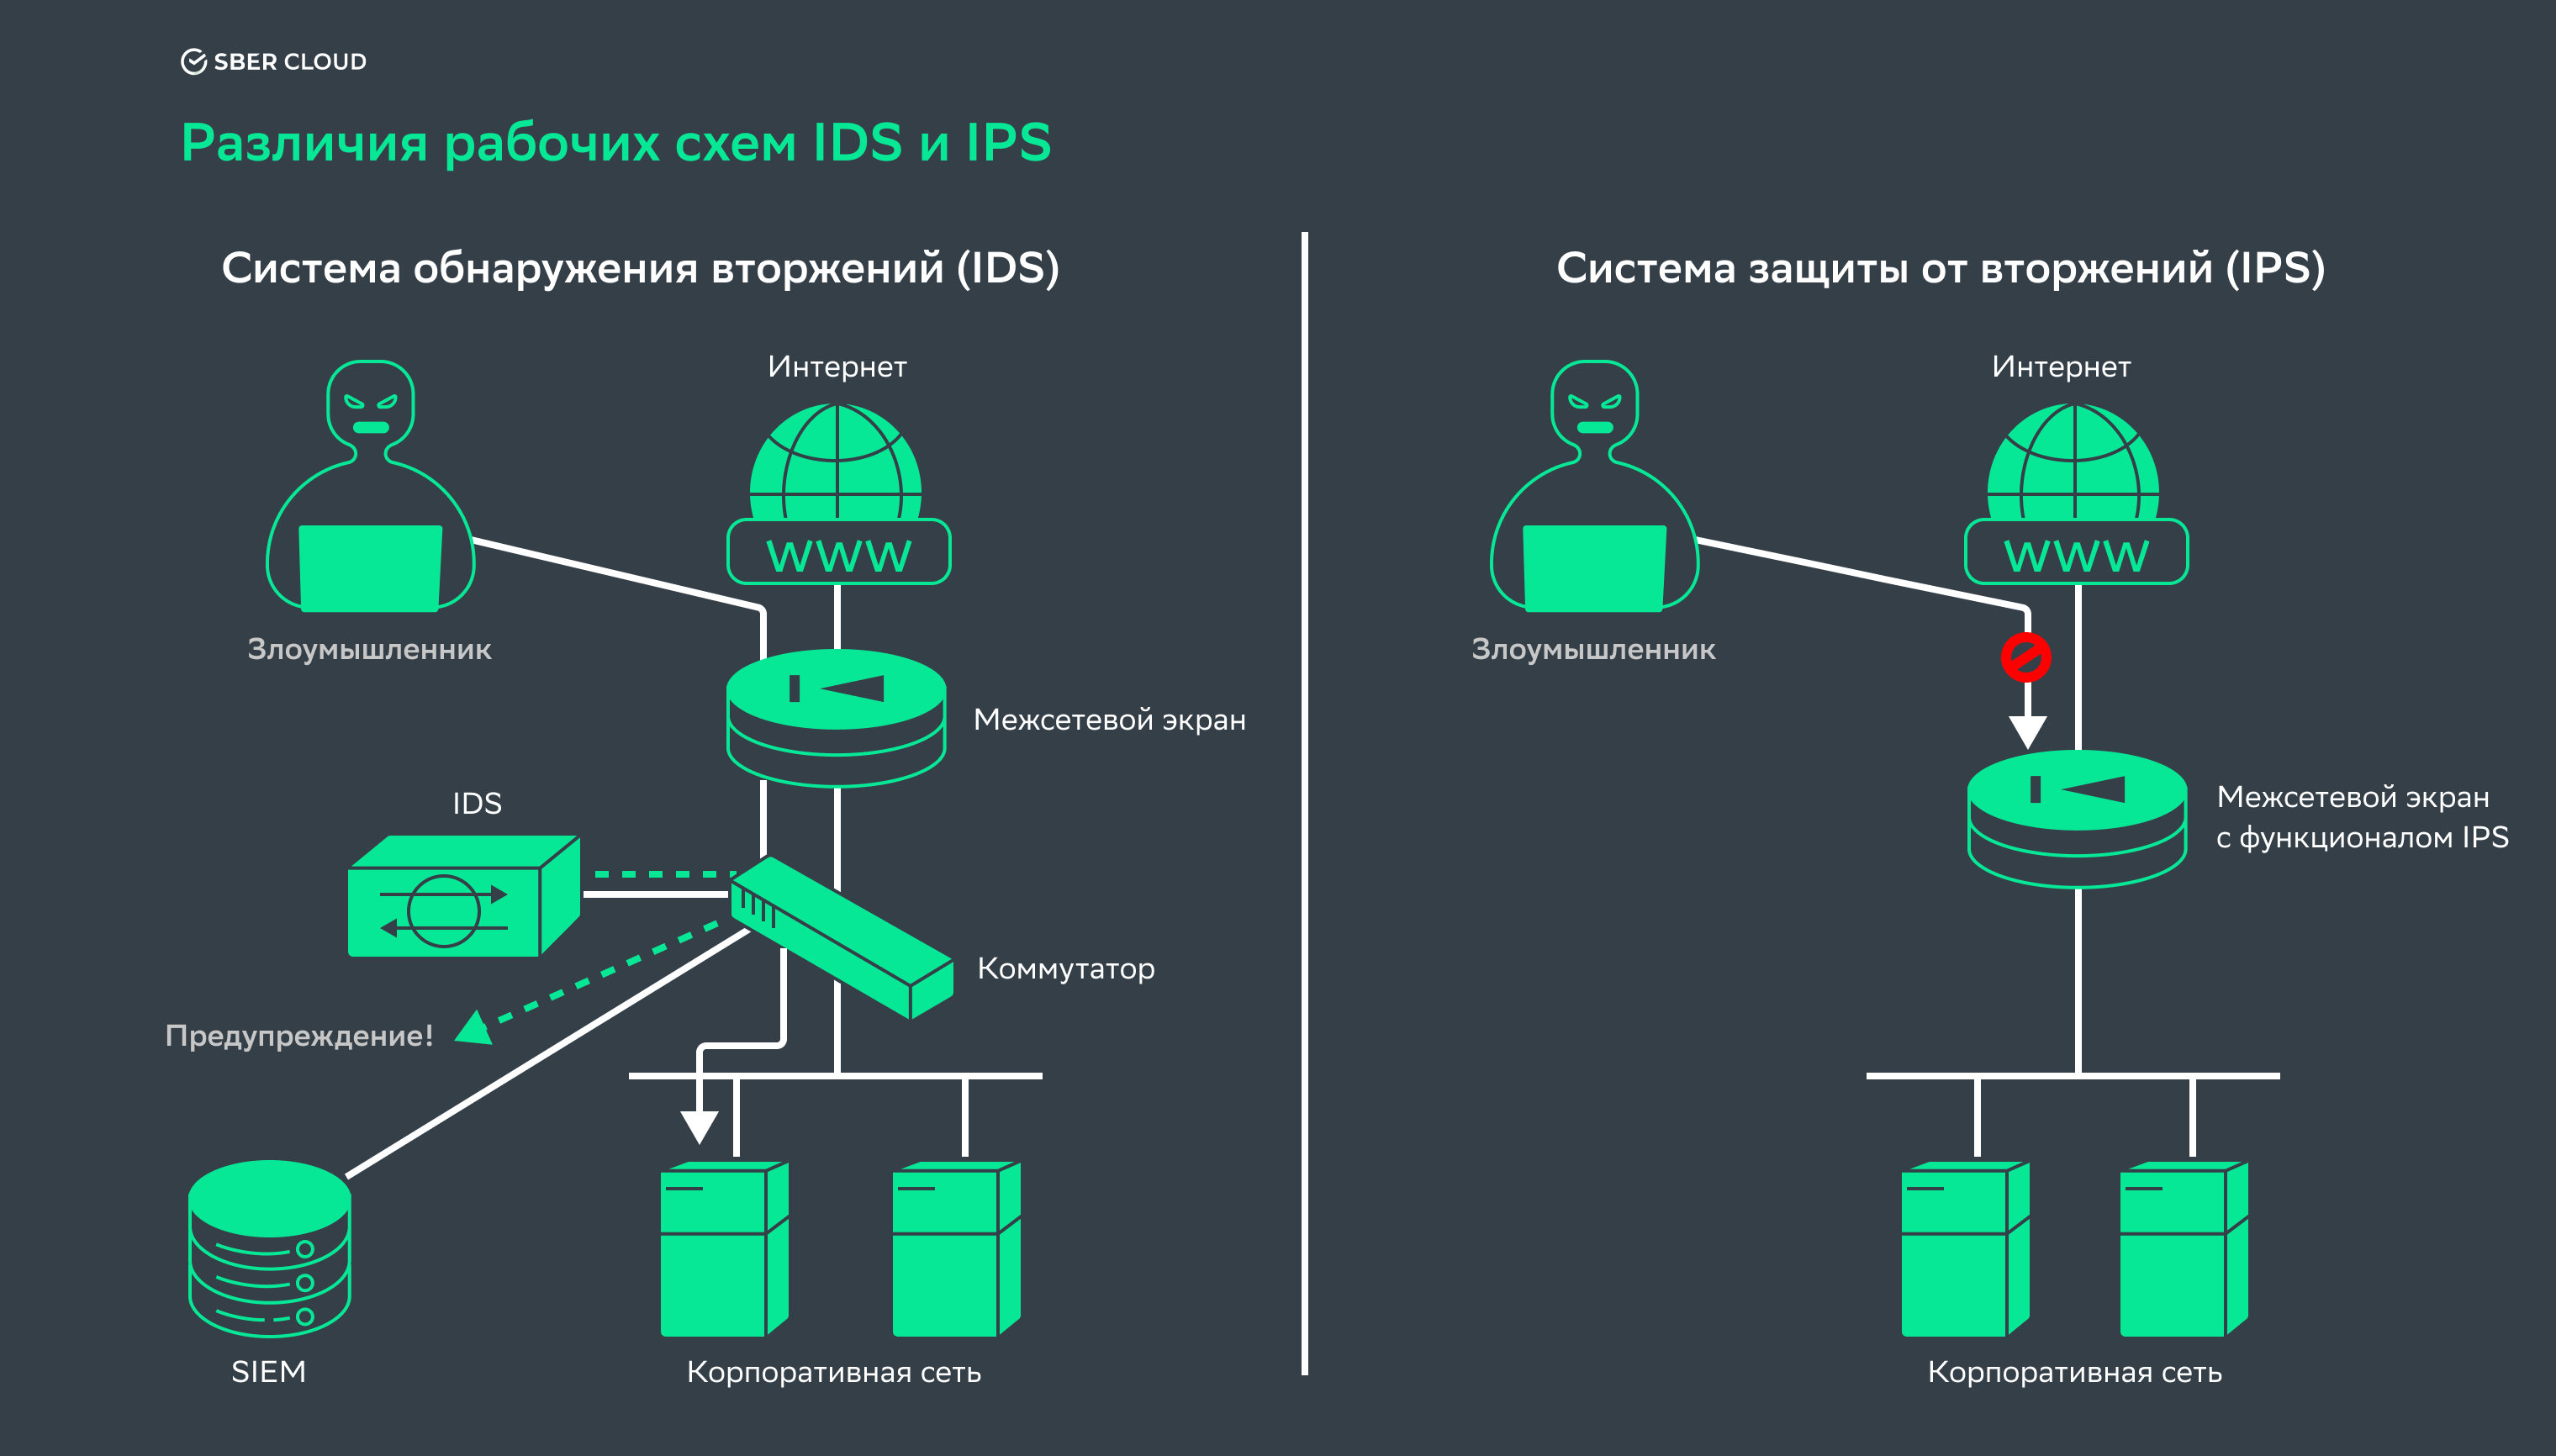
В этом случае преимущество IDS заключается в следующем. При исчерпании ресурсов, которые имеются у средства защиты для обработки трафика, IDS не будет оказывать влияния на пропуск трафика через сеть. IPS же установленный на проходе обрабатываемого трафика, является узким местом системы защиты. Как дополнительный модуль в составе межсетевого экрана, IPS дает дополнительную нагрузку на оборудование МЭ и в большинстве случаев является частью МЭ нового поколения (Next Generation Firewall, NGFW).
Возможности систем
IPS и IDS-системы имеют ряд полезных возможностей:
- Обнаружение по сигнатурам — трафик проверяется на соответствие профилю известных атак (шаблонов). Это позволяет выявить атаки, вредоносные коды, движение ложного трафика и другие риски. Подходит для обнаружения и блокирования известных атак.
- Обнаружение на основе аномального поведения в данных — системы могут использовать не только шаблоны, но и распознавать новые (нешаблонные) варианты атак. Как правило, для этого задействуется искусственный интеллект и модели машинного обучения.
- Наблюдение за пользователями в реальном времени — алгоритмы собирают данные о трафике и комплексно анализируют его. Это позволяет не только находить проблемы, но и точно идентифицировать их: откуда была угроза, когда и каким способом.
Что такое DPL
Cистемы защиты от утечек конфиденциальной информации (DLP) — это системы, позволяющие в режиме реального времени производить мониторинг и блокирование входящих и исходящих сообщений сотрудников, отправки файлов на внешние носители, сетевые хранилища информации и веб-ресурсы, а также контроль голосовых и текстовых сообщений, передаваемых по протоколу SIP, с целью предотвращения утечки конфиденциальной информации. DLP-системы являются программными средствами, которые могут анализировать потоки данных на границе защищаемого периметра, либо на рабочих станциях пользователей, и в зависимости от параметров могут блокировать несанкционированную передачу данных или записывать копию трафика для постанализа на случай проведения расследования возможной утечки. Системы защиты от утечек конфиденциальной информации выполняют следующие задачи:
- Хранение копий конфиденциальной информации, передаваемой средствами электронной почты, мессенджеров и IP-телефонии, отправляемой на внешние носители и сетевые корпоративные и веб-ресурсы, с целью дальнейшего расследования инцидентов информационной безопасности в организации.
- Блокирование передачи конфиденциальной и другой нежелательной информации за пределы компании.
- Блокирование передачи несоответствующей информации во внутренней сеть компании.
- Блокирование возможности использования сотрудниками ресурсов организации в личных целях.
- Поиск мест расположения несанкционированных копий конфиденциальной информации (поиск конфиденциальных данных).
- Помимо этого, DLP-системы могут использоваться в качестве систем контроля действий сотрудников — контролировать их присутствие на рабочем месте, отслеживать их лояльность и благонадежность.
Что такое SIEM
SIEM (Security Information and Event Management) cистемы — это средства, предназначенные для управления информационной безопасностью в организациях в целом и управления событиями, полученными из различных источников. SIEM-системы способны в режиме реального времени анализировать события, поступающие от сетевых устройств и различных приложений. Термин SIEM впервые появился в 2005 году и подразумевал под собой систему сбора данных от устройств, размещенных в сети предприятия, и устройств безопасности, различных сервисов, предназначенных для управления учетной информацией и управления доступом, а также операционных систем, имеющихся баз данных и установленных в сети приложений для отслеживания уязвимостей, и дальнейшего анализа полученных сведений. Таким образом, функции SIEM-систем сводятся к следующему:
- Агрегация данных. Вся информация о работе сетевых устройств, серверов, датчиков от систем безопасности, различных приложений поступает в журналы данных. SIEM-системы управляют такими журналами и помогают сотрудникам отдела информационной безопасности находить наиболее критичные события в инфраструктуре.
- Корреляция. SIEM-системы производят поиск общих значений и атрибутов и связывают между собой поступающие события. Таким образом, данные из разных источников, поступающие от устройств и сервисов, приводятся к единому виду для дальнейшего анализа.
- Оповещение. После того как система произвела анализ схожих между собой событий, она оповещает администратора безопасности о существующих проблемах в инфраструктуре. Способы оповещения могут быть различными, включая вывод тревог на панель мониторинга SIEM-системы и оповещение по электронной почте.
- Панели мониторинга, или информационные панели, которые представляют информацию о событиях в виде диаграмм и графиков. Возможность визуализации позволяет определить отклонения в поведении, которые различаются с типичным поведением различных систем.
- Совместимость. SIEM-системы внедряются в существующую в компании инфраструктуру и позволяют автоматически собирать информацию о событиях, формировать отчеты для собранных данных и применять их с целью управления безопасностью и проведения аудита.
- Хранение событий. Системы заключают в себе хранилища информации, в которых хранятся события безопасности. Эти события могут сортироваться по времени, что позволяет производить экспертизы и расследование инцидентов.