От А до Я: Азбука безопасности. Часть 1
@Ghost_In_The_Block
От А до Я: Азбука безопасной аутентификации для предприятий.
Автор: Кейси Крейн, @casey-crane, фанат технологий и журналист в сфере кибербезопасности, работающий на Hashed Out и Infosec Insights.
Перед внедрением механики безопасной аутентификации в вашей организации нужно охватить множество тем и проверить множество вещей — все, начиная с использования правильных технологий и заканчивая документированием процессов и внутренних регламентов.
В этом руководстве мы вернемся к основам, чтобы убедиться, что вы понимаете, как обеспечить безопасность учетной записи от А до Я.
Надежную безопасность учетной записи лучше обеспечить заранее для процветания и развития вашего бизнеса.
Данные отчета IBM от 2021 года о стоимости утечки данных показывают, что каждая пятая утечка данных в 2020 году произошла в результате взлома учетных данных. Средняя стоимость ущерба, вызванного этим вектором атаки, превышает 4,3 миллиона долларов.
Эти цифры осмыслены, учитывая, что отчет Verizon о расследовании утечки данных за 2021 год (DBIR) показывает, что учетные данные пользователей являются одним из наиболее предпочтительных типов данных для киберпреступников.
Наличие безопасной системы аутентификации и правильных инструментов поможет вам:
- Настроить удобный пользовательский интерфейс без ущерба для безопасности учетной записи.
- Сделать так, чтобы доступ к вашим защищенным системам и данным был только у нужных людей.
- Защитить свою сеть, IT-системы и конфиденциальные данные от взлома и кражи.
- Обеспечить соблюдение отраслевых норм и стандартов.
- Экономить деньги. Затраты на исправление, штрафы за несоблюдение требований и судебных исков.
Итак, каковы основы безопасной аутентификации, которые должны быть у каждого предприятия?
Пора проверить ваши знания.
Управление доступом
Управление доступом включает в себя все, что связано с идентичностью пользователя, авторизацией и аутентификацией.
По сути, речь идет о наличии механизмов, гарантирующих, что только проверенные (аутентифицированные) авторизованные пользователи смогут получить доступ к защищенным цифровым и физическим системам вашей компании и содержащимся в них данным.
Некоторые из этих протоколов включают:
- Использование средств управления доступом для того, чтобы указать, какие пользователи могут получить доступ к определенным системам и как они могут это сделать.
- Настройка регламентов и процедур для авторизации пользователей и создания учетных записей.
- Описание обязанностей, связанных с созданием учетных записей пользователей и систем, а также их управлением.
Защита от брутфорса (и других методов взлома учетных данных)
Успешный взлом учетных данных всего лишь одного пользователя может поставить ваш бизнес под удар.
Методы взлома учетных данных в основном бывают двух видов: брутфорс и стаффинг учетных данных (атака методом credential stuffing).
Разница между ними заключается в том, что:
Брутфорс - это метод “угадывания” паролей и/или имен пользователей в надежде найти совпадение,
в то время как Стаффинг учетных данных фокусируется на попытках сопоставить известные комбинации имени пользователя и пароля с нужными веб-сайтами.
Ищете дополнительную информацию о методах предотвращения брутфорса? Вы обратились по адресу.
Аутентификация на основе сертификатов.(Аутентификация без пароля)
Существует множество способов усилить безопасность процессов аутентификации для учетных записей.
Большинство из них включают в себя либо выполнение дополнительных шагов, либо предоставление дополнительных факторов вдобавок к ручному вводу пароля.
Список выглядит как смесь из аббревиатур: SFA, 2SV, 2FA, MFA (подробнее о многофакторной аутентификации ниже).
Однако есть еще один способ усилить безопасность аутентификации, который вообще не предполагает использование паролей, — это аутентификация на основе сертификатов PKI.
Сертификаты аутентификации клиентов - это цифровые файлы, которые вы устанавливаете на устройства своих сотрудников. Они позволяют пользователям безопасно проходить аутентификацию в ваших защищенных веб-приложениях и ресурсах без необходимости запоминать или вводить пароли.
Когда вы совмещаете это с доверенным платформенным модулем (TPM), который сегодня поставляют практически с каждым современным смартфоном и компьютером, это более безопасно, чем использование только методов многофакторной аутентификации.
Безопасность и управление базами данных
Так как все больше компаний переходят в облачную среду, они нередко хранят информацию о пользователях в онлайн базах данных.
Но если эта информация хранится ненадежно, это может привести к катастрофе. Практически каждый день выявляют новые утечки, которые показывают, что компании не предпринимают необходимых мер для защиты своих баз данных от несанкционированного доступа.
Вот несколько способов обезопасить ваши базы данных и их содержимое:
- Предоставьте доступ к базе данных только тем пользователям, которым он необходим.
- Управляйте списками авторизованных пользователей и регулярно обновляйте эти списки.
- Зашифруйте конфиденциальные пользовательские данные перед их загрузкой в базы данных (и храните ключи расшифровки отдельно).
- Защитите базы данных уникальными пароль-фразами.
- Храните только "солтированные" (salted) хэши паролей и никогда не храните пароли в текстовом виде.
- Используйте медленный, но надежный алгоритм хэширования паролей для запутывания данных пароля учетной записи пользователя.
- Проверьте базы данных на наличие неправильных настроек безопасности.
- Защитите свои веб-приложения, которые извлекают данные из этих баз данных, от атак с внедрением SQL-кода и других атак на веб-приложения (подробнее об этом позже).
OWASP опубликовал отличный ресурс о безопасном доступе к базе данных, который содержит дополнительные инструкции и рекомендации.
Шифрование (Защита Данных)
Еще одним ключевым элементом безопасной аутентификации для вашего сайта и веб-приложений является защита конфиденциальных учетных данных пользователей во время их передачи.
Шифрование этих соединений - это способ защитить эти учетные данные во время процесса входа в систему.
Интернет - это небезопасная публичная сеть. Данные передаются по небезопасному протоколу передачи гипертекста (HTTP), а это значит, что данные передаются от одной конечной точки к другой (из браузера вашего клиента на ваш веб-сервер) в удобочитаемом формате.
Но эти передачи проводятся не по прямой.
Данные при передаче перемещаются между разными маршрутизаторами, прежде чем достичь места назначения. А это значит, что есть много мест, где их по пути могут перехватить плохие парни.
Таким образом, когда пользователь входит в свою учетную запись на небезопасном сайте, его учетные данные передаются таким образом, что кто-то может их перехватить.
(В основном, когда они перемещаются от одного маршрутизатора или контактной точки к следующему, пока не достигнут своего целевого сервера).
Способ борьбы с этим - это защитить свой веб-сервер с помощью сертификатов SSL/TLS.
Сертификаты SSL/TLS позволяют пользователям подключаться через безопасные зашифрованные HTTPS-соединения, а не через способ, описанный выше. Шифрование HTTPS защищает информацию о логине пользователей от атак типа MitM.
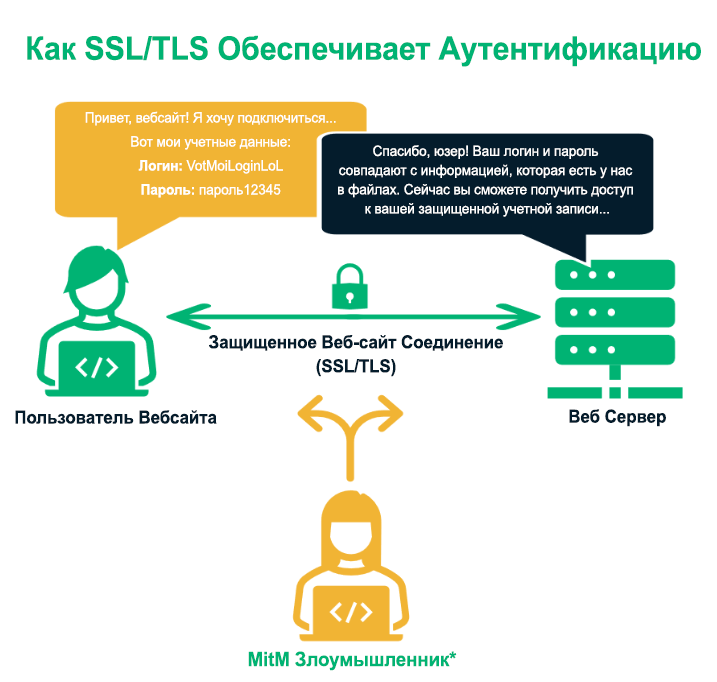
*MITM - Man in the middle - атака посредника, или атака «человек посередине» - вид атаки в криптографии, когда злоумышленник тайно ретранслирует и при необходимости изменяет связь между двумя сторонами, которые считают, что они непосредственно общаются друг с другом.
Конечно, вы также хотите убедиться, что пароли учетных записей защищены в том числе и при хранении (т.е. хранятся в базе данных).
Это требует использования солтинга и хэширования, но мы поговорим об этом подробнее в разделе о безопасности паролей.
Основные принципы, позволяющие избежать нарушенной аутентификации
Нарушенная аутентификация занимает 2-е место в списке 10 самых распространенных уязвимостей безопасности веб-приложений от OWASP.
Как следует из названия, этот термин относится к уязвимостям и неправильным настройкам в процессах аутентификации и управления сеансами веб-приложения, которые приводят к тому, что кто-то получает несанкционированный доступ.
Чтобы избежать этих проблем:
- Требуйте от пользователей создавать надежные пароли.
- Запретите пользователям использовать пароли по умолчанию и слабые пароли (сравните пароли с базами данных, списками нарушений и т.д.).
- Используйте многофакторную аутентификацию или метод аутентификации без пароля.
- Избегайте включения идентификаторов сеансов в свои URL-адреса.
- Защитите свои веб-приложения от внедрения SQL-кода, атак с перечислением (перебором) учетных записей и других атак на стороне сервера.
- Информируйте своих сотрудников о фишинговых кампаниях, кибератаках и атаках на стороне клиента.
Чтобы узнать основы защиты, ознакомьтесь со шпаргалкой для аутентификации от OWASP.
Общие рекомендации, которые следует иметь в виду
Да, использование слова “общие” - это своего рода отговорка при составлении азбуки безопасной аутентификации. (Сопоставить предметы с определенными буквами сложнее, чем вы думаете!)
Однако мы полагаем, что в этом месте мы охватим и рассмотрим одни из лучших практик, которые не соответствовали другим буквам (или конкретным буквам, которые мы уже использовали) в остальной части статьи.
- Ограничьте продолжительность пользовательских сеансов. Несмотря на то, что пользователям может нравиться сеанс с неограниченной продолжительностью, это плохо сказывается на безопасности. Требуйте от пользователей повторную аутентификацию по истечении установленного периода.
- Придерживайтесь отраслевых и региональных стандартов. Это важно, потому что вам необходимо убедиться, что ваши меры безопасности и аутентификации соответствуют нормативным и региональным требованиям безопасности.
- Не забывайте об устройствах BYOB. Поскольку все больше компаний используют возможности удаленной работы, это важный пункт, о котором следует помнить. Вводите строгие правила, касающиеся использования персональных устройств, и следуйте им. Если устройство сотрудника заражено вредоносным ПО и он использует это устройство для доступа к учетным записям и ресурсам, связанным с работой, то любые системы, с которыми он контактирует, могут быть взломаны.
Человеческий Фактор
Нам не хочется никого обидеть, но сами люди представляют собой одну из самых больших уязвимостей, когда речь заходит о безопасности учетной записи.
Все, что требуется, - это одно неловкое или умышленное злонамеренное действие, чтобы ваша компания появилась в заголовке новостей о новой утечке данных. Это касается всего - от плохой кибергигиены и методов защиты паролем до попадания в фишинговые кампании и мошенничества.
И так же, как нет единой причины, связанной с индивидом, которую мы могли бы обвинить во всех проблемах утечки данных, точно так же нет универсального лекарства от этого недуга.
Чтобы минимизировать риски, связанные с сотрудниками и другими авторизованными пользователями, нужен комплексный подход, который включает в себя:
- Обучение пользователей распознаванию различных киберугроз и атак и реагированию на них.
- Создание, внедрение и обеспечение соблюдения регламентов безопасности.
- Требование дополнительных уровней безопасности для проверки идентичности пользователей.
Подтверждение идентичности
Подтверждение идентичности - это важнейший элемент безопасной аутентификации и управления рисками, поскольку для него требуется способ доказательства того, что идентичность человека, компании или другого субъекта является подлинной (т.е. субъект является тем, за кого себя выдает).
Подтверждение идентичности важно как в публичных, так и в частных сетях:
- Если вы используете SSL/TLS сертификат проверки организации (OV) или расширенной проверки (EV) для защиты своего веб-сайта, вы предоставляете клиентам возможность проверить, является ли ваша компания подлинной.
Сертификат обеспечивает подтверждение идентичности для ваших клиентов, поскольку является общедоступным доверенным центром сертификации (CA).
Таким образом, они знают, что могут войти в систему и покупать товары с вашего сайта без беспокойства о том, что их данные украдут.
- Авторизованные пользователи могут войти в защищенные внутренние ресурсы, используя учетные данные, выданные компанией. Компании, имеющие частные центры сертификации, могут выдавать сертификаты аутентификации клиентов, подтверждающие вашу идентичность, чтобы вы могли получить доступ к защищенным ресурсам.
Отсутствие возможности подтвердить чью-либо идентичность - это все равно, что ответить на телефонный звонок от одного из руководителей вашей компании, в котором он просит срочно перевести ему деньги. Возможно, абонент действительно является руководителем, но, может быть, это не так.
Вывод заключается в том, что вам нужно знать наверняка, что абонент не является киберпреступником, который пытается обмануть вас.
(Подсказка: перезвоните этому человеку напрямую, используя официальный номер телефона компании, который указан в справочнике компании. Никогда не перезванивайте по номеру, указанному вызывающим абонентом.)
Совместная авторизация (Многопользовательское подтверждение)
В идеале, продуманная практика управления рисками пользовательского доступа предполагает, что в рамках этого процесса разные сотрудники выполняют разные роли.
Например, человек, запрашивающий доступ, не должен быть тем же человеком, который создает профили пользователей, или лицом, которое проверяет запросы пользователей на подтверждение. Такое делегирование обязанностей требует участия нескольких человек в процессе создания пользовательских аккаунтов и управления ими.
Почему это необходимо? Чтобы помочь защитить вашу организацию от неправильных настроек безопасности и недобросовестных сотрудников, которые могут использовать свои полномочия для того, чтобы причинить вред.
Автор: Кейси Крейн @casey-crane
Оригинал статьи вы найдете здесь.
Перевод подготовлен командой Telegram-канала
@Ghost_In_The_Block