Aeronaves Hackeadas
ⓇⓄⓄⓉ
O que poderia ser mais horripilante do que saber que um hacker pode enganar os sistemas eletrônicos do avião para exibir dados de voo falsos para o piloto, o que poderia resultar em perda de controle?
É claro que o invasor nunca desejaria estar no mesmo voo, portanto, neste artigo, falaremos sobre uma brecha potencial que poderia permitir que um invasor explorasse uma vulnerabilidade com algum nível de acesso físico “não supervisionado” a uma pequena aeronave antes do avião decolar.
O Departamento de Segurança Interna dos Estados Unidos (DHS, na sigla em inglês) emitiu um alerta para o mesmo, advertindo os donos de pequenas aeronaves a ficarem em alerta contra uma vulnerabilidade que poderia permitir que atacantes facilmente invadissem o barramento CAN do avião e controlassem os principais sistemas de navegação.
A vulnerabilidade descoberto por um pesquisador de segurança cibernética no Rapid 7, reside na implementação de aeronaves CAN (Controller Area Network) – um padrão popular de rede veicular usado em automóveis e pequenas aeronaves que permite que microcontroladores e dispositivos se comuniquem entre si em aplicações sem um host.
Patrick Kiley, pesquisador do Rapid7, demonstrou que um hacker com acesso físico à fiação de uma pequena aeronave pode conectar um dispositivo – ou cooptar um dispositivo conectado existente – ao CAN bus avionics do avião para inserir dados falsos e comunicá-los ao piloto.
“As aeronaves modernas usam uma rede eletrônica para traduzir sinais de vários sensores e colocar esses dados em uma rede para serem interpretados pelos instrumentos apropriados e exibidos ao piloto”, disse Kiley em um relatório publicado nesta terça-feira.
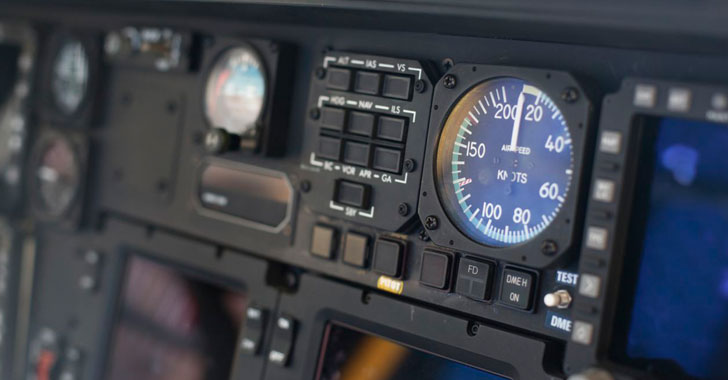
O invasor pode manipular os seguintes dados:
- Leituras de telemetria do motor
- Dados de bússola e atitude
- Dados de altitude, velocidade no ar e ângulo de ataque (AoA)
“Os pesquisadores delinearam ainda que um piloto baseado em leituras de instrumento seria incapaz de distinguir entre leituras falsas e legítimas, o que poderia resultar em perda de controle da aeronave afetada”, advertiu a divisão cibernética do DHS na terça-feira.
Kiley demonstrou o ataque depois de investigar os sistemas avionics – um sistema de controle eletrônico e navegação instalados em uma aeronave – de dois fabricantes de aeronaves comerciais sem nome especializados em aeronaves leves.
Kiley descobriu que o principal problema com o barramento CAN da avionics é que ele é integrado aos outros componentes da aeronave sem qualquer firewall ou autenticação, o que significa que conexões não confiáveis através de um adaptador USB conectado ao avião podem enviar comandos não autorizados aos seus sistemas eletrônicos.
“Na avionics, esses sistemas fornecem a base de sistemas de controle e sistemas de sensores e coletam dados como altitude, velocidade do ar e parâmetros do motor, como nível de combustível e pressão do óleo”, disse o pesquisador.
“Os pacotes CAN também não possuem endereços de destinatários ou qualquer tipo de mecanismo de autenticação embutido. Isto é o que torna o barramento fácil de implementar, mas também remove qualquer garantia de que o dispositivo de envio seja o originador da mensagem.”
Embora o ataque pareça assustador, não é fácil obter acesso físico “não supervisionado” a um avião, dadas as “práticas e regulamentações atuais do setor”, mas vale a pena prestar atenção ao relatório Rapid7.
O pesquisador também apontou que o setor de avionics está atrasado em relação à indústria automotiva quando se trata do sistema de ônibus CAN.
A indústria automotiva fez avanços na implementação de salvaguardas, como filtragem específica de barramento CAN, white list e segregação, que impedem ataques físicos semelhantes aos sistemas de barramento CAN. Os fabricantes de aeronaves também devem implementar essas salvaguardas.
A CISA do DHS está pedindo aos fabricantes de aeronaves que considerem as proteções de rede em torno do sistema de barramento CAN e certifique-se de restringir o acesso aos seus aviões com o melhor de suas habilidades.